
最新发布第676页

CVE-2021-33766: Microsoft Exchange – Authentication Bypass
漏洞标题 CVE-2021-33766: Microsoft Exchange - Authentication Bypass 漏洞描述 Microsoft Exchange Server Information Disclosure Vulnerability. This vulnerability enables an attacker ...
 2021年7月21日 20:51
CVE-2018-6008: Joomla! Jtag Members Directory 5.3.7 – Local File Inclusion
漏洞标题 CVE-2018-6008: Joomla! Jtag Members Directory 5.3.7 - Local File Inclusion 漏洞描述 Joomla! Jtag Members Directory 5.3.7 is vulnerable to local file inclusion via the down...
2018年5月20日 22:32CVE-2022-31793: muhttpd <=1.1.5 - Local Inclusion
漏洞标题 CVE-2022-31793: muhttpd <=1.1.5 - Local Inclusion 漏洞描述 muhttpd 1.1.5 and before are vulnerable to unauthenticated local file inclusion. The vulnerability allows ret...
2022年2月27日 23:42CVE-2024-6460: WordPress Grow by Tradedoubler Plugin < 2.0.22 - Unauthenticated Local File Inclusion
漏洞标题 CVE-2024-6460: WordPress Grow by Tradedoubler Plugin < 2.0.22 - Unauthenticated Local File Inclusion 漏洞描述 The Grow by Tradedoubler WordPress plugin through version ...
2024年1月18日 22:18CVE-2024-12824: Nokri – Job Board WordPress Theme <= 1.6.2 - Unauthenticated Arbitrary Password Change
漏洞标题 CVE-2024-12824: Nokri – Job Board WordPress Theme <= 1.6.2 - Unauthenticated Arbitrary Password Change 漏洞描述 The Nokri – Job Board WordPress Theme theme for WordPr...
2024年4月5日 18:00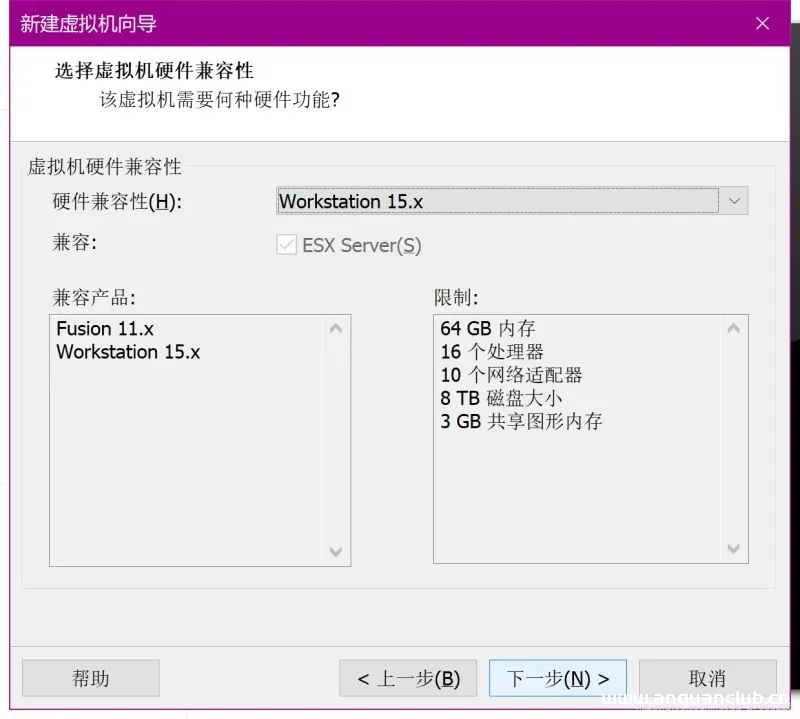
解决VMware安装linux系统启动后黑屏问题_Linux
这篇文章主要介绍了解决VMware安装linux系统启动后黑屏问题,本文给大家介绍的非常详细,具有一定的参考借鉴价值,需要的朋友可以参考下 1、安装环境 1、HUAWEI mate x cpu i5 82500u ,8g内存,...
2026年4月13日 11:45
[网鼎杯 2020 青龙组]AreUSerialz – buu刷题笔记
打开题目就是一串代码需要进行代码审计 <?php include('flag.php'); highlight_file(__FILE__); class FileHandler { protected $op; protected $filename; protected $content; function __...

 2022年4月21日 21:09
CVE-2014-8799: WordPress Plugin DukaPress 2.5.2 – Directory Traversal
漏洞标题 CVE-2014-8799: WordPress Plugin DukaPress 2.5.2 - Directory Traversal 漏洞描述 A directory traversal vulnerability in the dp_img_resize function in php/dp-functions.php in...
2014年10月16日 16:00CVE-2023-38950: ZKTeco BioTime v8.5.5 – Path Traversal
漏洞标题 CVE-2023-38950: ZKTeco BioTime v8.5.5 - Path Traversal 漏洞描述 A path traversal vulnerability in the iclock API of ZKTeco BioTime v8.5.5 allows unauthenticated attackers ...
2023年1月21日 18:10CVE-2023-38964: Academy LMS 6.0 – Cross-Site Scripting
漏洞标题 CVE-2023-38964: Academy LMS 6.0 - Cross-Site Scripting 漏洞描述 Creative Item Academy LMS 6.0 was discovered to contain a cross-site scripting (XSS) vulnerability through ...
2023年10月6日 13:39CVE-2014-10037: DomPHP 0.83 – Directory Traversal
漏洞标题 CVE-2014-10037: DomPHP 0.83 - Directory Traversal 漏洞描述 A directory traversal vulnerability in DomPHP 0.83 and earlier allows remote attackers to have unspecified impac...
2014年8月21日 21:19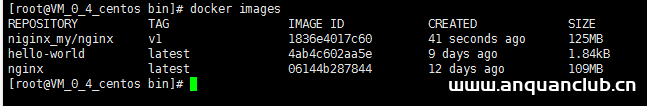
Docker容器如何更新打包并上传到阿里云_docker
这篇文章主要介绍了Docker容器如何更新打包并上传到阿里云,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友可以参考下 这次来尝试如何将已经运行的容...
2023年5月3日 21:37CVE-2018-8024: Apache Spark UI – Cross-Site Scripting
漏洞标题 CVE-2018-8024: Apache Spark UI - Cross-Site Scripting 漏洞描述 Apache Spark UI before 2.3.2 is vulnerable to XSS via unsanitized query string parameters in the /jobs/ endp...
2018年11月15日 07:55CVE-2022-38296: Cuppa CMS v1.0 – Arbitrary File Upload
漏洞标题 CVE-2022-38296: Cuppa CMS v1.0 - Arbitrary File Upload 漏洞描述 Cuppa CMS v1.0 was discovered to contain an arbitrary file upload vulnerability via the File Manager. PoC代...
2022年11月20日 16:54
2021常见的搜索引擎蜘蛛的User Agent汇总
名词解释 Spider Spider、蜘蛛、爬虫均为一个意思,一般是人为设计好的,用来收集信息。 User-Agent User-Agent简称UA,一般代表了用户使用的设备、系统、浏览器、环境等信息,当然Spider也有专...
2022年2月15日 14:52
bugbounty技巧聚合20220210
漏洞报告 垂直越权900$ http://hackerone.com/reports/1102652 bucket信息泄露500$ http://hackerone.com/reports/1102546 TikTok XSS 6000$ http://hackerone.com/reports/1452375 挖洞技巧 如...
2022年3月10日 23:30
2026年10月18日 11:45
2026年10月18日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53
2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

