
最新发布第681页
本地Docker安装Postgres 12 + pgadmin的方法 (支持Apple M1)_docker
这篇文章主要介绍了本地Docker安装Postgres 12 + pgadmin的方法 (支持Apple M1),本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 目录介绍支持 Int...
 2022年7月21日 20:01

CVE-2022-47075: Smart Office Web 20.28 – Information Disclosure
漏洞标题 CVE-2022-47075: Smart Office Web 20.28 - Information Disclosure 漏洞描述 An issue was discovered in Smart Office Web 20.28 and earlier allows attackers to download sensiti...
2022年9月1日 22:15CVE-2021-44228: Apache Log4j2 Remote Code Injection
漏洞标题 CVE-2021-44228: Apache Log4j2 Remote Code Injection 漏洞描述 Apache Log4j2 <=2.14.1 JNDI features used in configuration, log messages, and parameters do not protect aga...
2021年8月9日 06:59CVE-2020-28185: TerraMaster TOS < 4.2.06 - User Enumeration
漏洞标题 CVE-2020-28185: TerraMaster TOS < 4.2.06 - User Enumeration 漏洞描述 User Enumeration vulnerability in TerraMaster TOS <= 4.2.06 allows remote unauthenticated attack...
2020年3月16日 11:14CVE-2023-41954: ProfilePress <= 4.13.1 — Unauthenticated Privilege Escalation
漏洞标题 CVE-2023-41954: ProfilePress <= 4.13.1 — Unauthenticated Privilege Escalation 漏洞描述 Improper Privilege Management vulnerability in ProfilePress Membership Team Prof...
2023年10月2日 20:05
关于python的数据带外学习
前言 今天学习大佬的测试报告,发现了一个有意思的东西:python简单的数据带外,配合ssrf对内网数据进行探测 也是从那会儿才知道,python的request原来还可以这么用 常见的 SSRF 攻击 SSRF 攻击...

 2023年4月10日 22:25
CVE-2025-11749: WordPress AI Engine Plugin – Token Exposure
漏洞标题 CVE-2025-11749: WordPress AI Engine Plugin - Token Exposure 漏洞描述 Unauthenticated sensitive information exposure in AI Engine WordPress plugin <= 3.1.3 exposes beare...
2025年11月25日 02:38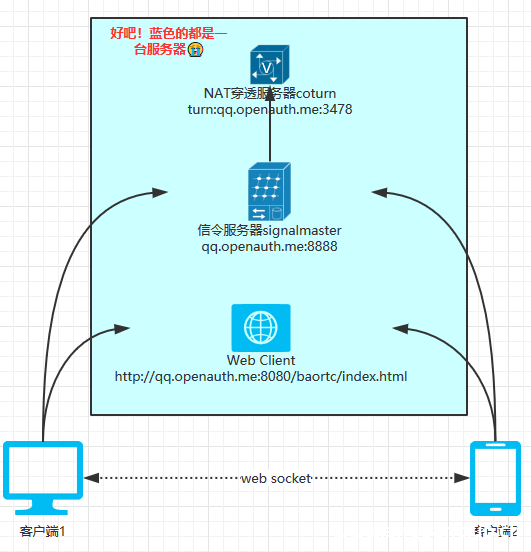
5分钟搭建一个WebRTC视频聊天_Linux
这篇文章主要介绍了WebRTC视频聊天,本文通过实例代码给大家介绍的非常详细,具有一定的参考借鉴价值,需要的朋友可以参考下 在上篇文章给大家介绍了在Ubuntu上搭建一个基于webrtc的多人视频聊天...
2024年4月13日 20:50CVE-2019-0230: Apache Struts <=2.5.20 - Remote Code Execution S2-059
漏洞标题 CVE-2019-0230: Apache Struts <=2.5.20 - Remote Code Execution S2-059 漏洞描述 Apache Struts 2.0.0 to 2.5.20 forced double OGNL evaluation when evaluated on raw user inp...
2019年10月19日 15:06CVE-2023-40753: PHPJabbers Ticket Support Script v3.2 – Cross-Site Scripting
漏洞标题 CVE-2023-40753: PHPJabbers Ticket Support Script v3.2 - Cross-Site Scripting 漏洞描述 There is a Cross Site Scripting (XSS) vulnerability in the message parameter of index...
2023年12月3日 23:57CVE-2019-10475: Jenkins build-metrics 1.3 – Cross-Site Scripting
漏洞标题 CVE-2019-10475: Jenkins build-metrics 1.3 - Cross-Site Scripting 漏洞描述 Jenkins build-metrics 1.3 is vulnerable to a reflected cross-site scripting vulnerability that al...
2019年1月17日 21:57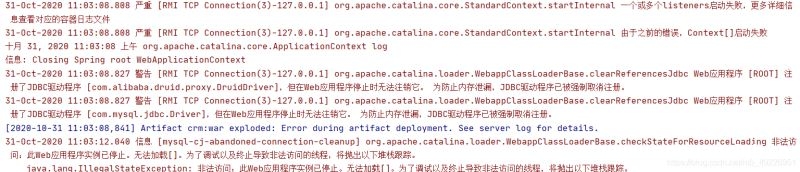
解决Idea的tomcat启动报多个listener的错误问题_Tomcat
这篇文章主要介绍了解决Idea的tomcat启动报多个listener的错误问题,本文给大家分享解决方法对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 错误截图 找不到出错的异常位置在...
2023年3月12日 20:29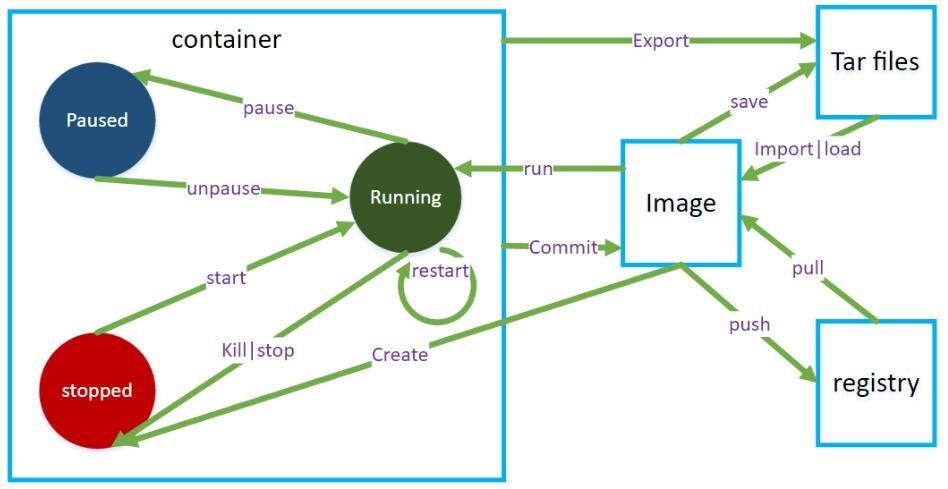
docker容器状态的转换实现_docker
这篇文章主要介绍了docker容器状态的转换实现,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 一 docker容器状态转换图 二 实战 [root@localhost ~]# docker info Container...
2023年2月8日 21:41CVE-2025-4009: Evertz SDVN 3080ipx-10G – Unauthenticated Arbitrary Command Injection
漏洞标题 CVE-2025-4009: Evertz SDVN 3080ipx-10G - Unauthenticated Arbitrary Command Injection 漏洞描述 The Evertz SDVN 3080ipx-10G is a High Bandwidth Ethernet Switching Fabric for...
2025年6月19日 22:50CVE-2022-2488: Wavlink WN535K2/WN535K3 – OS Command Injection
漏洞标题 CVE-2022-2488: Wavlink WN535K2/WN535K3 - OS Command Injection 漏洞描述 Wavlink WN535K2 and WN535K3 routers are susceptible to OS command injection in /cgi-bin/touchlist_sy...
2022年8月6日 15:44CVE-2025-51501: Microweber CMS2.0 – Cross-Site Scripting
漏洞标题 CVE-2025-51501: Microweber CMS2.0 - Cross-Site Scripting 漏洞描述 Reflected Cross-Site Scripting (XSS) in the `id` parameter of the `live_edit.module_settings` API endpoin...
2025年2月2日 23:21
2026年9月22日 11:45
2026年9月21日 11:45
2026年9月20日 11:45
2026年9月19日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

