
最新发布第697页
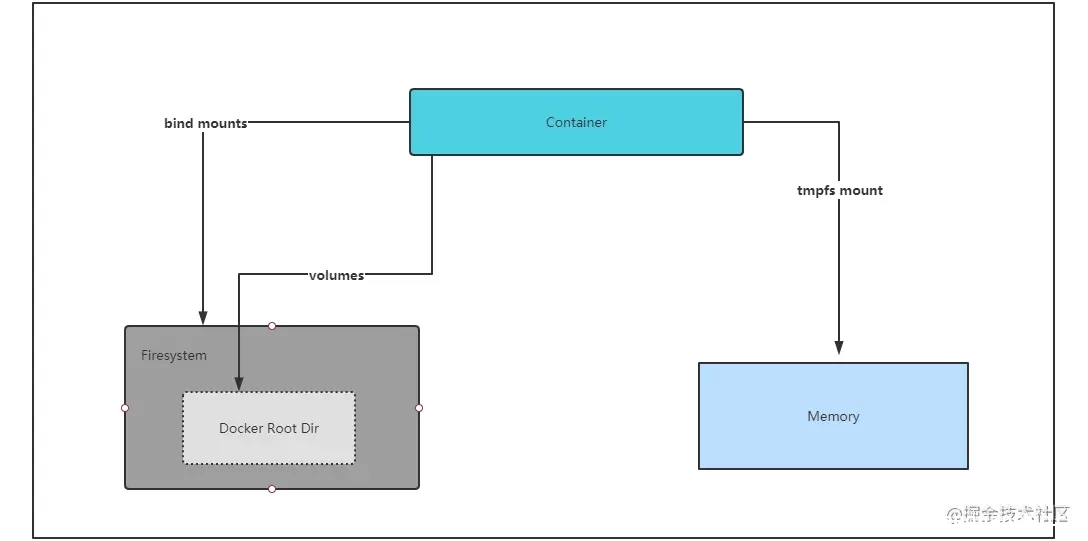
docker容器的几种存储详解_docker
本文主要介绍了docker容器的几种存储方式,主要介绍了3种,文中通过示例代码介绍的非常详细,具有一定的参考价值,感兴趣的小伙伴们可以参考一下 目录写在前面几种存储挂载方式1.bind mounts2.v...
 2022年6月21日 21:38

Nginx之Http模块系列之autoindex模块的具体使用_nginx
这篇文章主要介绍了Nginx之Http模块系列之autoindex模块的具体使用,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧...
2022年8月25日 21:25
X-Forwarded-For 和 X-Real-IP 的区别?
做动静分离的时候这里有疑问所以请教度娘 网上摘得,觉得比较有用就记下了 一般来说,X-Forwarded-For是用于记录代理信息的,每经过一级代理(匿名代理除外),代理服务器都会把这次请求的来源IP...

 2022年4月13日 17:40

CVE-2025-1974-k8s: Ingress-Nginx Controller – Unauthenticated Remote Code Execution
漏洞标题 CVE-2025-1974-k8s: Ingress-Nginx Controller - Unauthenticated Remote Code Execution 漏洞描述 A security issue was discovered in ingress-nginx where the `auth-tls-match-cn`...
2025年8月17日 00:59CVE-2010-1471: Joomla! Component Address Book 1.5.0 – Local File Inclusion
漏洞标题 CVE-2010-1471: Joomla! Component Address Book 1.5.0 - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the AddressBook (com_addressbook) component 1.5....
2010年9月1日 13:40CVE-2022-22242: Juniper Web Device Manager – Cross-Site Scripting
漏洞标题 CVE-2022-22242: Juniper Web Device Manager - Cross-Site Scripting 漏洞描述 Juniper Web Device Manager (J-Web) in Junos OS contains a cross-site scripting vulnerability. Th...
2022年1月16日 05:10CVE-2018-19439: Oracle Secure Global Desktop Administration Console 4.4 – Cross-Site Scripting
漏洞标题 CVE-2018-19439: Oracle Secure Global Desktop Administration Console 4.4 - Cross-Site Scripting 漏洞描述 Oracle Secure Global Desktop Administration Console 4.4 contains a ...
2018年6月7日 15:04Atlassian Jira SSRF漏洞 (CVE-2019-8451)
漏洞标题 Atlassian Jira SSRF漏洞 (CVE-2019-8451) 漏洞描述 Atlassian Jira SSRF漏洞 (CVE-2019-8451) PoC代码 暂无
2019年5月9日 04:01CVE-2019-16931: WordPress Visualizer <3.3.1 - Cross-Site Scripting
漏洞标题 CVE-2019-16931: WordPress Visualizer <3.3.1 - Cross-Site Scripting 漏洞描述 WordPress Visualizer plugin before 3.3.1 contains a stored cross-site scripting vulnerabilit...
2019年7月28日 08:44CVE-2023-48788: Fortinet Forticlient Endpoint Management Server – SQL Injection
漏洞标题 CVE-2023-48788: Fortinet Forticlient Endpoint Management Server - SQL Injection 漏洞描述 A improper neutralization of special elements used in an sql command ('sql in...
2023年4月3日 00:52CVE-2019-17564: Apache Dubbo 2.5.x-2.7.4 – Insecure Deserialization
漏洞标题 CVE-2019-17564: Apache Dubbo 2.5.x-2.7.4 - Insecure Deserialization 漏洞描述 Unsafe deserialization occurs within a Dubbo application which has HTTP remoting enabled. An a...
2019年1月18日 09:50CVE-2025-4008: MeteoBridge <= 6.1 - Remote Code Execution
漏洞标题 CVE-2025-4008: MeteoBridge <= 6.1 - Remote Code Execution 漏洞描述 The Meteobridge web interface let meteobridge administrator manage their weather station data collect...
2025年6月13日 23:05Linux date命令知识点总结_Linux
在本篇文章里小编给大家分享的是关于Linux date命令详细说明,有兴趣的朋友们跟着学习下。 用法:date [选项]... [+格式] 或:date [-u|--utc|--universal] [MMDDhhmm[[CC]YY][.ss]] 以给定的格...
2024年4月25日 20:32CVE-2017-9288: WordPress Raygun4WP <=1.8.0 - Cross-Site Scripting
漏洞标题 CVE-2017-9288: WordPress Raygun4WP <=1.8.0 - Cross-Site Scripting 漏洞描述 WordPress Raygun4WP 1.8.0 contains a reflected cross-site scripting vulnerability via sendtes...
2017年3月27日 04:27CVE-2024-23917: JetBrains TeamCity > 2023.11.3 – Authentication Bypass
漏洞标题 CVE-2024-23917: JetBrains TeamCity > 2023.11.3 - Authentication Bypass 漏洞描述 In JetBrains TeamCity before 2023.11.3 authentication bypass leading to RCE was possible...
2024年5月24日 14:20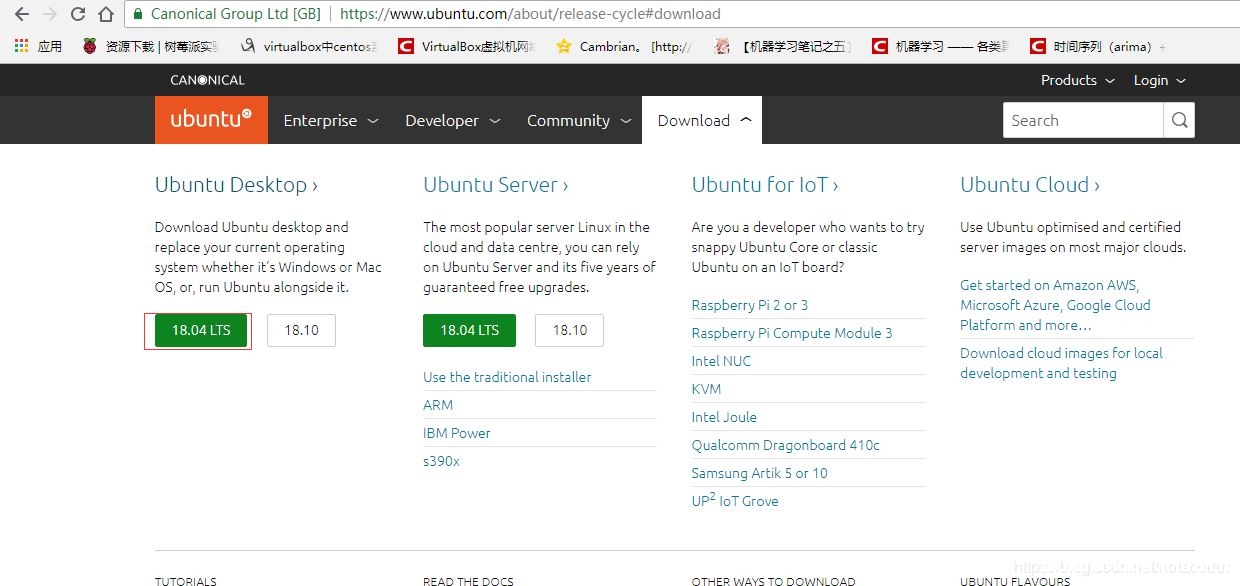
VMware15虚拟机安装Ubuntu18.04的图文教程_VMware
这篇文章主要介绍了VMware15虚拟机安装Ubuntu18.04的图文教程,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 这几...
2023年12月20日 20:07
2026年9月21日 11:45
2026年9月20日 11:45
2026年9月19日 11:45
2026年9月18日 11:46
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53
2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

