
最新发布第698页

CVE-2017-3528: Oracle E-Business Suite 12.1.3/12.2.x – Open Redirect
漏洞标题 CVE-2017-3528: Oracle E-Business Suite 12.1.3/12.2.x - Open Redirect 漏洞描述 The Oracle Applications Framework component of Oracle E-Business Suite (subcomponent: Popup w...
 2017年12月13日 09:18
CVE-2020-24391: Mongo-Express – Remote Code Execution
漏洞标题 CVE-2020-24391: Mongo-Express - Remote Code Execution 漏洞描述 Mongo-Express before 1.0.0 is susceptible to remote code execution because it uses safer-eval to validate us...
2020年6月12日 17:20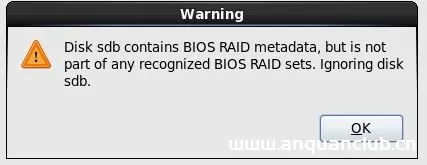
安装CentOS 6.x报错”Disk sda contains BIOS RAID metadata”解决方法_Linux
今天在安装CentOS6.2的时候,当进到检测硬盘的时候,总是过不去,报错如下: Disk sda contains BIOS RAID metadata, but is not part of any recognized BIOS RAID sets. Ignoring disk sda,...
2026年6月7日 11:45CVE-2017-1000028: Oracle GlassFish Server Open Source Edition 4.1 – Local File Inclusion
漏洞标题 CVE-2017-1000028: Oracle GlassFish Server Open Source Edition 4.1 - Local File Inclusion 漏洞描述 Oracle GlassFish Server Open Source Edition 4.1 is vulnerable to both aut...
2017年8月15日 19:06CVE-2011-2780: Chyrp 2.x – Local File Inclusion
漏洞标题 CVE-2011-2780: Chyrp 2.x - Local File Inclusion 漏洞描述 A directory traversal vulnerability in includes/lib/gz.php in Chyrp 2.0 and earlier allows remote attackers to rea...
2011年2月26日 23:17CVE-2014-6308: Osclass Security Advisory 3.4.1 – Local File Inclusion
漏洞标题 CVE-2014-6308: Osclass Security Advisory 3.4.1 - Local File Inclusion 漏洞描述 A directory traversal vulnerability in OSClass before 3.4.2 allows remote attackers to read ...
2014年1月8日 14:52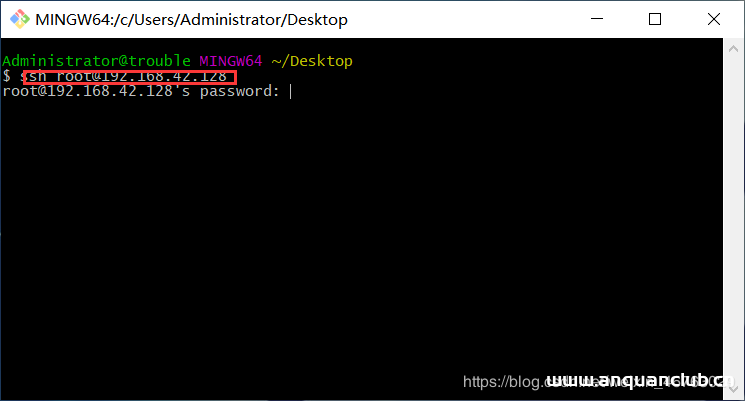
linux上传并配置jdk和tomcat的教程详解_Linux
这篇文章主要介绍了linux上传并配置jdk和tomcat的操作方法,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 准备工作 1.开启虚拟机 2. git工具 roo...
2023年11月25日 20:50CVE-2013-7240: WordPress Plugin Advanced Dewplayer 1.2 – Directory Traversal
漏洞标题 CVE-2013-7240: WordPress Plugin Advanced Dewplayer 1.2 - Directory Traversal 漏洞描述 A directory traversal vulnerability in download-file.php in the Advanced Dewplayer pl...
2013年10月27日 16:12Apache ShardingSphere CVE-2022-22733远程代码执行漏洞
漏洞标题 Apache ShardingSphere CVE-2022-22733远程代码执行漏洞 漏洞描述 Apache ShardingSphere存在远程代码执行漏洞,此漏洞是缺乏校验导致的。 PoC代码 暂无
2022年6月30日 17:31CVE-2017-11629: FineCMS <=5.0.10 - Cross-Site Scripting
漏洞标题 CVE-2017-11629: FineCMS <=5.0.10 - Cross-Site Scripting 漏洞描述 FineCMS through 5.0.10 contains a cross-site scripting vulnerability in controllers/api.php via the fun...
2017年12月1日 18:48CVE-2019-5128: YouPHPTube Encoder – Arbitrary File Write
漏洞标题 CVE-2019-5128: YouPHPTube Encoder - Arbitrary File Write 漏洞描述 Exploitable unauthenticated command injections exist in YouPHPTube Encoder 2.3 a plugin for providing enc...
2019年6月15日 17:38CVE-2024-48455: Netis Wifi Router – Information Disclosure
漏洞标题 CVE-2024-48455: Netis Wifi Router - Information Disclosure 漏洞描述 An issue in Netis Wifi6 Router NX10 2.0.1.3643 and 2.0.1.3582 and Netis Wifi 11AC Router NC65 3.0.0.374...
2024年5月31日 15:45BIBLIOsoft BIBLIOpac 2008(CVE-2018-16139)
漏洞标题 BIBLIOsoft BIBLIOpac 2008(CVE-2018-16139) 漏洞描述 BIBLIOsoft BIBLIOpac2008通过bin/wxis.exe/BIBLIOpac/的db或action参数包含一个跨站点脚本漏洞,该漏洞允许远程攻击者注入任意w...
2018年1月19日 21:50CVE-2015-5461: WordPress StageShow <5.0.9 - Open Redirect
漏洞标题 CVE-2015-5461: WordPress StageShow <5.0.9 - Open Redirect 漏洞描述 WordPress StageShow plugin before 5.0.9 contains an open redirect vulnerability in the Redirect funct...
2015年11月20日 03:30CVE-2017-9805: Apache Struts2 S2-052 – Remote Code Execution
漏洞标题 CVE-2017-9805: Apache Struts2 S2-052 - Remote Code Execution 漏洞描述 The REST Plugin in Apache Struts 2.1.1 through 2.3.x before 2.3.34 and 2.5.x before 2.5.13 uses an XS...
2017年10月15日 03:08CVE-2022-42475: Fortinet SSL-VPN – Heap-Based Buffer Overflow
漏洞标题 CVE-2022-42475: Fortinet SSL-VPN - Heap-Based Buffer Overflow 漏洞描述 A heap-based buffer overflow vulnerability [CWE-122] in FortiOS SSL-VPN (versions 7.2.0 through 7.2....
2022年4月21日 03:29
2026年10月22日 11:46
2026年10月21日 11:45
2026年10月20日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

