
最新发布第709页

CVE-2024-31621: Flowise 1.6.5 – Authentication Bypass
漏洞标题 CVE-2024-31621: Flowise 1.6.5 - Authentication Bypass 漏洞描述 The flowise version <= 1.6.5 is vulnerable to authentication bypass vulnerability. PoC代码
 2024年6月3日 23:03
CVE-2023-48084: Nagios XI < 5.11.3 - SQL Injection
漏洞标题 CVE-2023-48084: Nagios XI < 5.11.3 - SQL Injection 漏洞描述 SQL injection vulnerability in Nagios XI before version 5.11.3 via the bulk modification tool. PoC代码
2023年8月24日 22:07CVE-2016-1000132: WordPress enhanced-tooltipglossary 3.2.8 – Cross-Site Scripting
漏洞标题 CVE-2016-1000132: WordPress enhanced-tooltipglossary 3.2.8 - Cross-Site Scripting 漏洞描述 WordPress enhanced-tooltipglossary 3.2.8 contains a reflected cross-site scripti...
2016年10月4日 23:53CVE-2018-7700: DedeCMS 5.7SP2 – Cross-Site Request Forgery/Remote Code Execution
漏洞标题 CVE-2018-7700: DedeCMS 5.7SP2 - Cross-Site Request Forgery/Remote Code Execution 漏洞描述 DedeCMS 5.7SP2 is susceptible to cross-site request forgery with a corresponding ...
2018年4月18日 09:30
疑为俄罗斯背景的黑客组织长期攻击乌克兰关键机构
微软在近日发布的一篇关于ACTINIUM黑客组织的研究报告中表示,在过去的六个月中,微软威胁情报中心MSTIC观察到ACTINIUM针对乌克兰的政府、军事、司法、执法、非政府组织和非营利组织的一系列行...
2022年3月10日 23:40
docker inspect 命令使用技巧_docker
这篇文章主要介绍了docker inspect 命令使用技巧,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 描述与简介 docke...
2024年6月28日 21:18CVE-2013-7285: XStream <1.4.6/1.4.10 - Remote Code Execution
漏洞标题 CVE-2013-7285: XStream <1.4.6/1.4.10 - Remote Code Execution 漏洞描述 Xstream API before 1.4.6 and 1.4.10 is susceptible to remote code execution. If the security frame...
2013年10月11日 02:47BigAnt Server 任意文件下载(CVE-2022-23347)
漏洞标题 BigAnt Server 任意文件下载(CVE-2022-23347) 漏洞描述 BigAnt具有自主知识产权的大蚂蚁企业级即时通讯软件则是为政府、企业的实时安全通信打造的私有云即时通讯产品。存在任意文件下...
2022年6月24日 23:27CVE-2024-51211: openSIS Classic v9.1 – SQL Injection
漏洞标题 CVE-2024-51211: openSIS Classic v9.1 - SQL Injection 漏洞描述 SQL injection vulnerability exists in OS4ED openSIS-Classic Version 9.1, specifically in the resetuserinfo.ph...
2024年2月2日 06:54CVE-2021-44521: Apache Cassandra Load UDF RCE
漏洞标题 CVE-2021-44521: Apache Cassandra Load UDF RCE 漏洞描述 When running Apache Cassandra with the following configuration: enable_user_defined_functions: true enable_scripted_...
2021年9月6日 19:29bugbounty技巧聚合20211230
漏洞报告 【Github】 API 更改可见权限 http://hackerone.com/reports/1086781 【 Krisp】Log4j CVE-2021–44228 http://hackerone.com/reports/1431624 【BlockDev Sp. Z o.o】SQL 注入导致检...
2022年3月10日 23:39CVE-2018-16159: WordPress Gift Voucher <4.1.8 - Blind SQL Injection
漏洞标题 CVE-2018-16159: WordPress Gift Voucher <4.1.8 - Blind SQL Injection 漏洞描述 WordPress Gift Vouchers plugin before 4.1.8 contains a blind SQL injection vulnerability vi...
2018年7月18日 23:13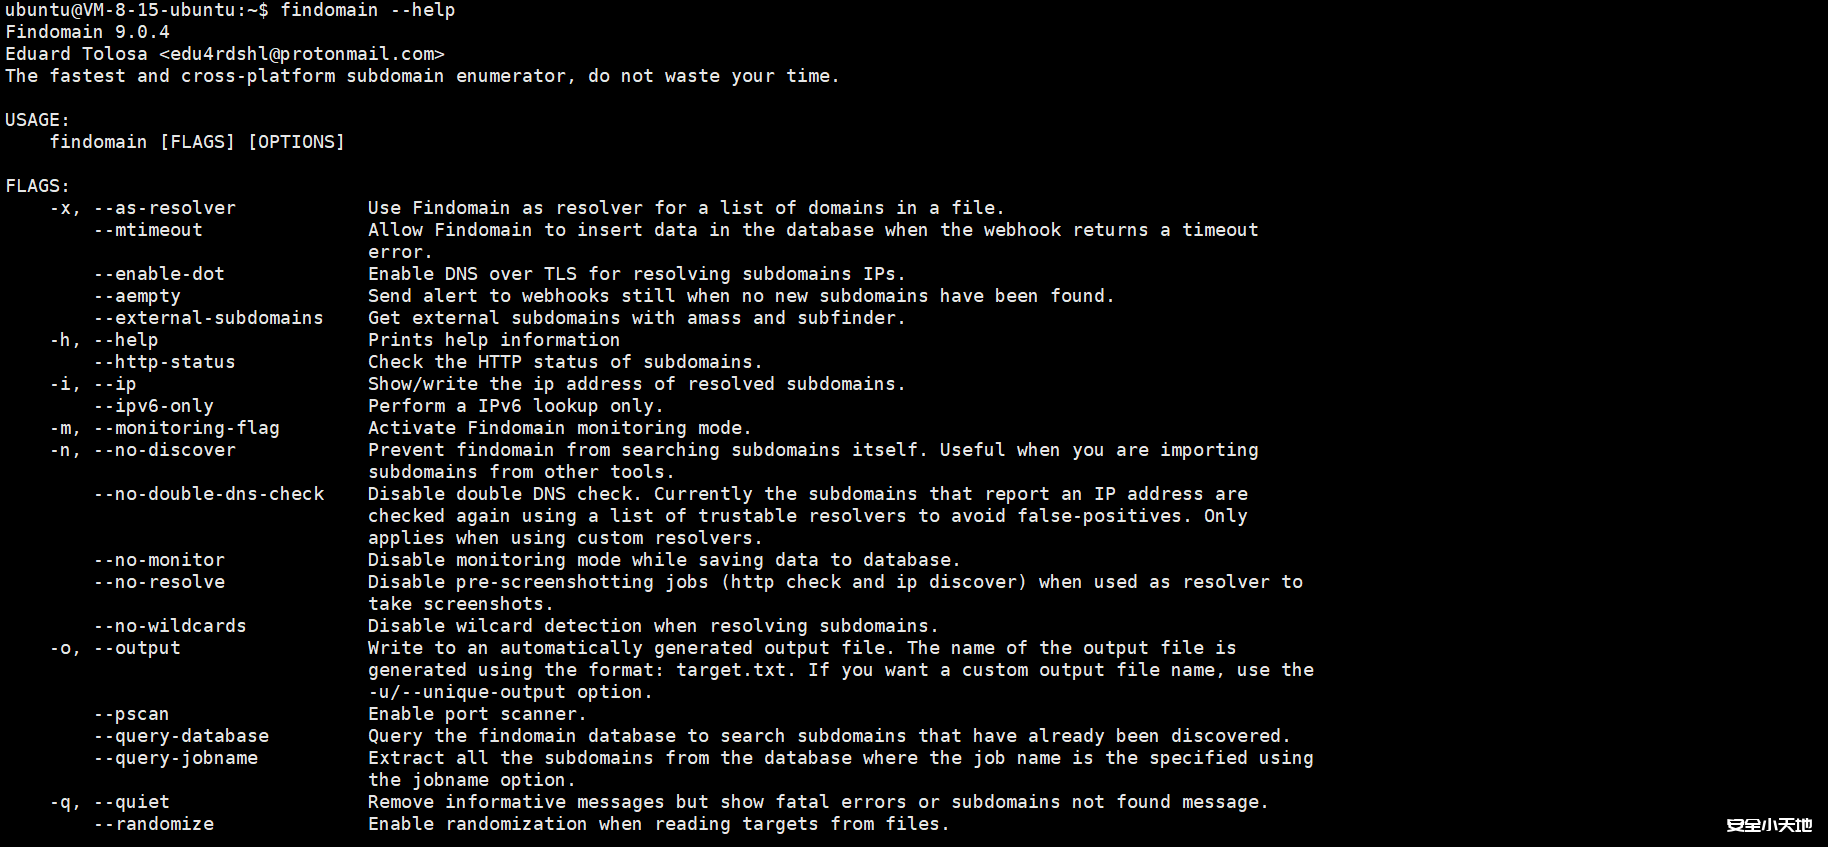
Finddomain 最快且跨平台的子域枚举器
项目介绍 最快、完整的域识别解决方案。支持屏幕截图、端口扫描、HTTP检查、从其他工具导入数据、子域监控、通过Discord、Slack和Telegram发出警报、多个来源API密钥等等。 地址:http://github...

 2026年3月15日 12:27
CVE-2016-3510: Oracle WebLogic Server Java Object Deserialization – Remote Code Execution
漏洞标题 CVE-2016-3510: Oracle WebLogic Server Java Object Deserialization - Remote Code Execution 漏洞描述 Unspecified vulnerability in the Oracle WebLogic Server component in Ora...
2016年8月21日 21:29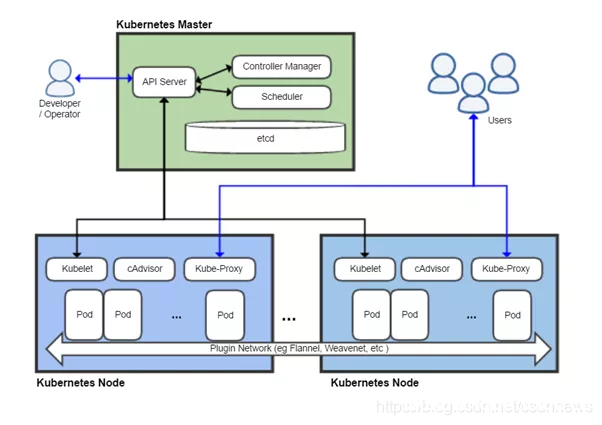
被弃用的 Docker 会被 Podman 取代吗_docker
Docker 是一种以容器化的方式打包、分发和部署应用程序的方式。自 2013 年 3 月 13 日初始版本发布以来,Docker 已成为容器业界的事实标准。而Kubernetes 是一款由 Google 开发的开源容器编排系...
2022年11月23日 20:07
【技术分享】去除logo免费生成网站的水印 方法通用
声明 本文章仅供技术科普,对案例中涉及的网站并无恶意,如需原图,请前往官网下载!!! 请勿用作非法用途,如有违反,概不负责!如有侵权,联系站长! 相关阅读 案例 1、打开百度,搜索logo在...
2023年1月13日 19:10
2026年9月21日 11:45
2026年9月20日 11:45
2026年9月19日 11:45
2026年9月18日 11:46
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

