
最新发布第717页

CVE-2019-20504: Dell KACE Systems Management Appliance (K1000) 6.4.120756 – Remote Code Execution
漏洞标题 CVE-2019-20504: Dell KACE Systems Management Appliance (K1000) 6.4.120756 - Remote Code Execution 漏洞描述 service/krashrpt.php in Quest KACE K1000 Systems Management Appl...
 2019年6月16日 15:56
CVE-2010-1056: Joomla! Component com_rokdownloads – Local File Inclusion
漏洞标题 CVE-2010-1056: Joomla! Component com_rokdownloads - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the RokDownloads (com_rokdownloads) component befo...
2010年8月31日 19:00CVE-2022-24681: ManageEngine ADSelfService Plus <6121 - Stored Cross-Site Scripting
漏洞标题 CVE-2022-24681: ManageEngine ADSelfService Plus <6121 - Stored Cross-Site Scripting 漏洞描述 ManageEngine ADSelfService Plus before 6121 contains a stored cross-site sc...
2022年2月13日 01:28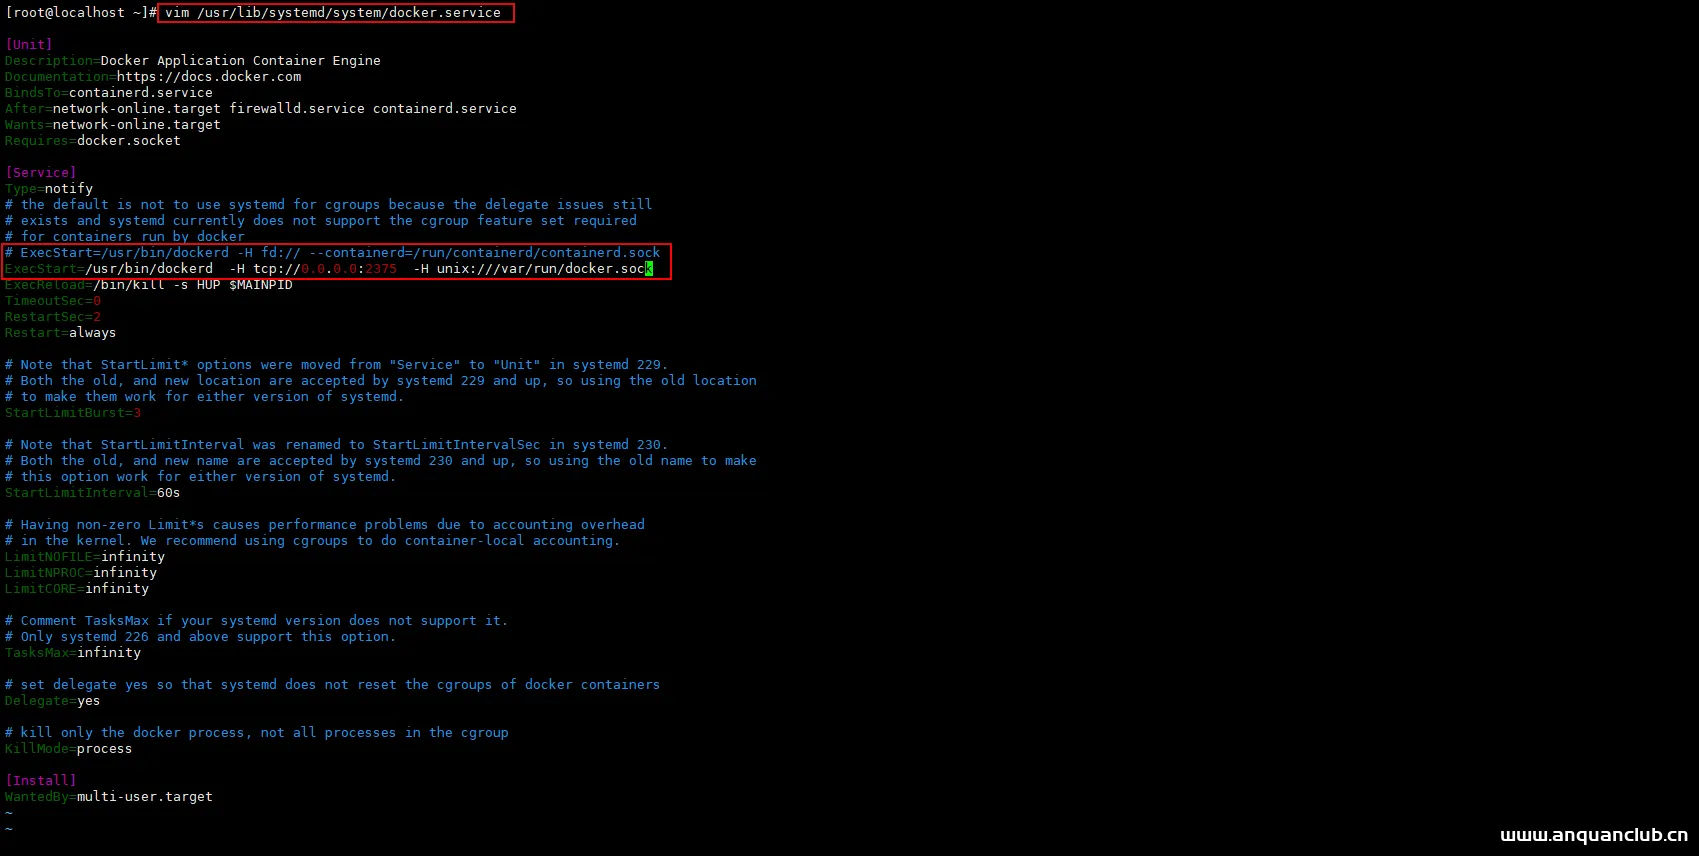
IDEA中进行Docker项目部署的实现步骤_docker
这篇文章主要介绍了IDEA中进行Docker项目部署的实现步骤,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 现在大部...
2026年8月8日 11:45CVE-2020-8615: WordPress Plugin Tutor LMS 1.5.3 – Cross-Site Request Forgery
漏洞标题 CVE-2020-8615: Wordpress Plugin Tutor LMS 1.5.3 - Cross-Site Request Forgery 漏洞描述 A CSRF vulnerability in the Tutor LMS plugin before 1.5.3 for WordPress can result in...
2020年4月10日 13:13CVE-2024-32238: H3C ER8300G2-X – Password Disclosure
漏洞标题 CVE-2024-32238: H3C ER8300G2-X - Password Disclosure 漏洞描述 H3C ER8300G2-X is vulnerable to Incorrect Access Control. The password for the router's management syste...
2024年8月25日 08:42CVE-2022-25061: TP-Link TL-WR840N – Command Injection
漏洞标题 CVE-2022-25061: TP-Link TL-WR840N - Command Injection 漏洞描述 The TP-Link TL-WR840N(ES)_V6.20_180709 router contains a command injection vulnerability in the oal_setIp6De...
2022年9月5日 19:39CVE-2023-4111: PHPJabbers Bus Reservation System 1.1 – Cross-Site Scripting
漏洞标题 CVE-2023-4111: PHPJabbers Bus Reservation System 1.1 - Cross-Site Scripting 漏洞描述 A vulnerability was found in PHP Jabbers Bus Reservation System 1.1 and classified as ...
2023年1月26日 07:22CVE-2011-5265: Featurific For WordPress 1.6.2 – Cross-Site Scripting
漏洞标题 CVE-2011-5265: Featurific For WordPress 1.6.2 - Cross-Site Scripting 漏洞描述 A cross-site scripting vulnerability in cached_image.php in the Featurific For WordPress plug...
2011年12月26日 10:42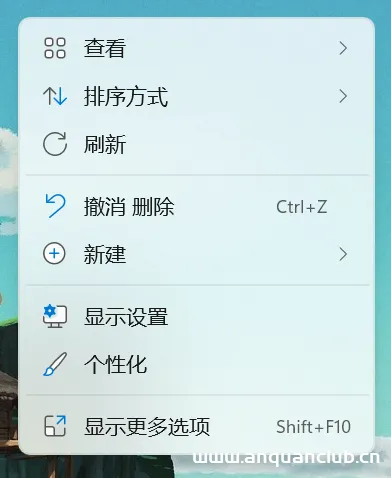
Win11桌面右键菜单栏怎么回到Win10的样子(直接命令执行便可完成,简单快捷)
很多小伙伴在用Win11的时候都有因为它的右键菜单栏所苦恼吧。 每次在解压一个文件的时候都要多点击一下 “显示更多选项” 才可以出现完整的菜单栏, 在我的电脑文件夹当中也需要点击 “显示更多...

 2022年8月17日 12:15
CasaOS < 0.4.4 信息泄露(CVE-2023-37265)
漏洞标题 CasaOS < 0.4.4 信息泄露(CVE-2023-37265) 漏洞描述 CasaOS是一个基于 Golang 的简单、易用、优雅的开源家庭云系统。攻击者通过构造特殊的请求包获取主机敏感信息。 PoC代码 暂无
2023年1月11日 19:27CVE-2022-1119: WordPress Simple File List <3.2.8 - Local File Inclusion
漏洞标题 CVE-2022-1119: WordPress Simple File List <3.2.8 - Local File Inclusion 漏洞描述 WordPress Simple File List before 3.2.8 is vulnerable to local file inclusion via the e...
2022年8月6日 22:49CVE-2024-9061: WP Popup Builder Popup Forms and Marketing Lead Generation <= 1.3.5 - Arbitrary Shortcode Execution
漏洞标题 CVE-2024-9061: WP Popup Builder Popup Forms and Marketing Lead Generation <= 1.3.5 - Arbitrary Shortcode Execution 漏洞描述 The The WP Popup Builder Popup Forms and Mar...
2024年6月6日 17:10CVE-2022-1390: WordPress Admin Word Count Column 2.2 – Local File Inclusion
漏洞标题 CVE-2022-1390: WordPress Admin Word Count Column 2.2 - Local File Inclusion 漏洞描述 The plugin does not validate the path parameter given to readfile(), which could allow...
2022年3月26日 09:24CVE-2024-39903: Solara <1.35.1 - Local File Inclusion
漏洞标题 CVE-2024-39903: Solara <1.35.1 - Local File Inclusion 漏洞描述 A Local File Inclusion (LFI) vulnerability was identified in widgetti/solara, in version <1.35.1, whic...
2024年4月8日 05:05CVE-2022-23397: Cedar Gate EZ-NET <= 6.8.0 - Cross-Site Scripting
漏洞标题 CVE-2022-23397: Cedar Gate EZ-NET <= 6.8.0 - Cross-Site Scripting 漏洞描述 The Cedar Gate EZ-NET portal 6.5.5 6.8.0 Internet portal has a call to display messages to us...
2022年5月2日 12:30
2026年10月21日 11:45
2026年10月20日 11:45
2026年10月19日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

