
最新发布第723页

一些tips
Add something like 127.0.0.1, localhost, 192.168.1.2, target.com or /admin, /console Client-IP: Connection: Contact: Forwarded: From: Host: Origin: Referer: True-Client-IP: X-Clien...
 2022年3月10日 23:34
bugbounty技巧聚合20210811
漏洞报告 HackerOne #1256371 PII data Leakage through hackerone reports #1145563 Tab nabbing in Hackerone inbox. Basecamp #1288898 Password reset link not expiring after changing pa...
2022年4月1日 18:36
CVE-2021-34640: WordPress Securimage-WP-Fixed <=3.5.4 - Cross-Site Scripting
漏洞标题 CVE-2021-34640: WordPress Securimage-WP-Fixed <=3.5.4 - Cross-Site Scripting 漏洞描述 WordPress Securimage-WP-Fixed plugin 3.5.4 and prior contains a cross-site scripti...
2021年12月19日 23:23CVE-2022-0599: WordPress Mapping Multiple URLs Redirect Same Page <=5.8 - Cross-Site Scripting
漏洞标题 CVE-2022-0599: WordPress Mapping Multiple URLs Redirect Same Page <=5.8 - Cross-Site Scripting 漏洞描述 WordPress Mapping Multiple URLs Redirect Same Page plugin 5.8 an...
2022年6月14日 05:14CVE-2023-29919: SolarView Compact <= 6.00 - Local File Inclusion
漏洞标题 CVE-2023-29919: SolarView Compact <= 6.00 - Local File Inclusion 漏洞描述 There is an arbitrary read file vulnerability in SolarView Compact 6.00 and below, attackers c...
2023年8月29日 05:40CVE-2023-23333: SolarView Compact 6.00 – OS Command Injection
漏洞标题 CVE-2023-23333: SolarView Compact 6.00 - OS Command Injection 漏洞描述 SolarView Compact 6.00 was discovered to contain a command injection vulnerability, attackers can ex...
2023年8月2日 01:21CVE-2014-1841: Titan FTP Server < 10.40 Move Function - Directory Traversal
漏洞标题 CVE-2014-1841: Titan FTP Server < 10.40 Move Function - Directory Traversal 漏洞描述 Titan FTP Server versions prior to 10.40 build 1829 contain a directory traversal v...
2014年8月24日 10:16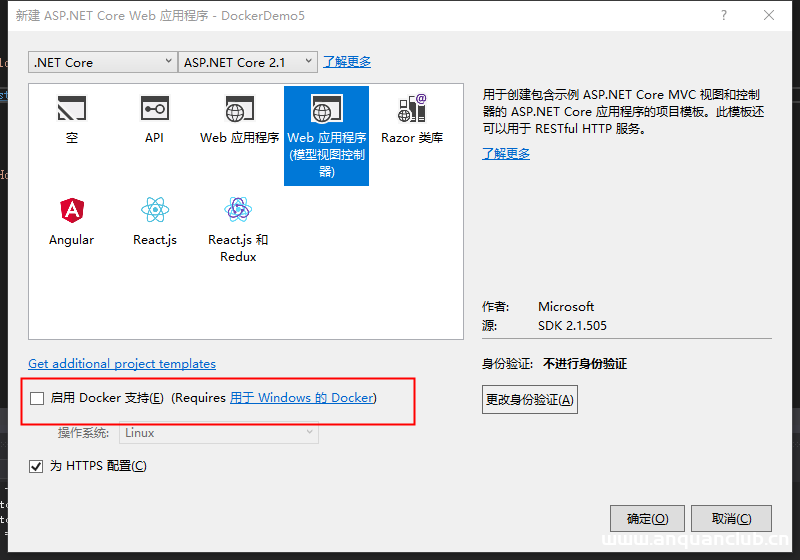
Docker安装部署Net Core实现过程解析_docker
这篇文章主要介绍了Docker安装部署Net Core实现过程解析,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友可以参考下 一、docker 安装及设置 #安装 Cen...
2022年12月20日 21:35
操作系统原理与实例分析2.0(李睿、王旭阳版)复习之简答题
标红的题目为PPT上面标注要考的,其余题目有所了解就好!! 期末考试必备题型 1.计算机系统的资源可分为哪几类?试举例说明 答:计算机系统资源分为硬件资源和软件资源两大类,硬件资源:包括中...

 2022年5月25日 17:52
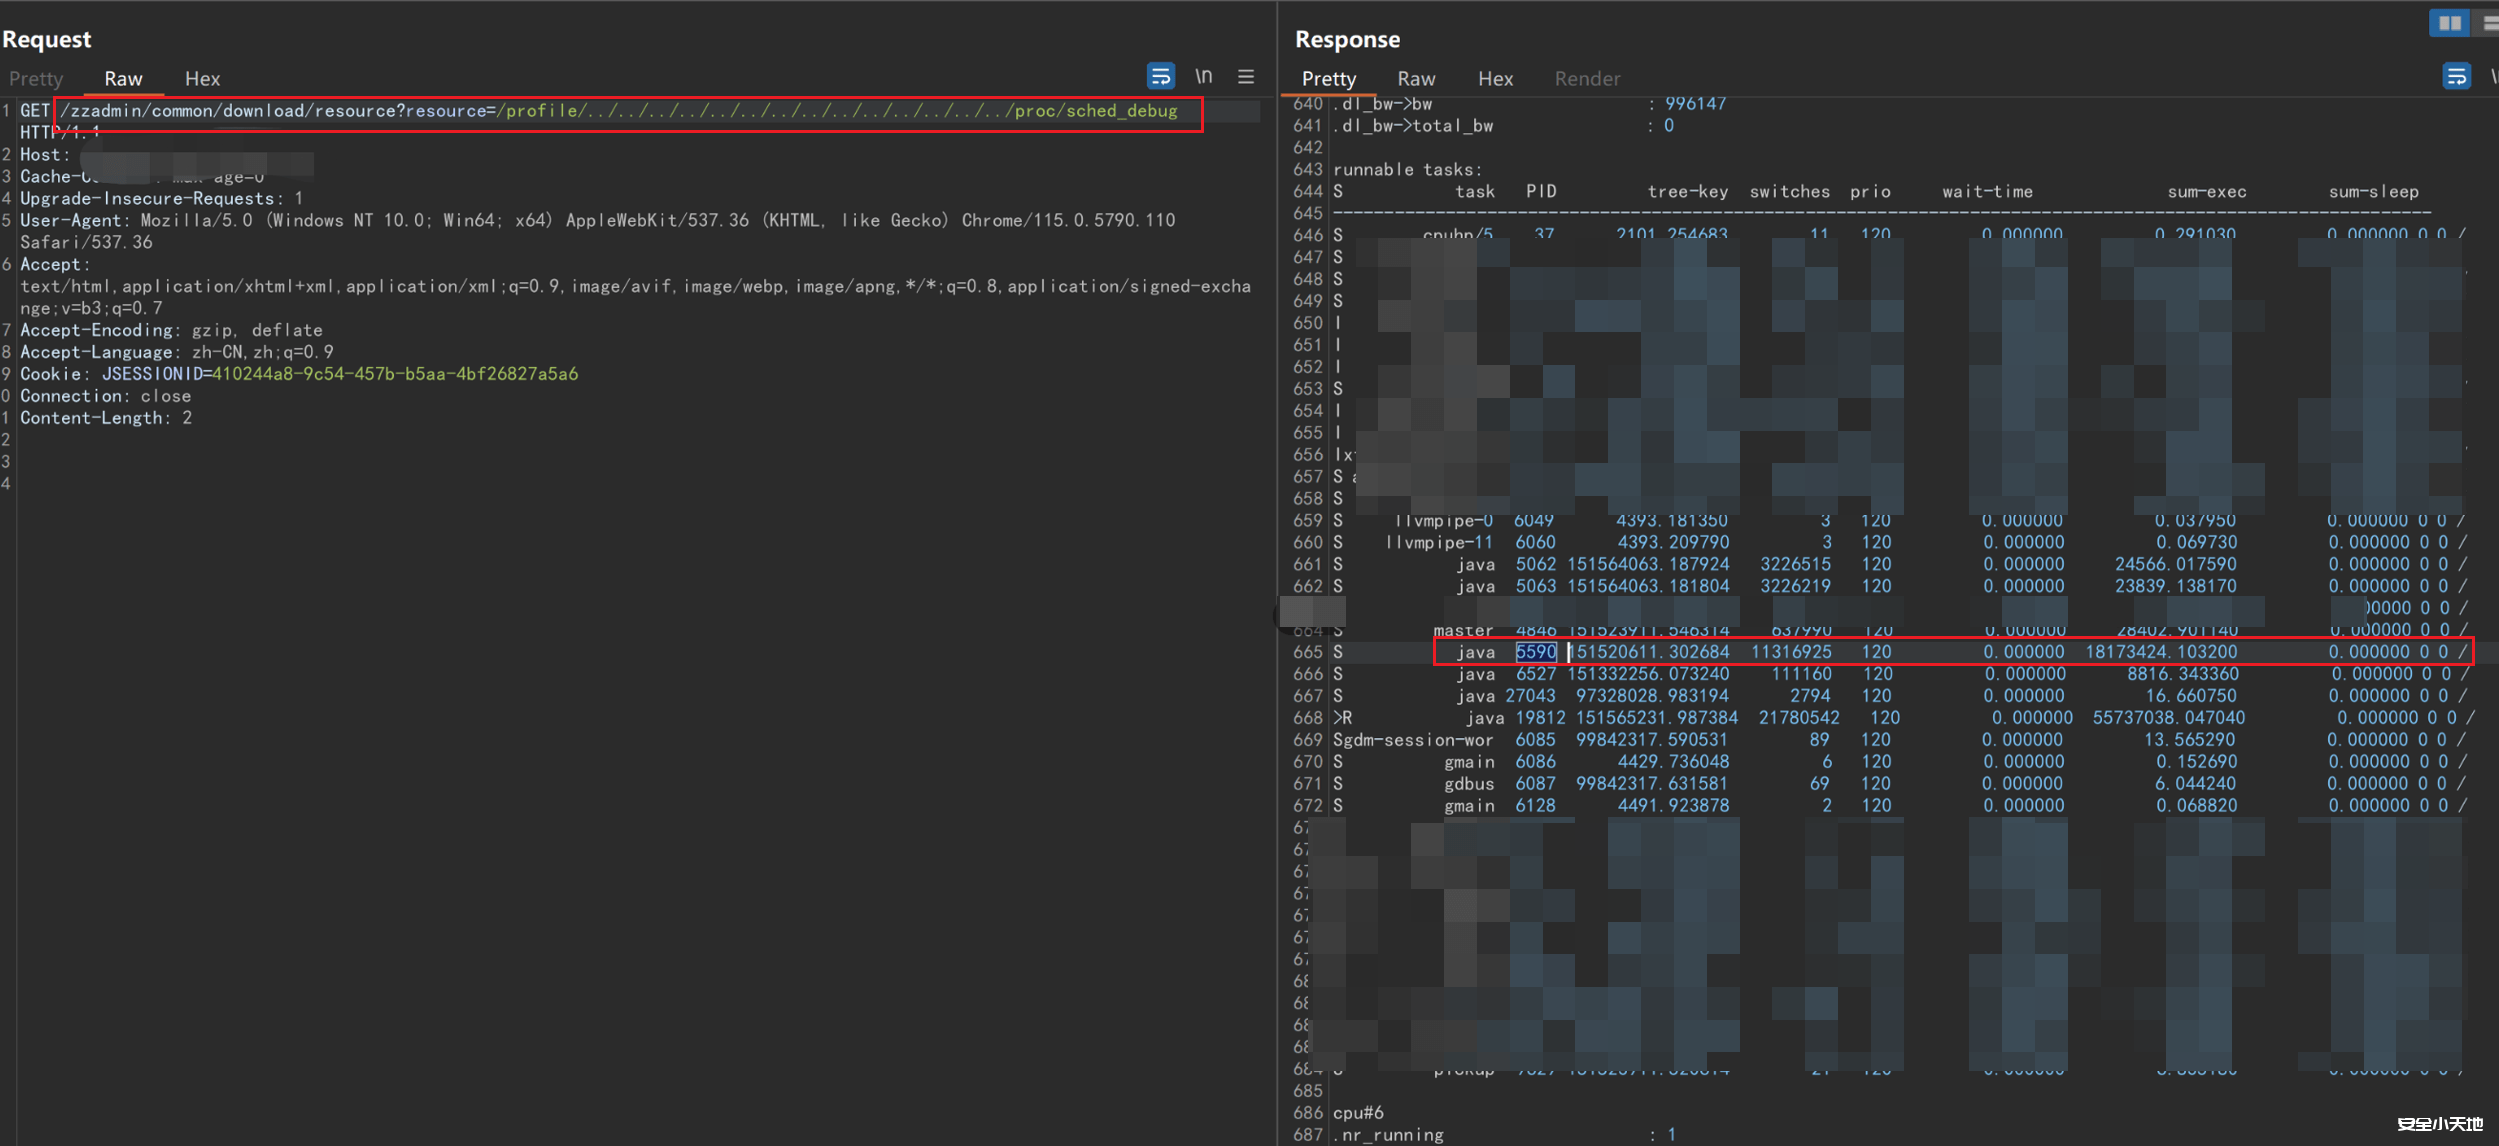
若依后台任意文件读取的进阶利用思路
前言 关于若依管理后台相信大家都不陌生,现在很多的程序都是直接利用该框架进行二次开发 在攻防演练的过程中,关于若依系统的测试往往是一个很重要的突破口 关于网上已经爆出的漏洞,大多数都...
2024年4月13日 23:45CVE-2017-5645: Apache Log4j Server – Deserialization Command Execution
漏洞标题 CVE-2017-5645: Apache Log4j Server - Deserialization Command Execution 漏洞描述 In Apache Log4j 2.x before 2.8.2, when using the TCP socket server or UDP socket server to ...
2017年3月16日 07:11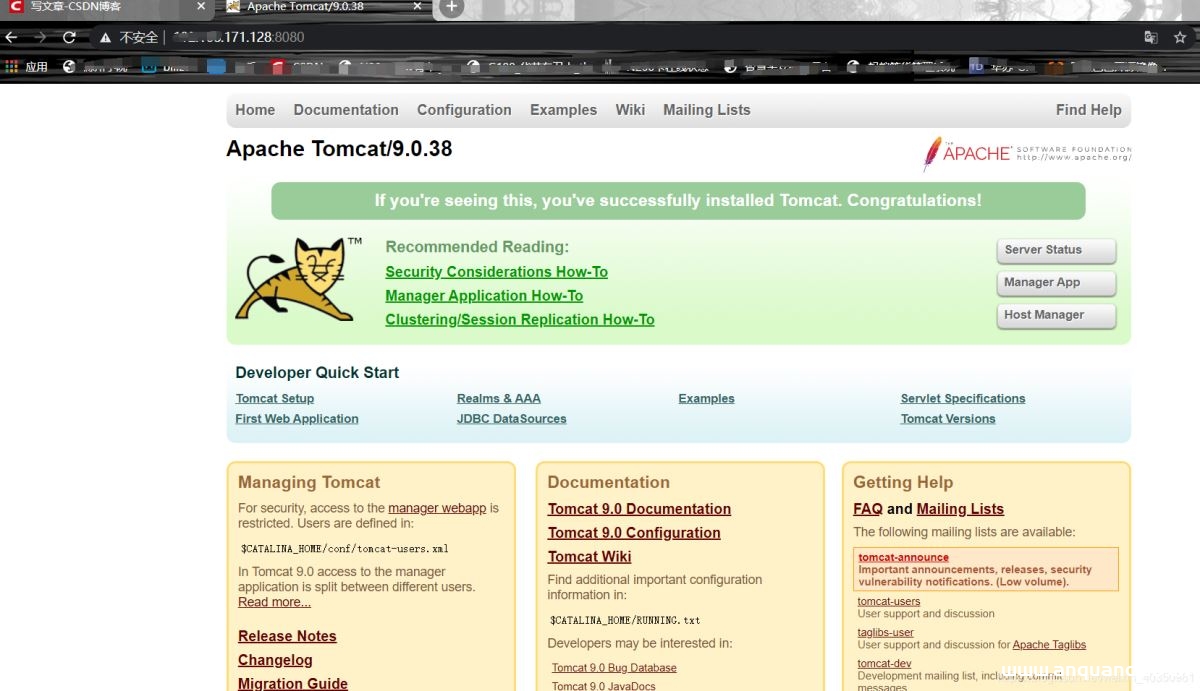
docker安装Tomcat 404问题的解决方案_Tomcat
这篇文章主要介绍了docker安装Tomcat 404问题的解决方案,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 查找tomcat的containerID,进入tomacat目...
2023年4月18日 21:09CVE-2025-30208: Vite – Arbitrary File Read
漏洞标题 CVE-2025-30208: Vite - Arbitrary File Read 漏洞描述 Vite, a provider of frontend development tooling, has a vulnerability in versions prior to 6.2.3, 6.1.2, 6.0.12, 5.4.15...
2025年11月23日 20:04CVE-2021-3110: PrestaShop 1.7.7.0 – SQL Injection
漏洞标题 CVE-2021-3110: PrestaShop 1.7.7.0 - SQL Injection 漏洞描述 PrestaShop 1.7.7.0 contains a SQL injection vulnerability via the store system. It allows time-based boolean SQL...
2021年11月20日 01:13CVE-2011-5106: WordPress Plugin Flexible Custom Post Type < 0.1.7 - Cross-Site Scripting
漏洞标题 CVE-2011-5106: WordPress Plugin Flexible Custom Post Type < 0.1.7 - Cross-Site Scripting 漏洞描述 A cross-site scripting vulnerability in edit-post.php in the Flexible ...
2011年8月21日 05:45CVE-2023-27637: PrestaShop `tshirtecommerce` Module – SQL Injection
漏洞标题 CVE-2023-27637: PrestaShop `tshirtecommerce` Module - SQL Injection 漏洞描述 The tshirtecommerce module for PrestaShop is vulnerable to unauthenticated SQL injection via t...
2023年10月12日 09:24
2026年10月21日 11:45
2026年10月20日 11:45
2026年10月19日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53
2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

