
最新发布第728页

CVE-2020-1943: Apache OFBiz <=16.11.07 - Cross-Site Scripting
漏洞标题 CVE-2020-1943: Apache OFBiz <=16.11.07 - Cross-Site Scripting 漏洞描述 Apache OFBiz 16.11.01 to 16.11.07 is vulnerable to cross-site scripting because data sent with co...
 2020年9月23日 08:29
CVE-2019-8943: WordPress Core 5.0.0 – Crop-image Shell Upload
漏洞标题 CVE-2019-8943: WordPress Core 5.0.0 - Crop-image Shell Upload 漏洞描述 WordPress through 5.0.3 allows Path Traversal in wp_crop_image(). An attacker (who has privileges to...
2019年5月23日 23:43CirCarLifeScada停车场自动化管理系统repository-信息泄漏(CVE-2018-16668)
漏洞标题 CirCarLifeScada停车场自动化管理系统repository-信息泄漏(CVE-2018-16668) 漏洞描述 【漏洞对象】Circontrol CirCarLife Scada 【漏洞描述】 Circontrol CirCarLifeScada是西班牙Circ...
2018年3月11日 14:18CVE-2022-2461: Transposh WordPress Translation <= 1.0.8 - Unauthenticated Settings Change
漏洞标题 CVE-2022-2461: Transposh WordPress Translation <= 1.0.8 - Unauthenticated Settings Change 漏洞描述 The Transposh WordPress Translation plugin for WordPress is vulnerabl...
2022年3月8日 06:32CVE-2022-25486: Cuppa CMS v1.0 – Local File Inclusion
漏洞标题 CVE-2022-25486: Cuppa CMS v1.0 - Local File Inclusion 漏洞描述 CuppaCMS v1.0 was discovered to contain a local file inclusion via the url parameter in /alerts/alertConfigF...
2022年9月23日 03:28CVE-2023-35843: NocoDB Arbitrary File Read
漏洞标题 CVE-2023-35843: NocoDB Arbitrary File Read 漏洞描述 NocoDB through 0.106.0 (or 0.109.1) has a path traversal vulnerability that allows an unauthenticated attacker to acces...
2023年9月12日 21:14Casdoor 1.13.0-SQL注入(CVE-2022-24124)
漏洞标题 Casdoor 1.13.0-SQL注入(CVE-2022-24124) 漏洞描述 Casdoor 是一个基于 OAuth 2.0 / OIDC 的 UI 优先集中认证 / 单点登录 (SSO) 平台。该平台存在sql注入漏洞 PoC代码 暂无
2022年5月24日 02:46
Bluecmsv1.6-代码审计
前言 一直想学习代码审计,但是想着一大堆php函数都不清楚,要啃下这个大骨头太难了,就这样一拖一拖就到现在了,终于是下定决心,一点一点开始吧,看了大家的学习思路,基本都是从Bluecmsv1.6...

 2023年6月3日 17:17
CVE-2022-3477: WordPress tagDiv Composer < 3.5 - Authentication Bypass
漏洞标题 CVE-2022-3477: WordPress tagDiv Composer < 3.5 - Authentication Bypass 漏洞描述 The tagDiv Composer WordPress plugin before 3.5, required by the Newspaper WordPress the...
2022年4月30日 14:40
最新OpenAI账号批量注册教程:手把手教你实现Codex自由
按需阅读,需要脚本的直接跳转 3 批量注册处就行 1、前言 一个支持注册 OpenAI 账号地区的 VPS 或是一个支持注册 OpenAI 账号地区的魔法节点 2、VPS 安装Docker、CLIProxyAPI Plus # 创建目录 m...
2026年3月31日 19:59CVE-2023-27640: PrestaShop tshirtecommerce – Directory Traversal
漏洞标题 CVE-2023-27640: PrestaShop tshirtecommerce - Directory Traversal 漏洞描述 The Custom Product Designer (tshirtecommerce) module for PrestaShop allows HTTP requests to be fo...
2023年2月19日 05:43CVE-2019-1003000: Jenkins Script Security Plugin <=1.49 - Sandbox Bypass
漏洞标题 CVE-2019-1003000: Jenkins Script Security Plugin <=1.49 - Sandbox Bypass 漏洞描述 A sandbox bypass vulnerability exists in the Jenkins Script Security Plugin (versions ...
2019年5月7日 07:44Appium Desktop CVE-2023-2479 命令注入漏洞
漏洞标题 Appium Desktop CVE-2023-2479 命令注入漏洞 漏洞描述 Appium Desktop CVE-2023-2479 命令注入漏洞 日期: 2024-02-07 | 影响软件: Appium Desktop | PoC代码 暂无
2023年3月14日 06:52CVE-2023-38950: ZKTeco BioTime v8.5.5 – Path Traversal
漏洞标题 CVE-2023-38950: ZKTeco BioTime v8.5.5 - Path Traversal 漏洞描述 A path traversal vulnerability in the iclock API of ZKTeco BioTime v8.5.5 allows unauthenticated attackers ...
2023年1月8日 14:18CVE-2021-28854: VICIdial Sensitive Information Disclosure
漏洞标题 CVE-2021-28854: VICIdial Sensitive Information Disclosure 漏洞描述 VICIdial's Web Client is susceptible to information disclosure because it contains many sensitive f...
2021年10月6日 05:27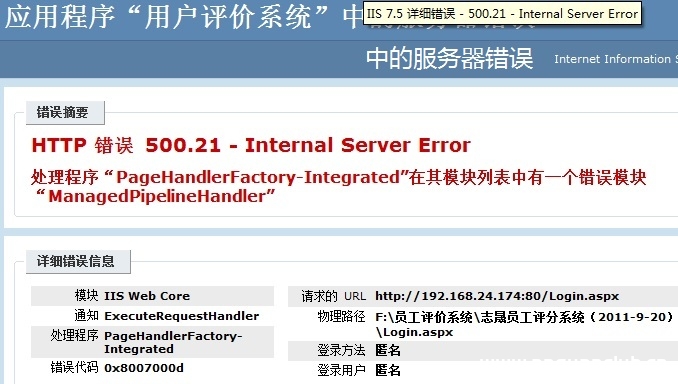
处理程序 PageHandlerFactory-Integrated 在其模块列表中有一个错误模块 ManagedPipelineHandler_win服务器
今天在安装好IIS的Windows2008 r2本上发布asp.net网站时,web程序已经映射到了本地IIS上,但运行如下错误提示处理程序PageHandlerFactory-Integrated在其模块列表中有一个错误模块ManagedPipeli...
2024年4月5日 20:49
2026年9月21日 11:45
2026年9月20日 11:45
2026年9月19日 11:45
2026年9月18日 11:46
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

