
最新发布第73页

CVE-2021-25008: The Code Snippets WordPress Plugin < 2.14.3 - Cross-Site Scripting
漏洞标题 CVE-2021-25008: The Code Snippets WordPress Plugin < 2.14.3 - Cross-Site Scripting 漏洞描述 The Wordpress plugin Code Snippets before 2.14.3 does not escape the snippet...
 2021年10月1日 22:55
CVE-2018-10942: Prestashop AttributeWizardPro Module – Arbitrary File Upload
漏洞标题 CVE-2018-10942: Prestashop AttributeWizardPro Module - Arbitrary File Upload 漏洞描述 In the Attribute Wizard addon 1.6.9 for PrestaShop allows remote attackers to execute...
2018年5月30日 18:50CVE-2025-49002: DataEase 远程代码执行漏洞
漏洞标题 CVE-2025-49002: DataEase 远程代码执行漏洞 漏洞描述 CVE-2025-49002 是由于H2数据库模块没有严格过滤用户输入的JDBC连接参数,可使用大小写绕过补丁。攻击者可利用这些漏洞实现未授...
2025年10月29日 21:13CVE-2021-41773: Apache 2.4.49 – Path Traversal and Remote Code Execution
漏洞标题 CVE-2021-41773: Apache 2.4.49 - Path Traversal and Remote Code Execution 漏洞描述 A flaw was found in a change made to path normalization in Apache HTTP Server 2.4.49. An ...
2021年8月1日 03:29CVE-2022-0786: WordPress KiviCare <2.3.9 - SQL Injection
漏洞标题 CVE-2022-0786: WordPress KiviCare <2.3.9 - SQL Injection 漏洞描述 WordPress KiviCare plugin before 2.3.9 contains a SQL injection vulnerability. The plugin does not san...
2022年4月25日 08:44CVE-2024-43917: WordPress TI WooCommerce Wishlist Plugin <= 2.8.2 - SQL Injection
漏洞标题 CVE-2024-43917: WordPress TI WooCommerce Wishlist Plugin <= 2.8.2 - SQL Injection 漏洞描述 In the latest version (2.8.2 as of writing the article) and below, the plugin...
2024年6月5日 03:18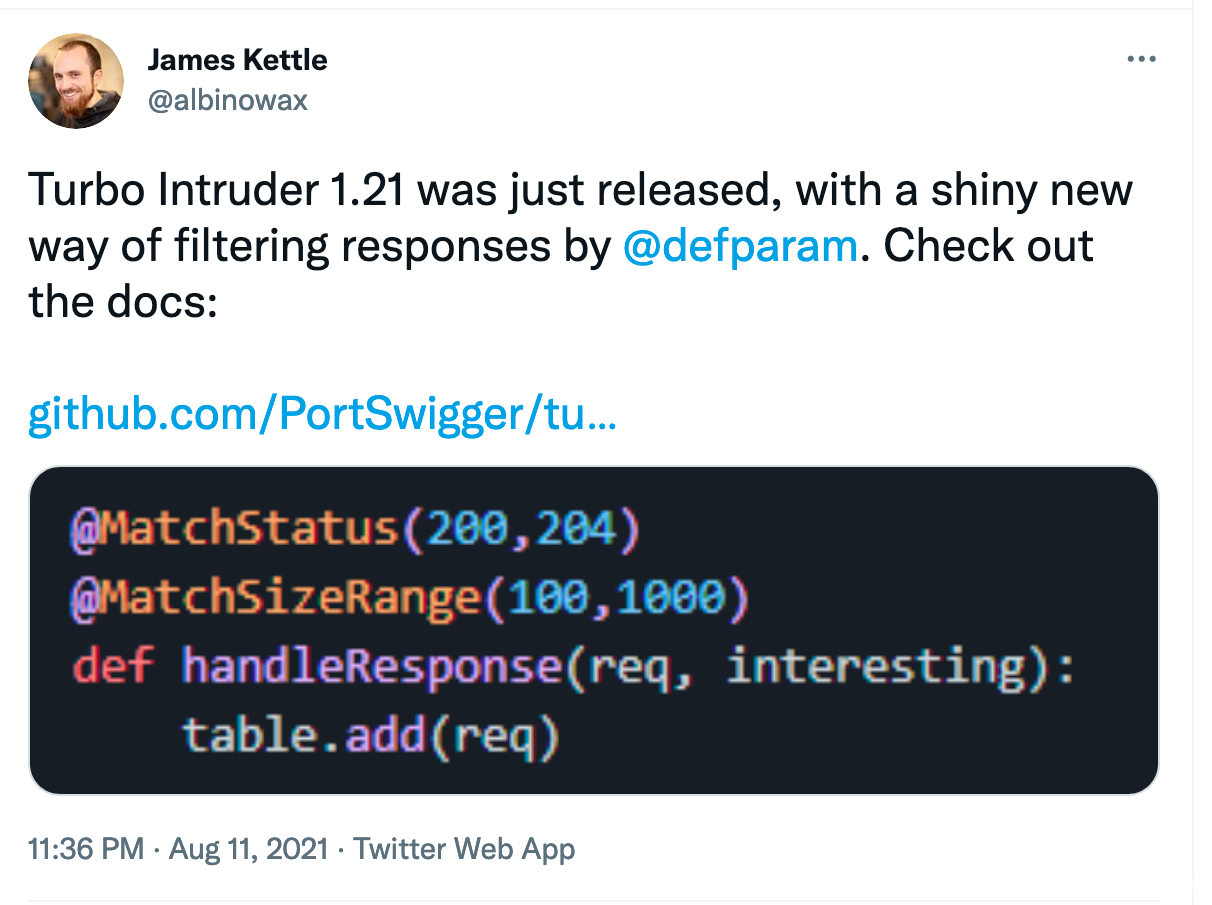
bugbounty技巧聚合20210812
漏洞报告 Acronis #1070533 Acronis True Image 2021 (windows) does not validate server hostname on a login TLS connection Elastic #1218680 Improper authorization on /api/as/v1/creden...
2022年3月10日 23:35CVE-2023-38192: SuperWebMailer 9.00.0.01710 – Cross-Site Scripting
漏洞标题 CVE-2023-38192: SuperWebMailer 9.00.0.01710 - Cross-Site Scripting 漏洞描述 An issue was discovered in SuperWebMailer 9.00.0.01710 allowing XSS via crafted incorrect passw...
2023年1月17日 06:50CVE-2023-40753: PHPJabbers Ticket Support Script v3.2 – Cross-Site Scripting
漏洞标题 CVE-2023-40753: PHPJabbers Ticket Support Script v3.2 - Cross-Site Scripting 漏洞描述 There is a Cross Site Scripting (XSS) vulnerability in the message parameter of index...
2023年12月3日 23:57CVE-2024-1512: MasterStudy LMS WordPress Plugin <= 3.2.5 - SQL Injection
漏洞标题 CVE-2024-1512: MasterStudy LMS WordPress Plugin <= 3.2.5 - SQL Injection 漏洞描述 The MasterStudy LMS WordPress Plugin for Online Courses and Education plugin for WordP...
2024年5月16日 13:30CVE-2020-12116: Zoho ManageEngine OpManger – Arbitrary File Read
漏洞标题 CVE-2020-12116: Zoho ManageEngine OpManger - Arbitrary File Read 漏洞描述 Zoho ManageEngine OpManager Stable build before 124196 and Released build before 125125 allows an...
2020年11月16日 21:00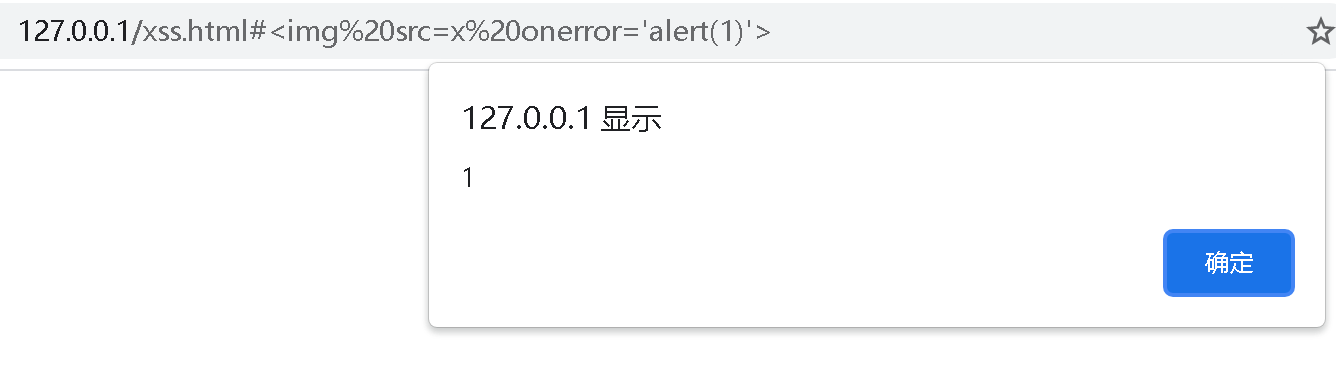
web漏洞挖掘指南 -XSS跨站脚本攻击
web漏洞挖掘指南 XSS跨站脚本攻击 一、漏洞原理 1. 跨站脚本英文全称(Cross Site Scripting跨站脚本),为了不和css层叠样式表(英文全称:Cascading Style Sheets)混淆,因此将跨站脚本缩写为X...
2022年3月10日 23:35CVE-2025-25257: Fortinet FortiWeb – SQL Injection
漏洞标题 CVE-2025-25257: Fortinet FortiWeb - SQL Injection 漏洞描述 An improper neutralization of special elements used in an SQL command ('SQL Injection') vulnerability ...
2025年8月8日 07:25
钓鱼佬的一些心得
文章来源:https://github.com/djytmdj/Network-security-study-notes 本期主要分享一些思路。钓鱼,网络钓鱼也好,现实钓鱼也好,都需要具备一些基本条件。下面先举例子,再进行论述。不知道各...

 2026年3月2日 20:22

nginx实现动静分离实例讲解_nginx
在本篇文章里小编给大家整理的是关于nginx实现动静分离实例讲解,需要的朋友们可以参考下。 为了加快网站的解析速度,可以把动态页面和静态页面由不同的服务器来解析,加快解析速度。降低原 来...
2024年3月27日 20:26CVE-2017-7921: Hikvision – Authentication Bypass
漏洞标题 CVE-2017-7921: Hikvision - Authentication Bypass 漏洞描述 Hikvision DS-2CD2xx2F-I Series V5.2.0 build 140721 to V5.4.0 build 160530, DS-2CD2xx0F-I Series V5.2.0 build 1407...
2017年7月16日 14:58
2026年10月25日 11:45
2026年10月24日 11:45
2026年10月23日 11:45
2026年10月22日 11:46
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

