
最新发布第753页

CVE-2023-41621: Emlog Pro v2.1.14 – Cross-Site Scripting
漏洞标题 CVE-2023-41621: Emlog Pro v2.1.14 - Cross-Site Scripting 漏洞描述 Cross Site Scripting (XSS) vulnerability in Emlog Pro v2.1.14 via /admin/store.php. PoC代码
 2023年1月25日 05:58
CVE-2024-28987: SolarWinds Web Help Desk – Hardcoded Credential
漏洞标题 CVE-2024-28987: SolarWinds Web Help Desk - Hardcoded Credential 漏洞描述 The SolarWinds Web Help Desk (WHD) software is affected by a hardcoded credential vulnerability, a...
2024年5月18日 02:12CVE-2020-11930: WordPress GTranslate <2.8.52 - Cross-Site Scripting
漏洞标题 CVE-2020-11930: WordPress GTranslate <2.8.52 - Cross-Site Scripting 漏洞描述 WordPress GTranslate plugin before 2.8.52 contains an unauthenticated reflected cross-site ...
2020年4月11日 18:07CVE-2022-0693: WordPress Master Elements <=8.0 - SQL Injection
漏洞标题 CVE-2022-0693: WordPress Master Elements <=8.0 - SQL Injection 漏洞描述 WordPress Master Elements plugin through 8.0 contains a SQL injection vulnerability. The plugin ...
2022年3月3日 02:57CVE-2023-37999: HT Mega – Absolute Addons for Elementor <= 2.2.0 - Missing Authorization to Privilege Escalation
漏洞标题 CVE-2023-37999: HT Mega – Absolute Addons for Elementor <= 2.2.0 - Missing Authorization to Privilege Escalation 漏洞描述 The HT Mega plugin for WordPress is vulnerabl...
2023年6月13日 10:34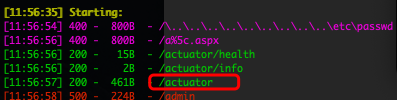
dirsearch+ fuzzDicts 目录fuzz大法
最近在研究目录fuzz,有时候我们在扫描网站目录的时候常常只是对网站根目录进行了扫描,从而所发现的问题点不太全面,这里就跟大家分享下我的目录fuzz大法~~ 工具 1)dirsearch 常用的参数有 ...
2022年3月10日 23:34CVE-2017-12611: Apache Struts2 S2-053 – Remote Code Execution
漏洞标题 CVE-2017-12611: Apache Struts2 S2-053 - Remote Code Execution 漏洞描述 Apache Struts 2.0.0 through 2.3.33 and 2.5 through 2.5.10.1 uses an unintentional expression in a Fr...
2017年11月23日 18:18CVE-2025-54249: Adobe Experience Manager ≤ 6.5.23.0 – SSRF
漏洞标题 CVE-2025-54249: Adobe Experience Manager ≤ 6.5.23.0 – SSRF 漏洞描述 Adobe Experience Manager versions 6.5.23.0 and earlier are affected by a Server-Side Request Forgery ...
2025年4月17日 21:01CVE-2025-2907: Order Delivery Date Pro for WooCommerce < 12.3.1 - Arbitrary Option Update
漏洞标题 CVE-2025-2907: Order Delivery Date Pro for WooCommerce < 12.3.1 - Arbitrary Option Update 漏洞描述 The Order Delivery Date WordPress plugin before 12.3.1 does not have ...
2025年4月12日 08:23Atlassian Confluence 任意文件读取(CVE-2021-26085)
漏洞标题 Atlassian Confluence 任意文件读取(CVE-2021-26085) 漏洞描述 Atlassian Confluence Server 7.5.1版存在预授权任意文件读取漏洞。攻击者可利用该漏洞在未授权的情况下,构造恶意数据...
2021年4月20日 02:51CVE-2023-23333: SolarView Compact 6.00 – OS Command Injection
漏洞标题 CVE-2023-23333: SolarView Compact 6.00 - OS Command Injection 漏洞描述 SolarView Compact 6.00 was discovered to contain a command injection vulnerability, attackers can ex...
2023年1月29日 04:18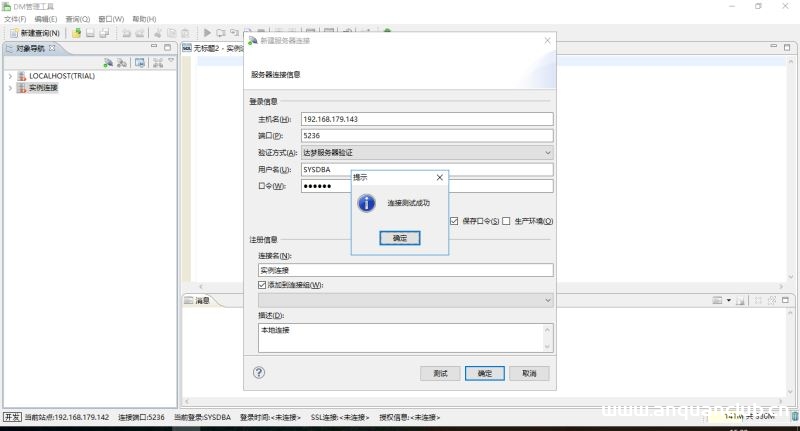
Centos7 安装达梦数据库的教程_Linux
这篇文章主要介绍了Centos7 安装达梦数据库的教程,本文给大家介绍的非常详细,具有一定的参考借鉴价值,需要的朋友可以参考下 1 准备工作 安装好Linux操作系统这里选择的是Linux 7: [root@slav...
2026年2月23日 15:52CVE-2023-26256: STAGIL Navigation for Jira Menu & Themes <2.0.52 - Local File Inclusion
漏洞标题 CVE-2023-26256: STAGIL Navigation for Jira Menu & Themes <2.0.52 - Local File Inclusion 漏洞描述 STAGIL Navigation for Jira Menu & Themes plugin before 2.0.52 i...
2023年12月22日 03:28
nginx实现动静分离实例讲解_nginx
在本篇文章里小编给大家整理的是关于nginx实现动静分离实例讲解,需要的朋友们可以参考下。 为了加快网站的解析速度,可以把动态页面和静态页面由不同的服务器来解析,加快解析速度。降低原 来...
2024年3月27日 20:26CVE-2008-1547: Microsoft OWA Exchange Server 2003 – ‘redir.asp’ Open Redirection
漏洞标题 CVE-2008-1547: Microsoft OWA Exchange Server 2003 - 'redir.asp' Open Redirection 漏洞描述 Open redirect vulnerability in exchweb/bin/redir.asp in Microsoft Outlo...
2008年7月29日 15:17CVE-2017-18558: Testimonials by BestWebSoft < 0.1.9 - Cross-Site Scripting
漏洞标题 CVE-2017-18558: Testimonials by BestWebSoft < 0.1.9 - Cross-Site Scripting 漏洞描述 The bws-testimonials plugin before 0.1.9 for WordPress has multiple XSS issues. PoC...
2017年1月23日 02:52
2026年11月16日 11:45
2026年11月15日 11:45
2026年11月14日 11:45
2026年11月13日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

