
最新发布第754页
通过idea打包项目到docker的操作方法_docker
这篇文章主要介绍了通过idea打包项目到docker的操作方法,本文通过图文并茂的形式给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 很多小伙伴一直想知道...
 2022年6月15日 09:43

CVE-2017-18493: Custom Admin Page by BestWebSoft < 0.1.2 - Cross-Site Scripting
漏洞标题 CVE-2017-18493: Custom Admin Page by BestWebSoft < 0.1.2 - Cross-Site Scripting 漏洞描述 The custom-admin-page plugin before 0.1.2 for WordPress has multiple XSS issues...
2017年7月18日 02:01CVE-2010-1956: Joomla! Component Gadget Factory 1.0.0 – Local File Inclusion
漏洞标题 CVE-2010-1956: Joomla! Component Gadget Factory 1.0.0 - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the Gadget Factory (com_gadgetfactory) compone...
2010年12月12日 17:11CVE-2021-24406: WordPress wpForo Forum < 1.9.7 - Open Redirect
漏洞标题 CVE-2021-24406: WordPress wpForo Forum < 1.9.7 - Open Redirect 漏洞描述 WordPress wpForo Forum < 1.9.7 is susceptible to an open redirect vulnerability because the p...
2021年2月11日 21:38CVE-2018-10141: Palo Alto Networks PAN-OS GlobalProtect <8.1.4 - Cross-Site Scripting
漏洞标题 CVE-2018-10141: Palo Alto Networks PAN-OS GlobalProtect <8.1.4 - Cross-Site Scripting 漏洞描述 Palo Alto Networks PAN-OS before 8.1.4 GlobalProtect Portal Login page al...
2018年7月26日 18:35CVE-2018-1273 Spring Data Commons 远程命令执行
漏洞标题 CVE-2018-1273 Spring Data Commons 远程命令执行 漏洞描述 Pivotal Spring Data Commons和Spring Data REST都是美国Pivotal Software公司的产品。PivotalSpring Data Commons是一个为...
2018年11月20日 09:31CVE-2025-4008: MeteoBridge <= 6.1 - Remote Code Execution
漏洞标题 CVE-2025-4008: MeteoBridge <= 6.1 - Remote Code Execution 漏洞描述 The Meteobridge web interface let meteobridge administrator manage their weather station data collect...
2025年2月2日 06:54CVE-2021-41349: Microsoft Exchange Server Pre-Auth POST Based Cross-Site Scripting
漏洞标题 CVE-2021-41349: Microsoft Exchange Server Pre-Auth POST Based Cross-Site Scripting 漏洞描述 Microsoft Exchange Server is vulnerable to a spoofing vulnerability. Be aware t...
2021年3月20日 03:19
bugbounty技巧聚合20210811
漏洞报告 HackerOne #1256371 PII data Leakage through hackerone reports #1145563 Tab nabbing in Hackerone inbox. Basecamp #1288898 Password reset link not expiring after changing pa...
2022年4月1日 18:36CVE-2017-7615: MantisBT <=2.30 - Arbitrary Password Reset/Admin Access
漏洞标题 CVE-2017-7615: MantisBT <=2.30 - Arbitrary Password Reset/Admin Access 漏洞描述 MantisBT through 2.3.0 allows arbitrary password reset and unauthenticated admin access ...
2017年11月17日 19:43Apache Tomcat SSI printenv CVE-2019-0221 跨站脚本漏洞
漏洞标题 Apache Tomcat SSI printenv CVE-2019-0221 跨站脚本漏洞 漏洞描述 Apache Tomcat SSI printenv command存在跨站脚本漏洞,此漏洞是由于应用程序对用户输入没有进行充分校验导致的。 P...
2019年8月18日 07:58bugbounty技巧聚合20220104
漏洞报告 【Zivver】在 AndroidManifest 中启用 ADB 备份 http://hackerone.com/reports/1225158 【LINE】 不正确的授权允许在通知通道服务器中泄露用户的通知数据 http://hackerone.com/report...
2022年3月10日 23:33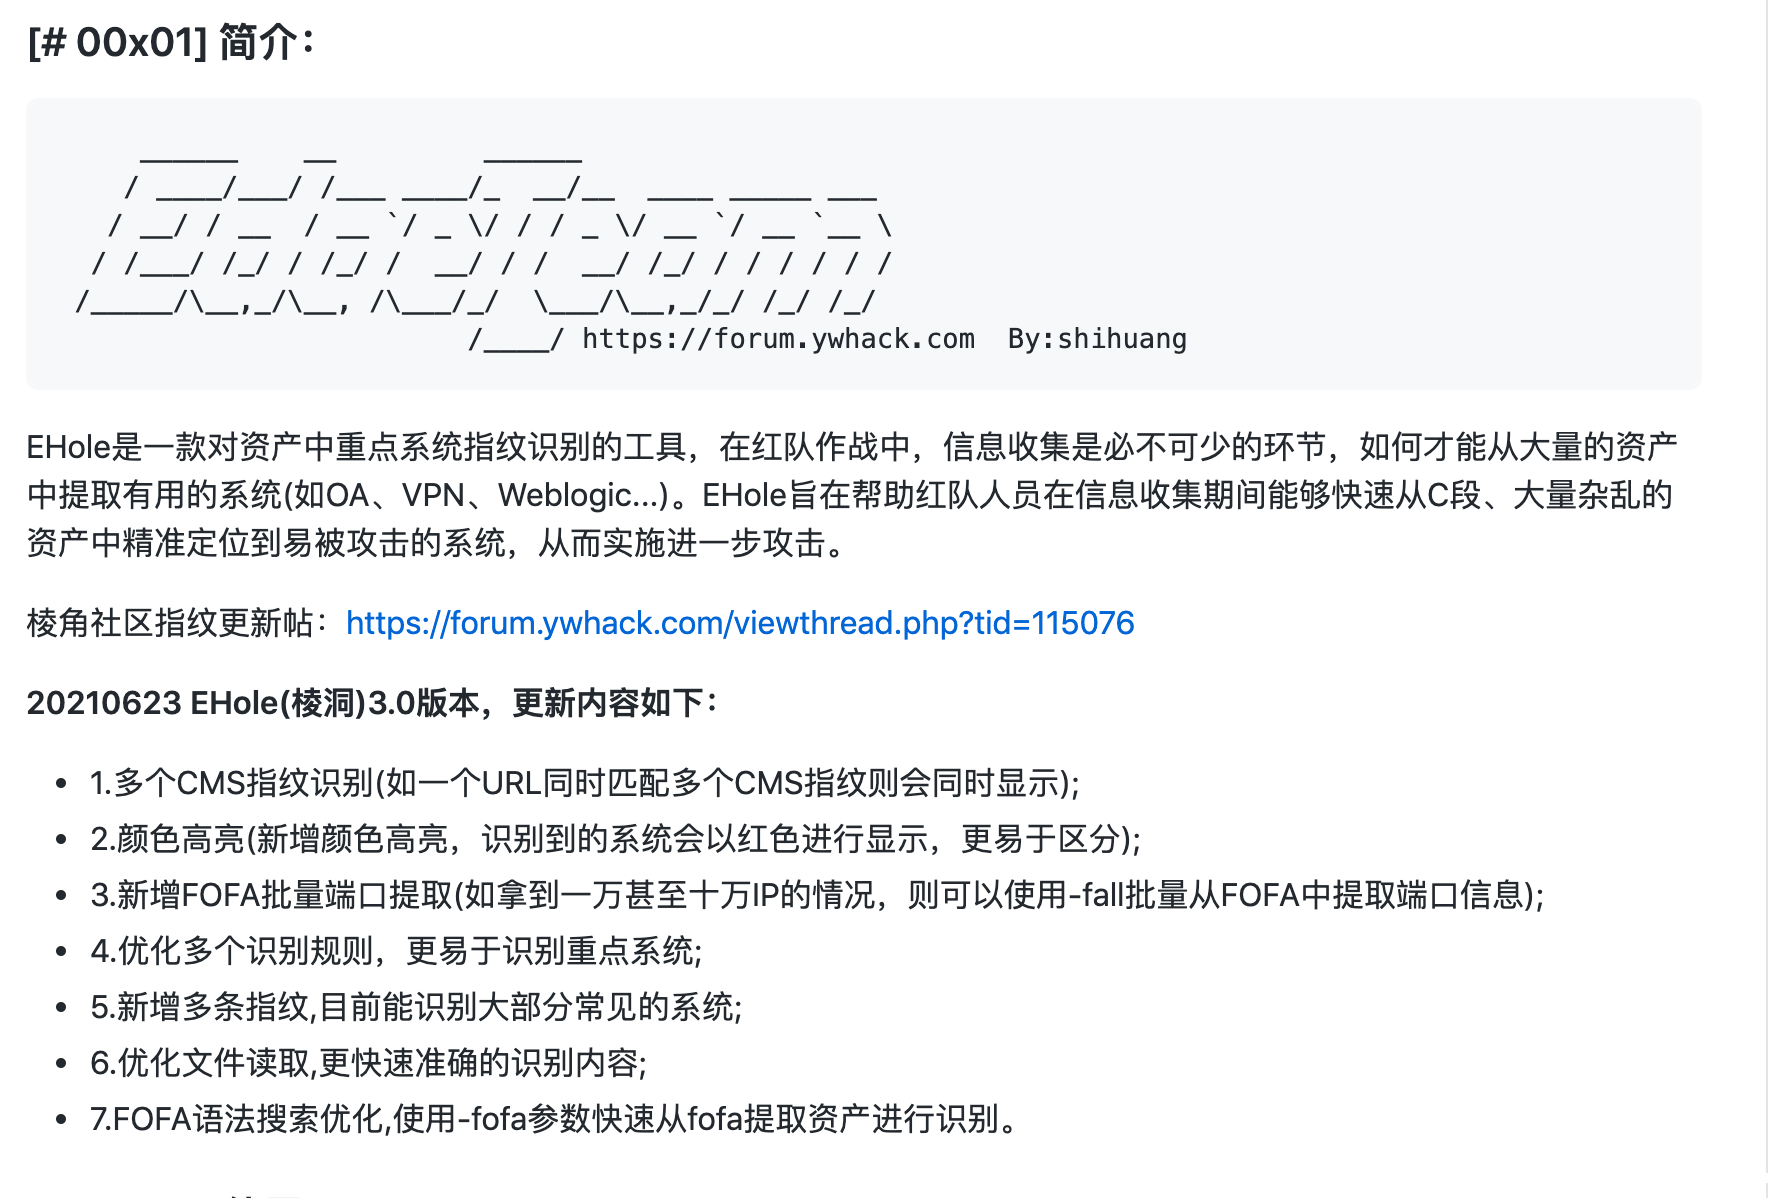
信息收集系列之指纹识别
0x01 前言 在渗透测试过程中,如何才能从大量的互联网资产中提取易受攻击的信息系统(例如VPN、邮服、CMS、OA、Shiro、Struts2等),逐渐成为信息收集中一个必不可少的环节。 0x2 工具调研 在线指...
2022年3月10日 23:34CVE-2021-24940: WordPress Persian Woocommerce <=5.8.0 - Cross-Site Scripting
漏洞标题 CVE-2021-24940: WordPress Persian Woocommerce <=5.8.0 - Cross-Site Scripting 漏洞描述 WordPress Persian Woocommerce plugin through 5.8.0 contains a cross-site scripting...
2021年12月30日 18:19
企业根域名资产收集细节再补充
0x01 前言 我们从《红蓝对抗之企业对外根域名资产收集》这篇文章可以学习到如下几种根域名的收集方式。本文将对细节再进行补充和扩展。 0x2 通过PTR记录收集 什么是PTR记录呢? PTR记录,是电子...
2022年3月10日 23:34docker容器里面的root权限获取方法_docker
这篇文章主要介绍了docker容器里面的root权限获取方法,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 首先你的container得正在运行 可通过sudo docker container ls或者sud...
2022年6月28日 21:56
2026年11月7日 11:45
2026年11月6日 11:45
2026年11月5日 11:45
2026年11月4日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

