
最新发布第755页

超详细讲解Linux C++多线程同步的方式_Linux
这篇文章主要介绍了Linux C++多线程同步的方式,文中通过示例和代码讲解的非常详细,对正在学习该内容的朋友有很大的帮助,感兴趣的小伙伴可以参考参考 目录一.互斥锁1.互斥锁的初始化2.互斥锁...
 2022年6月15日 22:47

CVE-2025-3605: WordPress Frontend Login and Registration Blocks Plugin 1.0.7 – Privilege Escalation
漏洞标题 CVE-2025-3605: WordPress Frontend Login and Registration Blocks Plugin 1.0.7 - Privilege Escalation 漏洞描述 Privilege escalation vulnerability exists in the Frontend Logi...
2025年6月25日 14:55CVE-2020-27361: Akkadian Provisioning Manager 4.50.02 – Sensitive Information Disclosure
漏洞标题 CVE-2020-27361: Akkadian Provisioning Manager 4.50.02 - Sensitive Information Disclosure 漏洞描述 Akkadian Provisioning Manager 4.50.02 could allow viewing of sensitive in...
2020年11月8日 15:45
越权获取他人个人信息
常规越权,但主要是发现资产的方式,我认为值得分享。 直接先来漏洞复现 因为漏洞已经修复了,当时漏洞报告也没有截图功能点和页面的样子,凑合着看吧 常规的注册账号,然后登录进去,点击编辑...
2022年3月10日 23:30CVE-2007-2449: Apache Tomcat 4.x-7.x – Cross-Site Scripting
漏洞标题 CVE-2007-2449: Apache Tomcat 4.x-7.x - Cross-Site Scripting 漏洞描述 Apache Tomcat 4.x through 7.x contains a cross-site scripting vulnerability which an attacker can use ...
2007年11月18日 09:28
鸡肋的任意文件写入
事情发生的背景是内部项目上线前的安全测试,利用wappalyzer看了一下,前端采用VUE框架写的,后端采用的是JAVA。 话不多说,开干,所有功能全部点一遍看看先,点击创建价值观。 这里有个图片上...
2022年3月10日 23:39(CVE-2025-49493) Akamai CloudTest before 60 2025.06.02 XXE注入导致文件包含漏洞
漏洞标题 (CVE-2025-49493) Akamai CloudTest before 60 2025.06.02 XXE注入导致文件包含漏洞 漏洞描述 (CVE-2025-49493) Akamai CloudTest before 60 2025.06.02 XXE注入导致文件包含漏洞 PoC...
2025年10月10日 07:50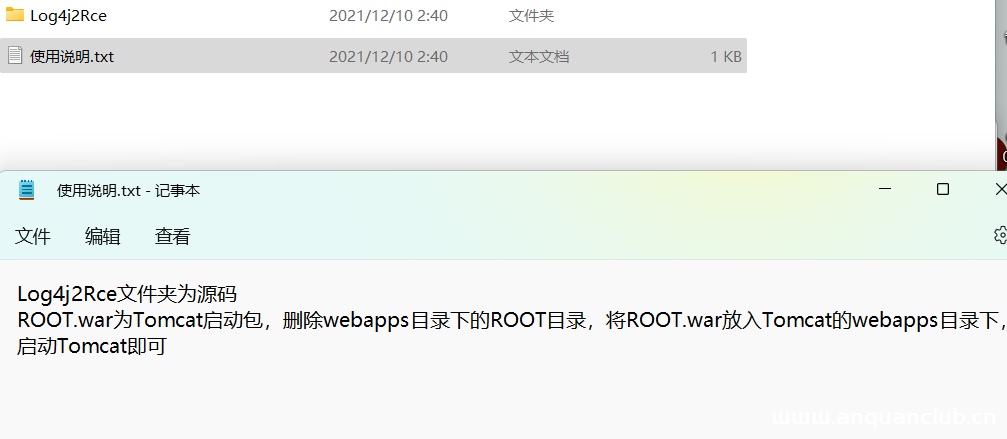
Log4j2 RCE 复现
0x01 前言 由于传播、利用此文所提供的信息而造成的任何直接或者间接的后果及损失,均由使用者本人负责,文章作者不为此承担任何责任。 0x02 环境搭建 如图下载进行搭建即可,搭建就不细说了可直...
2022年3月10日 23:34CVE-2025-2777: SysAid On-Prem <= 23.3.40 - XML External Entity
漏洞标题 CVE-2025-2777: SysAid On-Prem <= 23.3.40 - XML External Entity 漏洞描述 SysAid On-Prem versions <= 23.3.40 are vulnerable to an unauthenticated XML External Entity (...
2025年12月2日 18:05CVE-2025-2907: Order Delivery Date Pro for WooCommerce < 12.3.1 - Arbitrary Option Update
漏洞标题 CVE-2025-2907: Order Delivery Date Pro for WooCommerce < 12.3.1 - Arbitrary Option Update 漏洞描述 The Order Delivery Date WordPress plugin before 12.3.1 does not have ...
2025年10月15日 04:45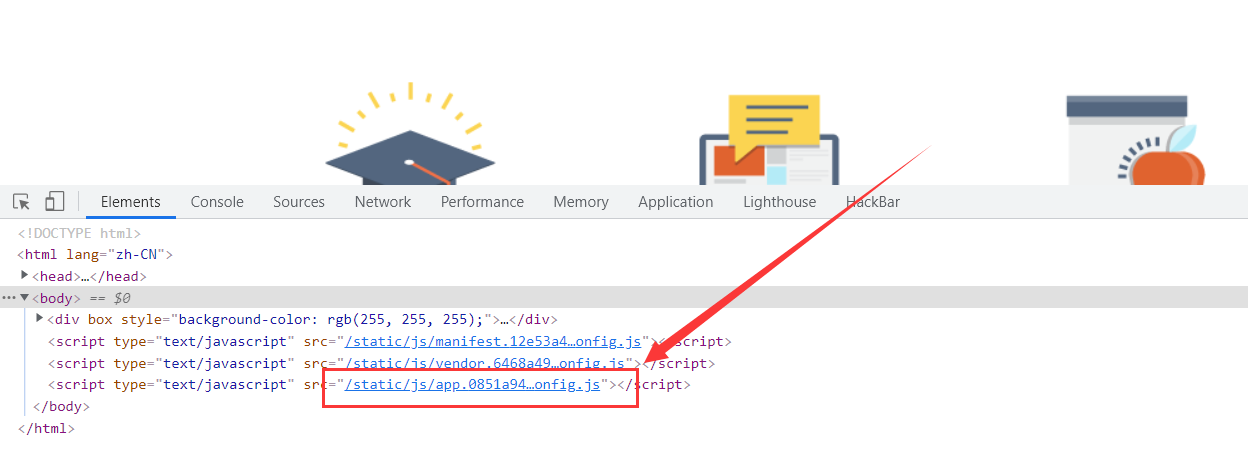
一次有意思的js未授权访问
前言: 今天分享的这个漏洞是在某项目中挖到的,当时这个漏洞点很多师傅也发现了,也在弄,只是我误打误撞先一步把数据包构造出来拿到了数据,最后拿到了赏金。所以感觉这洞的数据包构造还是有...
2022年3月10日 23:34
只剩两个月,俄罗斯数据存储将耗尽
随着西方云服务提供商陆续撤出俄罗斯,俄罗斯面临着一场严重的IT存储危机。据俄罗斯《生意人报》消息,公共部门的容量短缺可能会在两个月内发生,俄罗斯政府正在探索各种方法来解决IT存储问题,...
2022年3月18日 15:38
log4j2 回显操作
wget http://www.o2oxy.cn/wp-content/uploads/2021/12/1111.zip unzip 1111.zip cd 1111/ java -jar springboot-log4j2_demo.jar --server.port=6631 下载JNDIExploit 工具 http://github.com/...
2022年3月10日 23:30
bugbounty技巧聚合20211008
时事热点 上古杂志Phrack更新 ? http://www.phrack.org/issues/70/1.html 实时流媒体视频平台Twitch的敏感数据遭泄露 http://mp.weixin.qq.com/s/Vu5JaUcSwEJx38xsRrTtCQ 下载地址:http://noth...
2022年3月10日 23:32CiscoIOSXEWLC-CVE-2025-20188-任意文件上传
漏洞标题 CiscoIOSXEWLC-CVE-2025-20188-任意文件上传 漏洞描述 用于无线局域网控制器 (WLC) 的 Cisco IOS XE 软件的带外接入点 (AP)映像下载功能中存在一个漏洞,该漏洞可能允许未经身份验...
2025年6月15日 21:11
渗透测试中常见扩大攻击面的方法:
渗透测试中常见扩大攻击面的方法: 当我们遇到pay.huoxian.cn,可能他存在以下测试域名。 dev.pay.huoxian.cn pay.dev.huoxian.cn devpay.huoxian.cn dev-pay.huoxian.cn paydev.huoxian.cn pay...
2022年3月10日 23:32
2026年11月7日 11:45
2026年11月6日 11:45
2026年11月5日 11:45
2026年11月4日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

