
最新发布第763页

CVE-2020-11546: SuperWebmailer 7.21.0.01526 – Remote Code Execution
漏洞标题 CVE-2020-11546: SuperWebmailer 7.21.0.01526 - Remote Code Execution 漏洞描述 SuperWebMailer 7.21.0.01526 is susceptible to a remote code execution vulnerability in the Lan...
 2020年4月26日 14:25

linux查看防火墙是否关闭的实例方法_Linux
在本篇文章里小编给各位分享的是关于linux查看防火墙是否关闭的实例方法,需要的朋友们可以学习下。 一、service方式 查看防火墙状态: [root@centos6 ~]# service iptables status iptables:...
2024年3月23日 20:51ADSelfService Plus远程代码执行漏洞(CVE-2021-40539)
漏洞标题 ADSelfService Plus远程代码执行漏洞(CVE-2021-40539) 漏洞描述 ZOHO ManageEngine ADSelfService Plus是卓豪(ZOHO)公司的针对 Active Directory和云应用程序的集成式自助密码管理和...
2021年5月22日 19:00CVE-2023-20889: VMware Aria Operations for Networks – Code Injection Information Disclosure Vulnerability
漏洞标题 CVE-2023-20889: VMware Aria Operations for Networks - Code Injection Information Disclosure Vulnerability 漏洞描述 Aria Operations for Networks contains an information dis...
2023年6月9日 21:49CVE-2021-36888: WordPress Image Hover Ultimate – Unauthenticated Settings Update
漏洞标题 CVE-2021-36888: WordPress Image Hover Ultimate - Unauthenticated Settings Update 漏洞描述 Unauthenticated Arbitrary Options Update vulnerability leading to full website co...
2021年7月22日 00:33CVE-2021-44228: Apache Log4j2 Remote Code Injection
漏洞标题 CVE-2021-44228: Apache Log4j2 Remote Code Injection 漏洞描述 Apache Log4j2 <=2.14.1 JNDI features used in configuration, log messages, and parameters do not protect aga...
2021年6月17日 20:45CVE-2023-27641: L-Soft LISTSERV 16.5 – Cross-Site Scripting
漏洞标题 CVE-2023-27641: L-Soft LISTSERV 16.5 - Cross-Site Scripting 漏洞描述 The REPORT (after z but before a) parameter in wa.exe in L-Soft LISTSERV 16.5 before 17 allows an atta...
2023年7月25日 16:06Apache Struts2(S2-001)远程代码执行漏洞(CVE-2007-4556)
漏洞标题 Apache Struts2(S2-001)远程代码执行漏洞(CVE-2007-4556) 漏洞描述 在Struts2 WebWork 2.1+ 和 Struts 2 的“altSyntax”功能允许将 OGNL表达式插入到文本字符串中并进行递归处理。这...
2007年5月27日 13:30CVE-2025-1098: Ingress-Nginx Controller – Configuration Injection via Unsanitized Mirror Annotations
漏洞标题 CVE-2025-1098: Ingress-Nginx Controller - Configuration Injection via Unsanitized Mirror Annotations 漏洞描述 A security issue was discovered in ingress-nginx https-//gith...
2025年9月13日 15:47CVE-2024-28995: SolarWinds Serv-U – Directory Traversal
漏洞标题 CVE-2024-28995: SolarWinds Serv-U - Directory Traversal 漏洞描述 SolarWinds Serv-U was susceptible to a directory transversal vulnerability that would allow access to read...
2024年3月30日 13:31Linux ps和pstree命令知识点总结_Linux
在本篇文章里小编给大家分享的是关于Linux ps和pstree命令知识点总结内容,需要的朋友们可以学习参考下。 Linux中的ps命令是Process Status的缩写。ps命令用来列出系统中当前运行的那些进程。ps...
2024年5月12日 20:12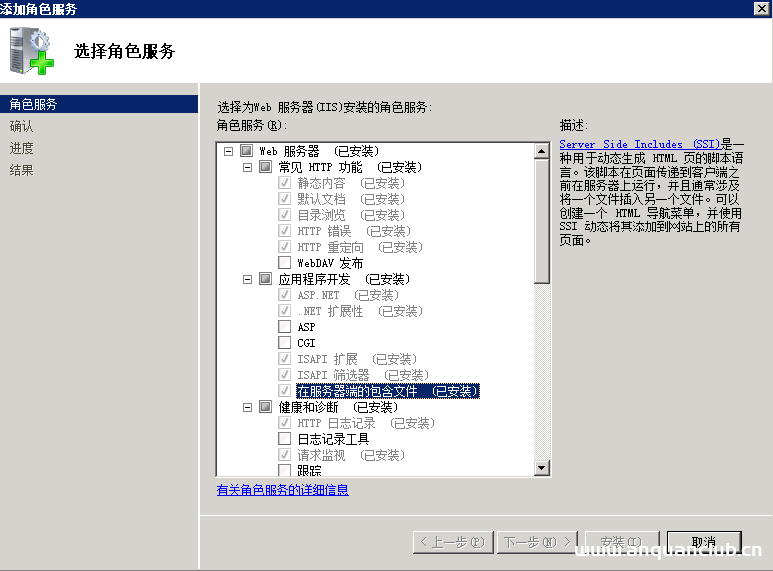
iis7.5中让html与shtml一样支持include功能(添加模块映射)_win服务器
因为客户经常需要修改文件,用不能每次都用js容易被屏蔽,文章已经生成了html或htm格式,不可能冒然再改为shtml扩展,下面就给大家分享一下如何让html也像shtml一样,需要的朋友可以参考下 刚开...
2024年4月6日 21:19
家贼难防,Ubiquiti前雇员窃取公司数据并实施勒索
12月1日,美国司法部公布了一份起诉书,指控Nickolas Sharp窃取了其所在公司数千兆字节机密文件,并以匿名攻击者身份勒索其公司近200万美元,在公司拒绝支付赎金后,还匿名举报公司导致公司股价...
2022年3月10日 23:38CVE-2021-41773: Apache 2.4.49 – Path Traversal and Remote Code Execution
漏洞标题 CVE-2021-41773: Apache 2.4.49 - Path Traversal and Remote Code Execution 漏洞描述 A flaw was found in a change made to path normalization in Apache HTTP Server 2.4.49. An ...
2021年8月3日 06:49CVE-2022-2376: WordPress Directorist <7.3.1 - Information Disclosure
漏洞标题 CVE-2022-2376: WordPress Directorist <7.3.1 - Information Disclosure 漏洞描述 WordPress Directorist plugin before 7.3.1 is susceptible to information disclosure. The pl...
2022年5月24日 11:34CVE-2022-0281: Microweber Information Disclosure
漏洞标题 CVE-2022-0281: Microweber Information Disclosure 漏洞描述 Microweber contains a vulnerability that allows exposure of sensitive information to an unauthorized actor in Pac...
2022年3月3日 14:52
2026年11月7日 11:45
2026年11月6日 11:45
2026年11月5日 11:45
2026年11月4日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

