
最新发布第764页

CVE-2015-6544: Combodo iTop <2.2.0-2459 - Cross-Site Scripting
漏洞标题 CVE-2015-6544: Combodo iTop <2.2.0-2459 - Cross-Site Scripting 漏洞描述 Combodo iTop before 2.2.0-2459 contains a cross-site scripting vulnerability in application/dash...
 2015年11月13日 08:41
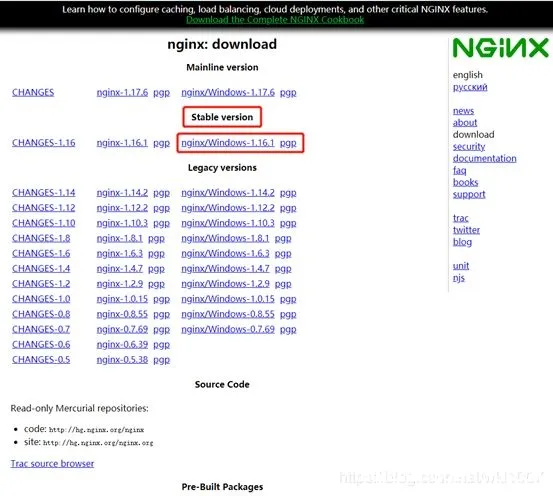
windows10 系统配置nginx文件服务器的图文教程_nginx
这篇文章主要介绍了windows10 系统配置nginx文件服务器的图文教程,本文图文并茂给大家介绍的非常详细,具有一定的参考借鉴价值,需要的朋友可以参考下 Nginx官网下载Windows版本的Nginx: http:...
2026年3月20日 11:45CVE-2022-4321: PDF Generator for WordPress < 1.1.2 - Cross Site Scripting
漏洞标题 CVE-2022-4321: PDF Generator for WordPress < 1.1.2 - Cross Site Scripting 漏洞描述 The plugin includes a vendored dompdf example file which is susceptible to Reflected ...
2022年1月16日 12:41CVE-2018-17254: Joomla! JCK Editor SQL Injection
漏洞标题 CVE-2018-17254: Joomla! JCK Editor SQL Injection 漏洞描述 The JCK Editor component 6.4.4 for Joomla! allows SQL Injection via the jtreelink/dialogs/links.php parent parame...
2018年2月14日 15:09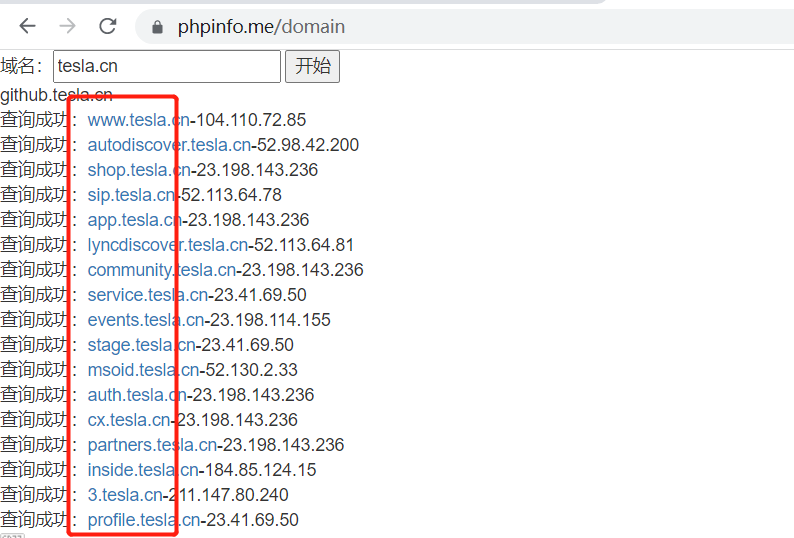
信息收集之“骚”姿势
相信在座的各位都是混迹各大社区论坛很久了 常见的信息收集文章基本上就那些,今天在这里补充一些特别的技巧吧!!!大佬勿喷!!! 0X01字典制作篇 tesla.cn为例子 在线子域名查询 tesla.cn前...
2022年3月10日 23:35CVE-2010-2037: Joomla! Component Percha Downloads Attach 1.1 – Directory Traversal
漏洞标题 CVE-2010-2037: Joomla! Component Percha Downloads Attach 1.1 - Directory Traversal 漏洞描述 A directory traversal vulnerability in the Percha Downloads Attach (com_perchad...
2010年10月3日 17:46CVE-2024-5334: Devika – Local File Inclusion
漏洞标题 CVE-2024-5334: Devika - Local File Inclusion 漏洞描述 A local file read vulnerability exists in the stitionai/devika repository, affecting the latest version. The vulnerab...
2024年11月17日 18:20CVE-2022-0760: WordPress Simple Link Directory <7.7.2 - SQL injection
漏洞标题 CVE-2022-0760: WordPress Simple Link Directory <7.7.2 - SQL injection 漏洞描述 WordPress Simple Link Directory plugin before 7.7.2 contains a SQL injection vulnerabilit...
2022年3月23日 22:53CVE-2022-0169: Photo Gallery by 10Web < 1.6.0 - SQL Injection
漏洞标题 CVE-2022-0169: Photo Gallery by 10Web < 1.6.0 - SQL Injection 漏洞描述 The Photo Gallery by 10Web WordPress plugin before 1.6.0 does not validate and escape the bwg_tag...
2022年5月1日 18:32CVE-2019-19823: TOTOLINK/Realtek Routers – Information Disclosure
漏洞标题 CVE-2019-19823: TOTOLINK/Realtek Routers - Information Disclosure 漏洞描述 A certain router administration interface using Realtek APMIB (e.g., on TOTOLINK models) allows ...
2019年3月29日 03:58CVE-2020-36510: WordPress 15Zine <3.3.0 - Cross-Site Scripting
漏洞标题 CVE-2020-36510: WordPress 15Zine <3.3.0 - Cross-Site Scripting 漏洞描述 WordPress 15Zine before 3.3.0 is vulnerable to reflected cross-site scripting because the theme ...
2020年5月24日 03:40
Docker容器迁移到其他服务器的5种方法详解_docker
这篇文章主要介绍了Docker容器迁移到其他服务器的5种方法,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 迁移在许多情况下都是不可避免的。硬件...
2022年8月11日 20:19
Jupyter Notebook 未授权访问远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 Jupyter Notebook 未授权访问远程命令执行漏洞 Jupyter Notebook(此前被称为 IPython notebook)是一个交互式笔记本,支持运行 40 多...
2026年2月13日 12:53CVE-2024-53995: SickChill – Open Redirect
漏洞标题 CVE-2024-53995: SickChill - Open Redirect 漏洞描述 SickChill's login endpoint's 'next_' parameter accepts arbitrary content, allowing authenticated att...
2024年5月2日 08:14CVE-2019-9978: WordPress Social Warfare <3.5.3 - Cross-Site Scripting
漏洞标题 CVE-2019-9978: WordPress Social Warfare <3.5.3 - Cross-Site Scripting 漏洞描述 WordPress Social Warfare plugin before 3.5.3 contains a cross-site scripting vulnerabilit...
2019年3月29日 03:44CVE-2023-22478: KubePi <= v1.6.4 LoginLogsSearch - Unauthorized Access
漏洞标题 CVE-2023-22478: KubePi <= v1.6.4 LoginLogsSearch - Unauthorized Access 漏洞描述 KubePi is a modern Kubernetes panel. The API interfaces with unauthorized entities and m...
2023年8月26日 19:14
2026年10月20日 11:45
2026年10月19日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

