
最新发布第7页

CVE-2023-39650: PrestaShop Theme Volty CMS Blog – SQL Injection
漏洞标题 CVE-2023-39650: PrestaShop Theme Volty CMS Blog - SQL Injection 漏洞描述 In the module 'Theme Volty CMS Blog' (tvcmsblog) up to versions 4.0.1 from Theme Volty f...
 2023年3月16日 15:18
CVE-2024-23897: Jenkins < 2.441 - Arbitrary File Read
漏洞标题 CVE-2024-23897: Jenkins < 2.441 - Arbitrary File Read 漏洞描述 Jenkins 2.441 and earlier, LTS 2.426.2 and earlier does not disable a feature of its CLI command parser t...
2024年7月10日 06:19CVE-2010-1714: Joomla! Component Arcade Games 1.0 – Local File Inclusion
漏洞标题 CVE-2010-1714: Joomla! Component Arcade Games 1.0 - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the Arcade Games (com_arcadegames) component 1.0 f...
2010年3月5日 21:24CVE-2019-11869: WordPress Yuzo <5.12.94 - Cross-Site Scripting
漏洞标题 CVE-2019-11869: WordPress Yuzo <5.12.94 - Cross-Site Scripting 漏洞描述 WordPress Yuzo Related Posts plugin before 5.12.94 is vulnerable to cross-site scripting because...
2019年12月24日 03:23CVE-2024-57514: TP-Link Archer A20 v3 Router – Cross-site Scripting
漏洞标题 CVE-2024-57514: TP-Link Archer A20 v3 Router - Cross-site Scripting 漏洞描述 The TP-Link Archer A20 v3 router is vulnerable to Cross-site Scripting (XSS) due to improper h...
2024年10月24日 04:51CVE-2020-26214: Alerta < 8.1.0 - Authentication Bypass
漏洞标题 CVE-2020-26214: Alerta < 8.1.0 - Authentication Bypass 漏洞描述 Alerta prior to version 8.1.0 is prone to authentication bypass when using LDAP as an authorization prov...
2020年12月24日 19:40
CVE-2022-22963 Spring Cloud Function SpEL 代码注入
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 CVE-2022-22963 Spring Cloud Function SpEL 代码注入 SpringCloudFunction提供了一种通用模型,用于在各种平台上部署基于函数的软件,...
2023年2月9日 17:22CVE-2024-3272: D-Link Network Attached Storage – Backdoor Account
漏洞标题 CVE-2024-3272: D-Link Network Attached Storage - Backdoor Account 漏洞描述 A vulnerability, which was classified as very critical, has been found in D-Link DNS-320L, DNS-3...
2024年3月3日 13:13CVE-2019-3799: Spring Cloud Config Server – Local File Inclusion
漏洞标题 CVE-2019-3799: Spring Cloud Config Server - Local File Inclusion 漏洞描述 Spring Cloud Config Server versions 2.1.x prior to 2.1.2, 2.0.x prior to 2.0.4, 1.4.x prior to 1....
2019年3月27日 13:11CVE-2016-1000138: WordPress Admin Font Editor <=1.8 - Cross-Site Scripting
漏洞标题 CVE-2016-1000138: WordPress Admin Font Editor <=1.8 - Cross-Site Scripting 漏洞描述 WordPress Admin Font Editor plugin indexisto 1.8 and before contains a cross-site sc...
2016年4月14日 13:59CVE-2014-8799: WordPress Plugin DukaPress 2.5.2 – Directory Traversal
漏洞标题 CVE-2014-8799: WordPress Plugin DukaPress 2.5.2 - Directory Traversal 漏洞描述 A directory traversal vulnerability in the dp_img_resize function in php/dp-functions.php in...
2014年4月30日 05:18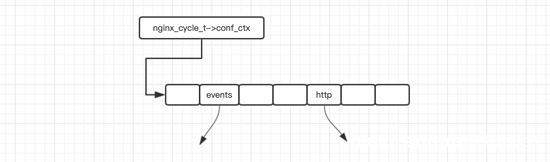
nginx http模块数据存储结构小结_nginx
这篇文章主要介绍了nginx http模块数据存储结构小结,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 从本节开始,...
2024年5月13日 20:03CVE-2023-3848: MooDating 1.2 – Cross-site scripting
漏洞标题 CVE-2023-3848: MooDating 1.2 - Cross-site scripting 漏洞描述 A vulnerability, which was classified as problematic, has been found in mooSocial mooDating 1.2. This issue af...
2023年2月10日 12:51CVE-2016-3081: Apache S2-032 Struts RCE
漏洞标题 CVE-2016-3081: Apache S2-032 Struts RCE 漏洞描述 Apache Struts 2.3.19 to 2.3.20.2, 2.3.21 to 2.3.24.1, and 2.3.25 to 2.3.28, when Dynamic Method Invocation is enabled, all...
2016年7月12日 10:07
-Thinkphp 2.0-rce
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-Thinkphp 2.0-rce ThinkPHP,是为了简化企业级应用开发和敏捷WEB应用开发而诞生的开源轻量级PHP框架。最早诞生于2006年初,2007年元...

 2023年2月2日 14:59
CVE-2020-1943: Apache OFBiz <=16.11.07 - Cross-Site Scripting
漏洞标题 CVE-2020-1943: Apache OFBiz <=16.11.07 - Cross-Site Scripting 漏洞描述 Apache OFBiz 16.11.01 to 16.11.07 is vulnerable to cross-site scripting because data sent with co...
2020年5月8日 21:13
2026年10月9日 11:45
2026年10月8日 11:45
2026年10月7日 15:45
2026年10月6日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

