
最新发布第7页

CVE-2022-33107: ThinkPHP 6.0.12 反序列化 RCE
漏洞标题 CVE-2022-33107: ThinkPHP 6.0.12 反序列化 RCE 漏洞描述 通过组件 vendor\league\flysystem-cached-adapter\src\Storage\AbstractCache.php 发现 ThinkPHP v6.0.12 包含反序列化漏洞...
 2022年3月21日 02:19
CVE-2017-12611: Apache Struts2 S2-053 – Remote Code Execution
漏洞标题 CVE-2017-12611: Apache Struts2 S2-053 - Remote Code Execution 漏洞描述 Apache Struts 2.0.0 through 2.3.33 and 2.5 through 2.5.10.1 uses an unintentional expression in a Fr...
2017年11月23日 18:18CVE-2024-43971: Sunshine Photo Cart <= 3.2.5 - Reflected Cross-Site Scripting
漏洞标题 CVE-2024-43971: Sunshine Photo Cart <= 3.2.5 - Reflected Cross-Site Scripting 漏洞描述 WP Sunshine Sunshine Photo Cart versions up to 3.2.5 contain a reflected cross-si...
2024年1月2日 02:34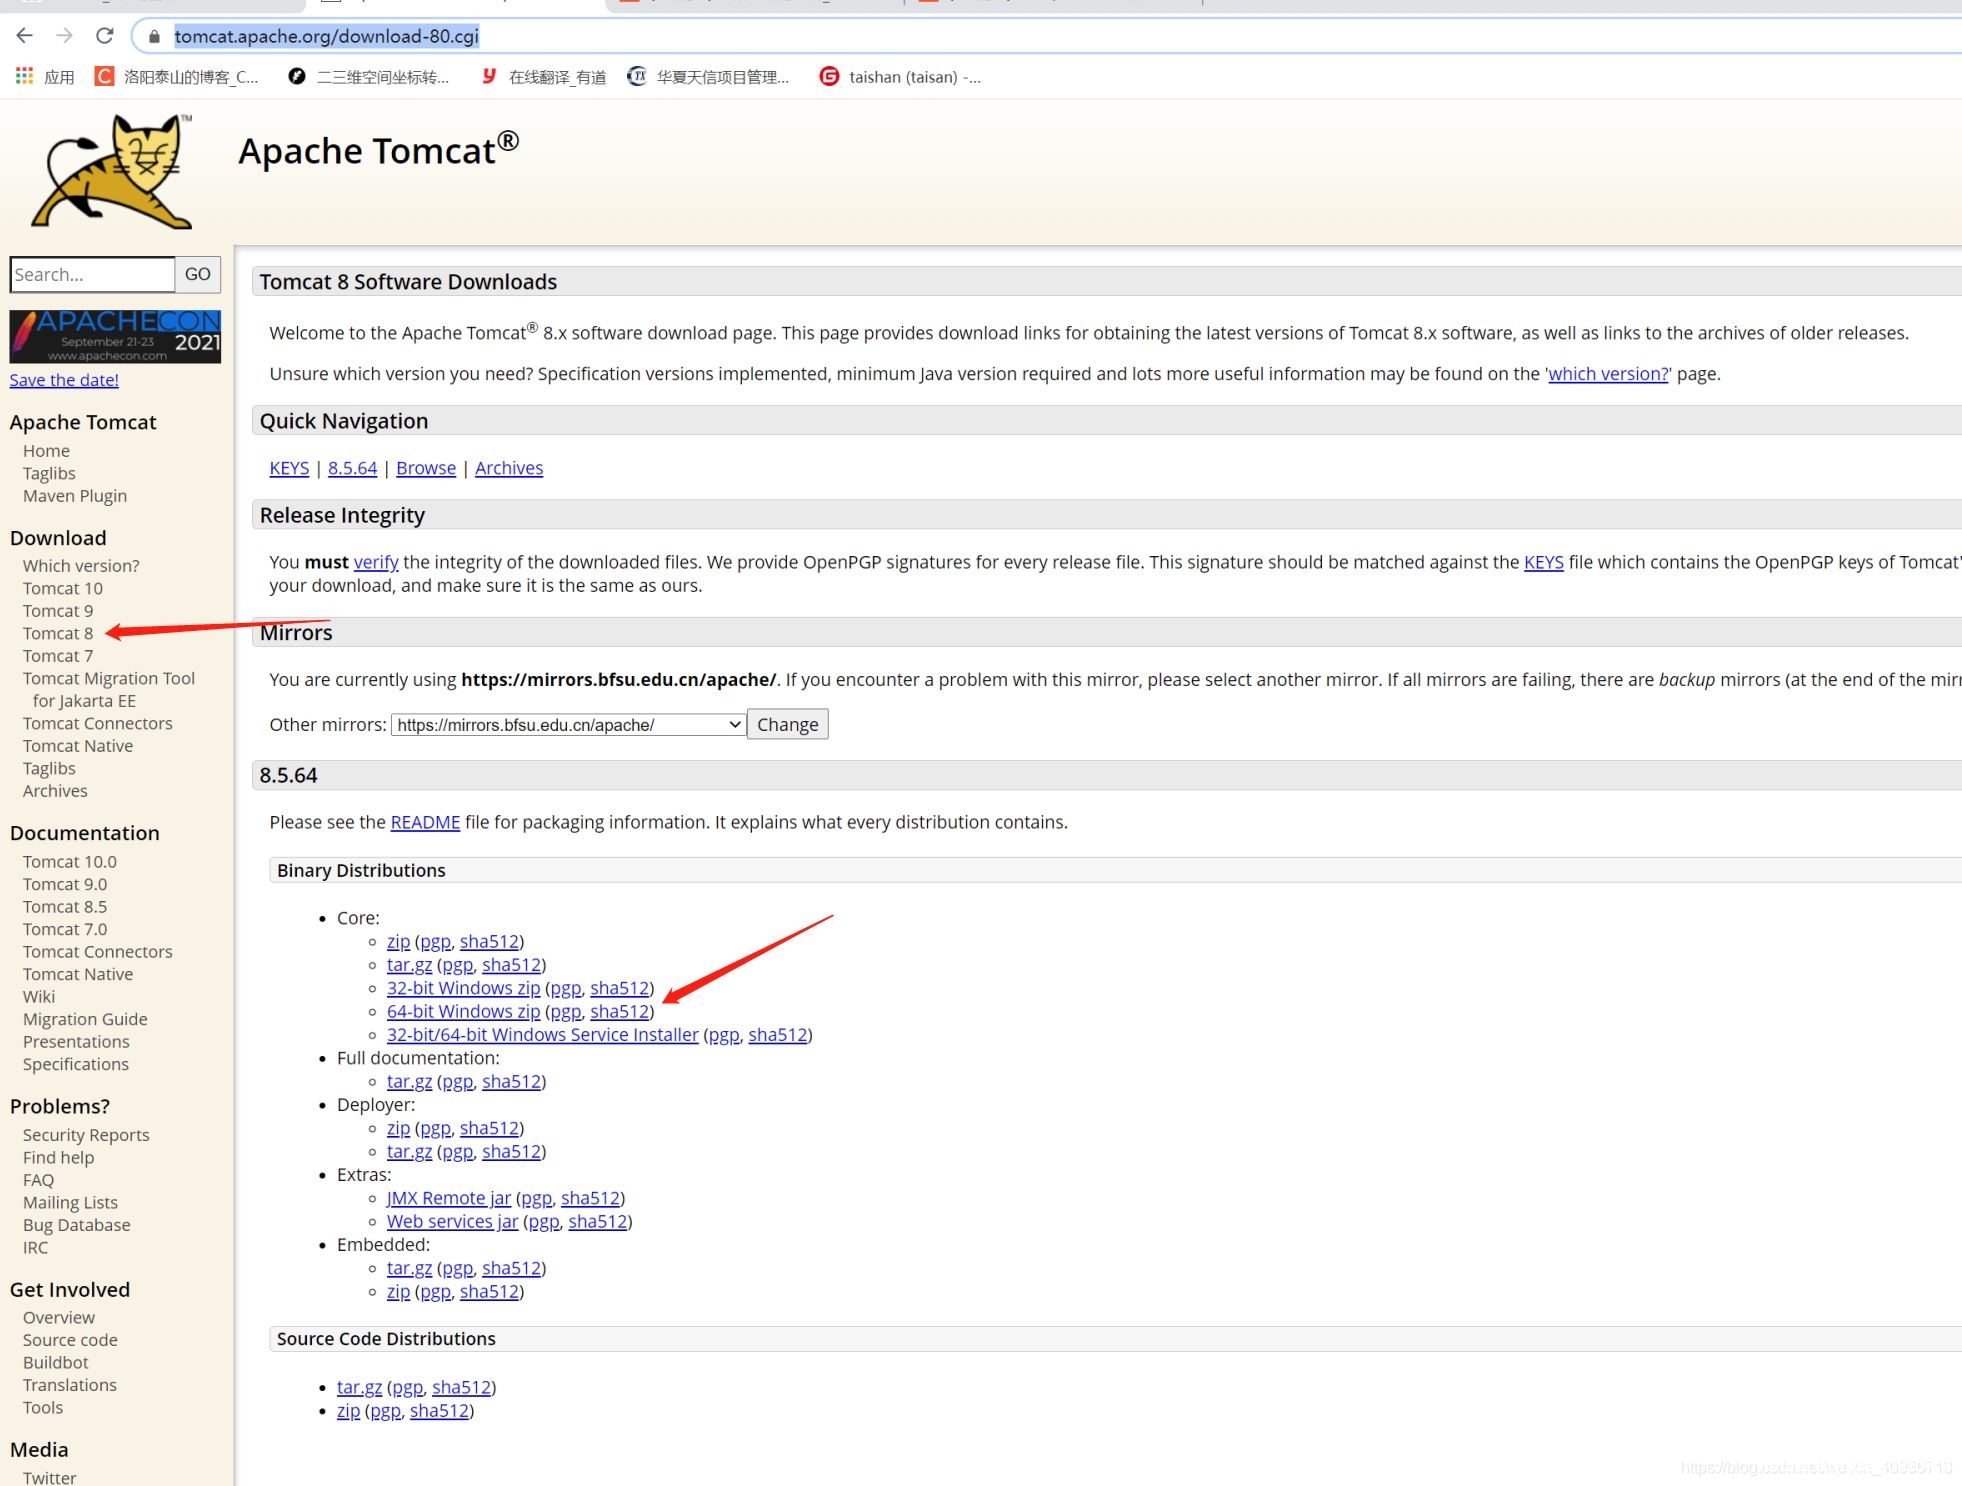
IDEA编辑器整合Apache Tomcat的详细教程_Tomcat
这篇文章主要介绍了IDEA编辑器整合Apache Tomcat教程,本文通过图文并茂的形式给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 1.到Apache Tomcat 官网...
2022年7月3日 20:11Atlassian Jira XSS(CVE-2018-20824)
漏洞标题 Atlassian Jira XSS(CVE-2018-20824) 漏洞描述 Jira7.13.1版本之前的WallboardServlet资源允许远程攻击者通过cyclePeriod参数中的跨站点脚本漏洞注入任意HTML或JavaScript。 PoC代码 ...
2018年3月18日 16:08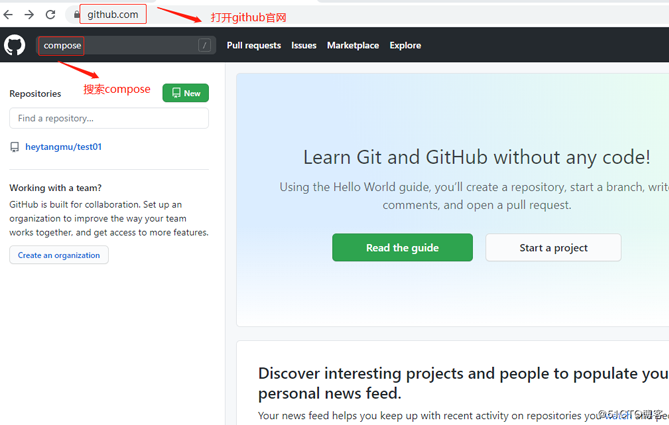
Docker搭建私有仓库之Harbor的步骤_docker
这篇文章主要介绍了Docker搭建私有仓库之Harbor的步骤,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 Harbor &nbs...
2023年8月16日 20:49
nginx 反向代理之 proxy_pass的实现_nginx
这篇文章主要介绍了nginx 反向代理之 proxy_pass的实现,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 格式很简单...
2023年2月24日 20:24nginx实现根据URL转发请求的实战经历_nginx
这篇文章主要给大家介绍了一次关于nginx实现根据URL转发请求的实战经历,文中通过示例代码介绍的非常详细,对大家学习或者使用nginx具有一定的参考学习价值,需要的朋友们下面来一起学习学习吧 ...
2026年10月8日 11:45总结Linux 6种日志查看方法_Linux
在本篇文章里小编给大家整理的是关于Linux 6种日志查看方法,有需要的朋友们可以学习下。 作为一名后端程序员,和Linux打交道的地方很多,不会看Linux日志,非常容易受到来自同事和面试官的嘲讽...
2024年5月27日 21:37CVE-2023-27637: PrestaShop `tshirtecommerce` Module – SQL Injection
漏洞标题 CVE-2023-27637: PrestaShop `tshirtecommerce` Module - SQL Injection 漏洞描述 The tshirtecommerce module for PrestaShop is vulnerable to unauthenticated SQL injection via t...
2023年10月12日 09:24CVE-2023-33629: H3C Magic R300-2100M – Remote Code Execution
漏洞标题 CVE-2023-33629: H3C Magic R300-2100M - Remote Code Execution 漏洞描述 H3C Magic R300 version R300-2100MV100R004 was discovered to contain a stack overflow via the Deltrigg...
2023年2月21日 20:38CVE-2021-25028: WordPress Event Tickets < 5.2.2 - Open Redirect
漏洞标题 CVE-2021-25028: WordPress Event Tickets < 5.2.2 - Open Redirect 漏洞描述 WordPress Event Tickets < 5.2.2 is susceptible to an open redirect vulnerability. The plugin...
2021年5月29日 19:30CVE-2021-43062: Fortinet FortiMail 7.0.1 – Cross-Site Scripting
漏洞标题 CVE-2021-43062: Fortinet FortiMail 7.0.1 - Cross-Site Scripting 漏洞描述 A cross-site scripting vulnerability in FortiMail may allow an unauthenticated attacker to perform...
2021年7月10日 07:28CVE-2024-24329: TotoLink Router setPortForwardRules – Command Injection
漏洞标题 CVE-2024-24329: TotoLink Router setPortForwardRules - Command Injection 漏洞描述 TOTOLINK A3300R V17.0.0cu.557_B20221024 was discovered to contain a command injection vuln...
2024年8月24日 22:35CVE-2025-24354: Imgproxy < 3.27.2 - Server-Side Request Forgery (SSRF)
漏洞标题 CVE-2025-24354: Imgproxy < 3.27.2 - Server-Side Request Forgery (SSRF) 漏洞描述 imgproxy contains an issue caused by not blocking the 0.0.0.0 address even when IMGPROXY...
2025年11月15日 13:54CVE-2022-25148: WordPress Plugin WP Statistics <= 13.1.5 - SQL Injection
漏洞标题 CVE-2022-25148: WordPress Plugin WP Statistics <= 13.1.5 - SQL Injection 漏洞描述 The WP Statistics WordPress plugin is vulnerable to SQL Injection due to insufficient ...
2022年3月17日 15:55
2026年10月28日 11:45
2026年10月27日 11:46
2026年10月26日 11:45
2026年10月25日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

