
最新发布第802页

Apache Struts2(S2-001)远程代码执行漏洞(CVE-2007-4556)
漏洞标题 Apache Struts2(S2-001)远程代码执行漏洞(CVE-2007-4556) 漏洞描述 在Struts2 WebWork 2.1+ 和 Struts 2 的“altSyntax”功能允许将 OGNL表达式插入到文本字符串中并进行递归处理。这...
 2007年11月4日 09:38
Adobe Coldfusion绕过身份验证(CVE-2023-26347)
漏洞标题 Adobe Coldfusion绕过身份验证(CVE-2023-26347) 漏洞描述 Adobe ColdFusion 版本2023.5 (及更早版本)和2021.11(及更早版本)存在不正确的访问控制漏洞,可能导致安全功能被绕过。未经身...
2023年1月12日 06:02CVE-2015-4694: WordPress Zip Attachments <= 1.1.4 - Arbitrary File Retrieval
漏洞标题 CVE-2015-4694: WordPress Zip Attachments <= 1.1.4 - Arbitrary File Retrieval 漏洞描述 WordPress zip-attachments plugin allows arbitrary file retrieval as it does not ch...
2015年1月30日 15:34CVE-2023-0942: WordPress Japanized for WooCommerce <2.5.5 - Cross-Site Scripting
漏洞标题 CVE-2023-0942: WordPress Japanized for WooCommerce <2.5.5 - Cross-Site Scripting 漏洞描述 WordPress Japanized for WooCommerce plugin before 2.5.5 is susceptible to cros...
2023年2月17日 14:15CVE-2021-41878: i-Panel Administration System 2.0 – Cross-Site Scripting
漏洞标题 CVE-2021-41878: i-Panel Administration System 2.0 - Cross-Site Scripting 漏洞描述 i-Panel Administration System 2.0 contains a cross-site scripting vulnerability that enab...
2021年2月20日 11:50CVE-2016-10368: Opsview Monitor Pro – Open Redirect
漏洞标题 CVE-2016-10368: Opsview Monitor Pro - Open Redirect 漏洞描述 Opsview Monitor Pro before 5.1.0.162300841, before 5.0.2.27475, before 4.6.4.162391051, and 4.5.x without a ce...
2016年8月11日 12:13CVE-2018-19365: Wowza Streaming Engine Manager 4.7.4.01 – Directory Traversal
漏洞标题 CVE-2018-19365: Wowza Streaming Engine Manager 4.7.4.01 - Directory Traversal 漏洞描述 Wowza Streaming Engine 4.7.4.01 allows traversal of the directory structure and retr...
2018年7月11日 01:53
AWVS 14.6.211220100完美破解破解-解决扫描失败问题
前言 近期awvs 14.6出来了,支持扫log4j2漏洞,对于我这种啥也不会的菜鸡看到了跃跃欲试,但是呢一添加扫描任务就失败了,问问火器内测群里的大佬,也有同样的问题,唉,没办法只能自己动手了,...
2022年4月1日 18:36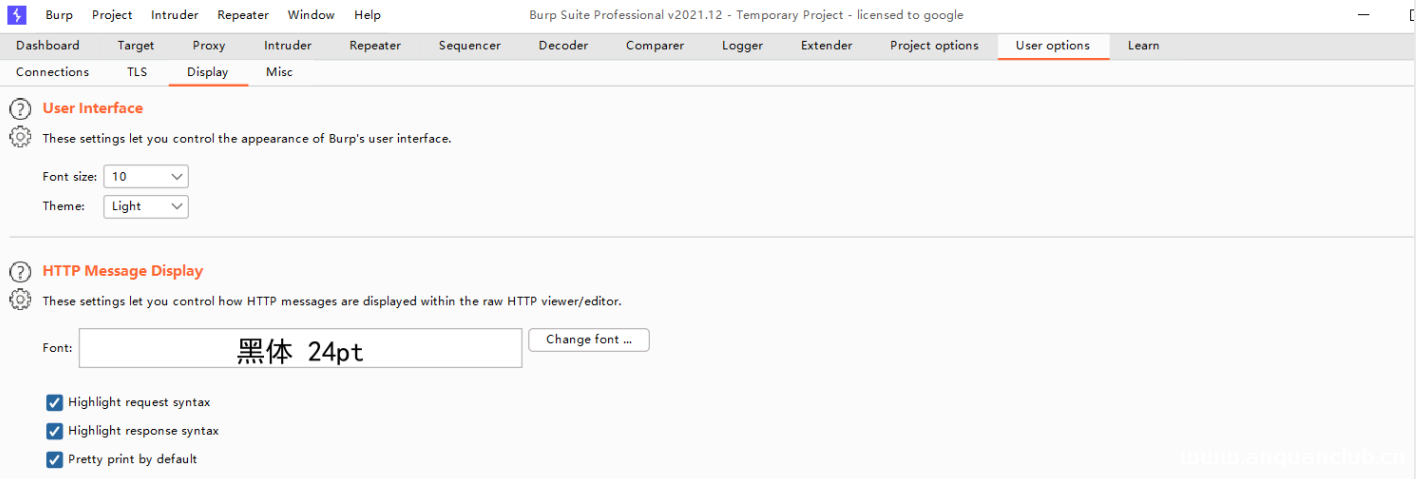
武装你的Burpsuite
武装我的Burpsuite 最近在我新的虚拟机上,安装了Burp 2021.12版本,顺便重新装一下一些插件,供我在挖掘SRC中可以更加方便,获取更多的信息。 解决光标错位 一般我拿到Burp必做的一件事就是把...
2022年3月10日 23:39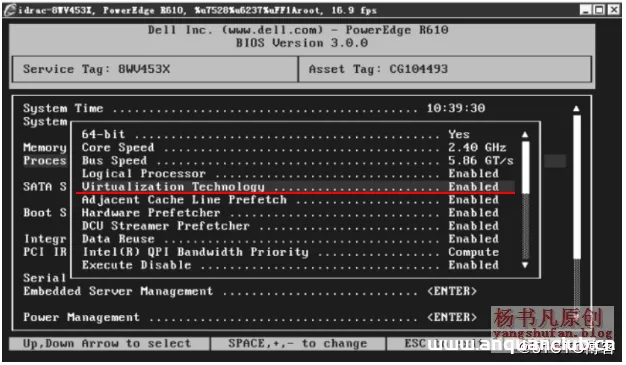
在CentOS7搭建KVM虚拟化平台(三种方式)_Kvm
这篇文章主要介绍了在CentOS7搭建KVM虚拟化平台(三种方式),文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 KVM 全...
2026年8月21日 11:45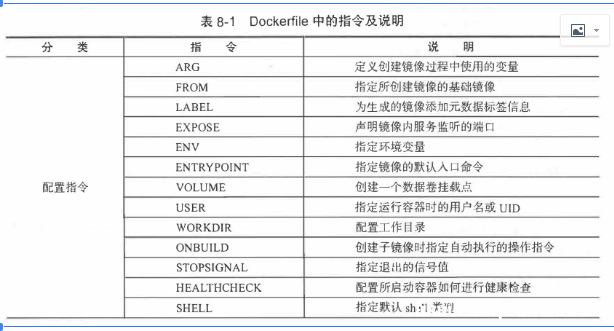
Dockerfile文本文件使用方法实例解析_docker
这篇文章主要介绍了Dockerfile文本文件使用方法实例解析,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友可以参考下 Dockerfile 是一个用来构建镜像的...
2023年5月5日 21:01CVE-2019-6112: WordPress Sell Media 2.4.1 – Cross-Site Scripting
漏洞标题 CVE-2019-6112: WordPress Sell Media 2.4.1 - Cross-Site Scripting 漏洞描述 WordPress Plugin Sell Media v2.4.1 contains a cross-site scripting vulnerability in /inc/class-se...
2019年8月22日 18:53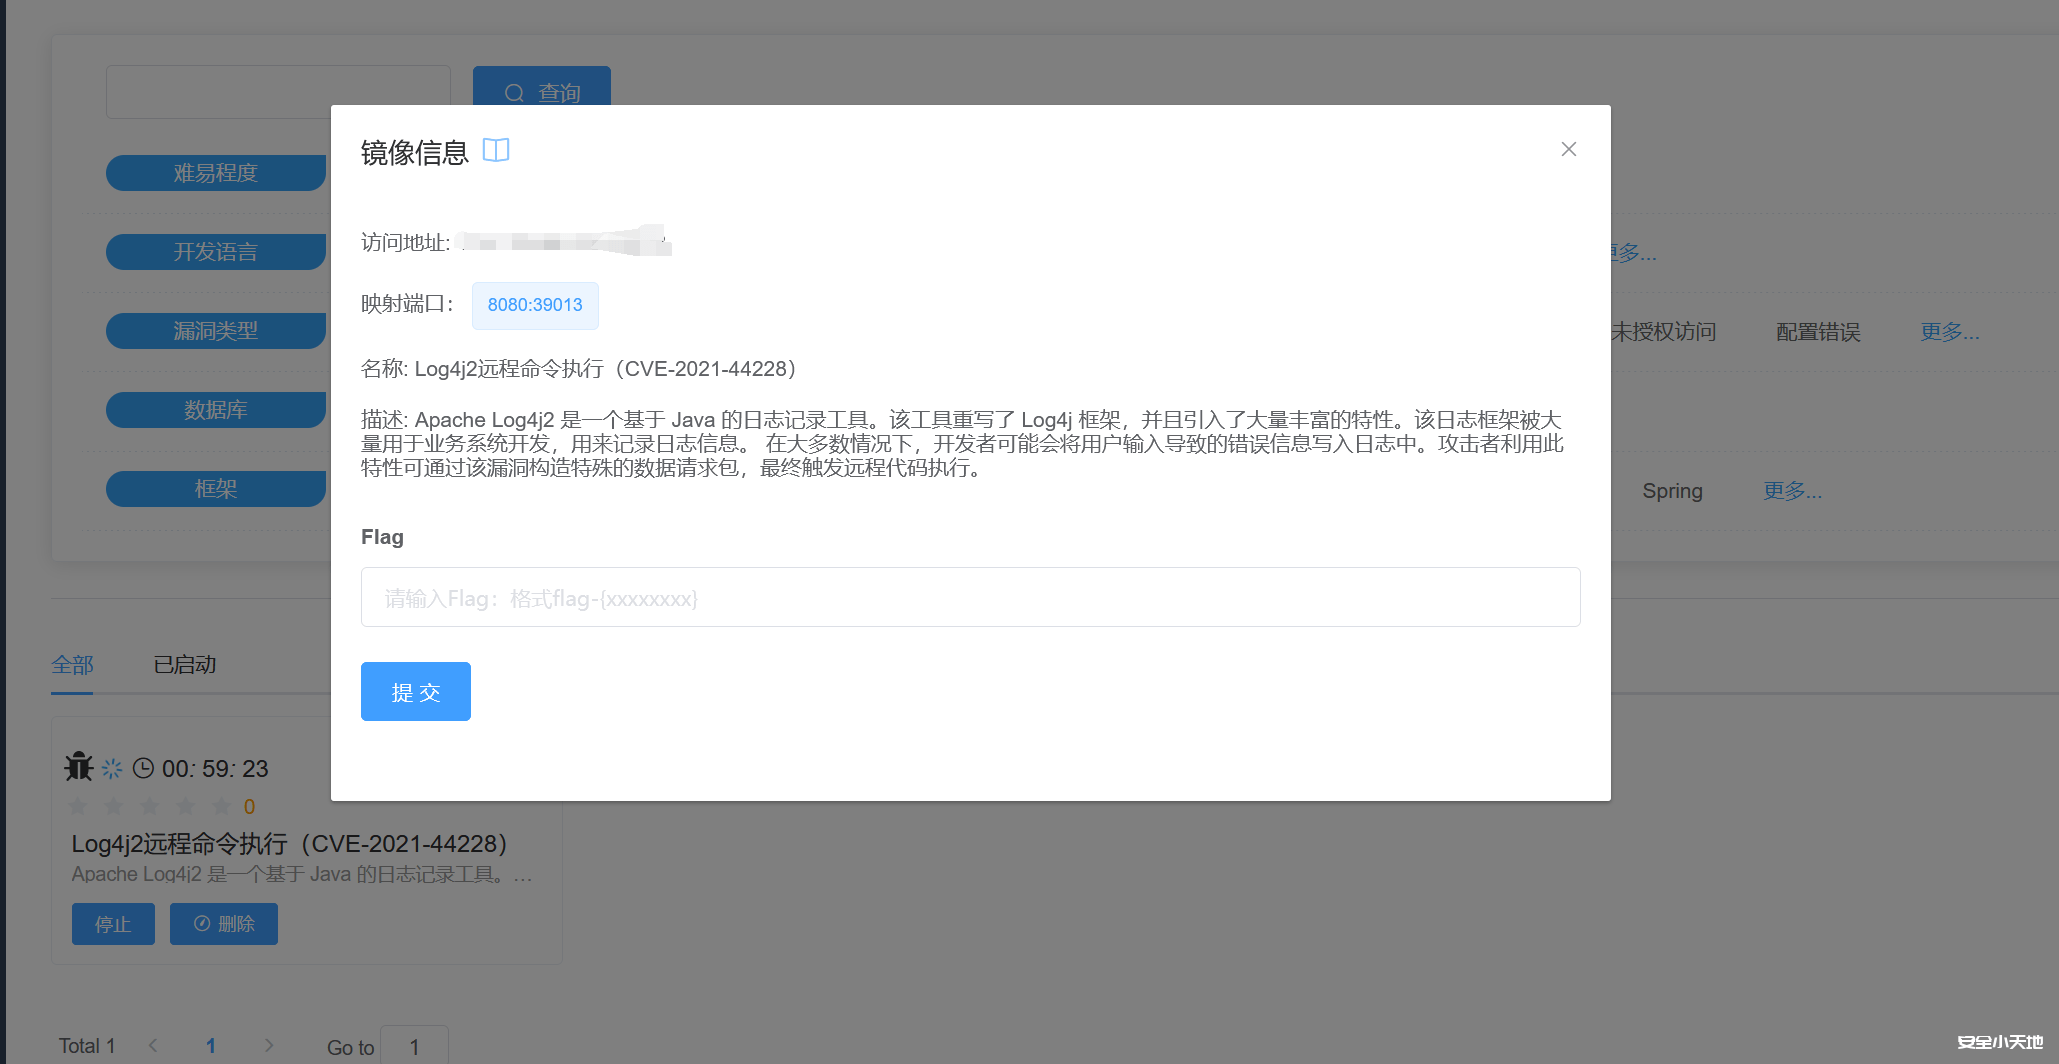
Log4j2远程命令执行(CVE-2021-44228)漏洞检测与反弹shell复现
首先我们先说一下log4j和log4j2的区别 最近由于 log4j2 的漏洞问题,让我对 log4j 和 log4j2 的区别有了一些认识,这里做个简单的记录。 log4j 我理解的 log4j 就是 1.x 版本的 log4j...
2023年4月22日 17:22CirCarLife停车管理系统device-id页面-敏感信息泄漏(CVE-2018-16671)
漏洞标题 CirCarLife停车管理系统device-id页面-敏感信息泄漏(CVE-2018-16671) 漏洞描述 【漏洞对象】Circontrol CirCarLife Scada 【漏洞描述】 Circontrol CirCarLifeScada是西班牙Circontrol...
2018年3月12日 22:42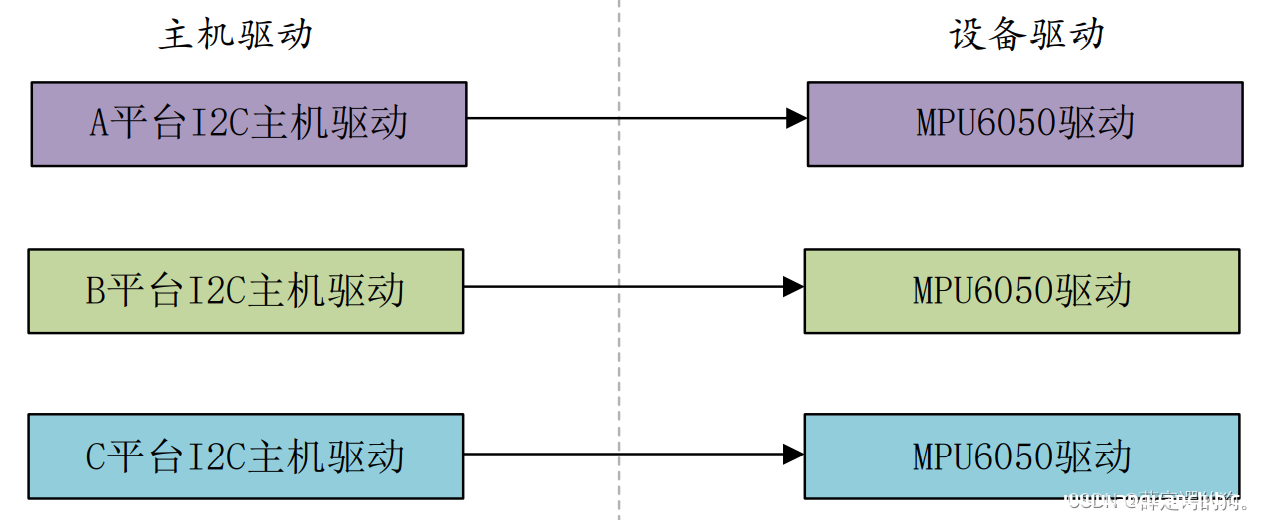
Linux驱动之platform总线详解_Linux
目录1、platform 总线简介1.1、Linux 驱动的分离和分层思想1.1.1、Linux 驱动的分离1.2、platform 平台驱动模型2、platform 框架2.1、platform 总线2.2、platform 驱动2.2.1、platform 驱动定义...
2022年6月14日 23:03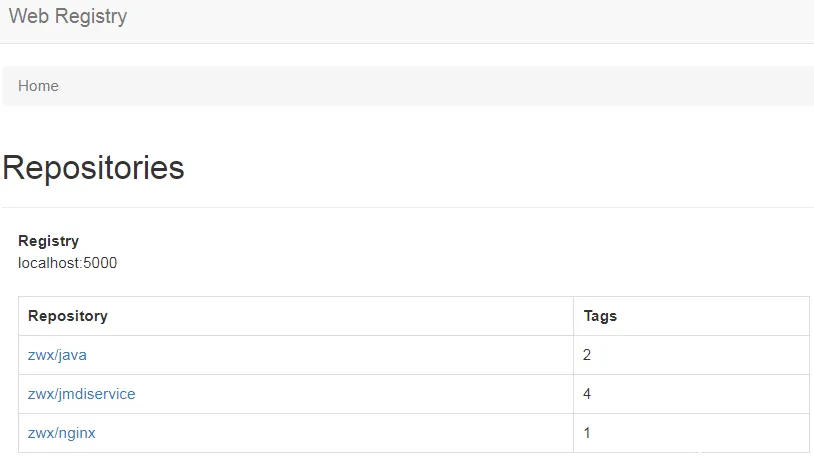
Docker私有仓库的搭建和界面化管理详解_docker
这篇文章主要给大家介绍了关于Docker私有仓库的搭建和界面化管理的相关资料,文中通过示例代码介绍的非常详细,对大家学习或者使用Docker具有一定的参考学习价值,需要的朋友们下面来一起学习学...
2026年3月23日 11:45
2026年9月18日 11:46
2026年9月17日 18:46
2026年9月17日 11:45
2026年9月16日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月17日 18:19
2026年8月16日 20:18
2026年8月11日 13:39
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

