
最新发布第80页

docker-compose ports和expose的区别详解_docker
这篇文章主要介绍了docker-compose ports和expose的区别详解,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 docke...
 2024年6月14日 20:42
解决Ubuntu19 安装Theano问题_Linux
这篇文章主要介绍了解决Ubuntu19 安装Theano出现"No module named ‘theano.compat.six’"问题,需要的朋友可以参考下 解决办法: 直接在下载好pythearn2包的目录下,对setup.py文件进...
2026年2月23日 15:53
VM VirtualBox 虚拟机挂载共享文件夹_VMware
这篇文章主要介绍了VM VirtualBox 虚拟机挂载共享文件夹,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 一 环境 In...
2026年3月7日 11:45
2022HVV 天融信上网行为管理RCE
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 2022HVV 天融信上网行为管理RCE 天融信上网行为管理系统是天融信公司凭借多年来的安全产品研发经验,为满足各行各业进行网络行为管理和...
2026年2月13日 12:53
CVE-2022-27925 Zimbra未授权访问 getshell
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 CVE-2022-27925 Zimbra未授权访问 getshell Zimbra是一套邮箱和协同办公平台,包括WebMail,日历,通信录,Web文档管理等功能,有140个...
2023年2月6日 17:33
蓝凌OA treexml.tmpl 远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 蓝凌OA treexml.tmpl 远程命令执行漏洞 蓝凌是国内数字化办公专业服务商,阿里钉钉唯一投资的OA厂商,阿里云知识管理与协同领域首家战略合作伙伴。...
2026年2月13日 12:53
科迈 RAS系统 Cookie验证越权漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 科迈 RAS系统 Cookie验证越权漏洞 科迈 RAS(Remote Application Solution)是中国首创远程快速应用接入方案,它结合TS终端技术,在提供...
2026年2月13日 12:53
Roxy-Wi options.py 远程命令执行漏洞 CVE-2022-31137
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 Roxy-Wi options.py 远程命令执行漏洞 CVE-2022-31137 Roxy-WI是用于管理Haproxy、Nginx和Keepalived服务器的Web界面。Roxy-WI 5.2.2.0...
2023年2月10日 11:31
Adobe ColdFusion upload.cfm 任意文件上传漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 Adobe ColdFusion upload.cfm 任意文件上传漏洞 Coldfusion最早是由Allaire公司开发的一种应用服务器平台,其运行的CFML(ColdFusionMa...
2026年2月13日 12:53
Kyan 密码泄露/多个远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 Kyan 密码泄露/多个远程命令执行漏洞 Kyan系统存在密码泄露/多个远程命令执行漏洞,攻击者通过漏洞可以获取服务器权限,导致服务器失陷...
2026年2月13日 12:53
钓鱼佬的一些心得
文章来源:https://github.com/djytmdj/Network-security-study-notes 本期主要分享一些思路。钓鱼,网络钓鱼也好,现实钓鱼也好,都需要具备一些基本条件。下面先举例子,再进行论述。不知道各...

 2026年3月2日 20:22
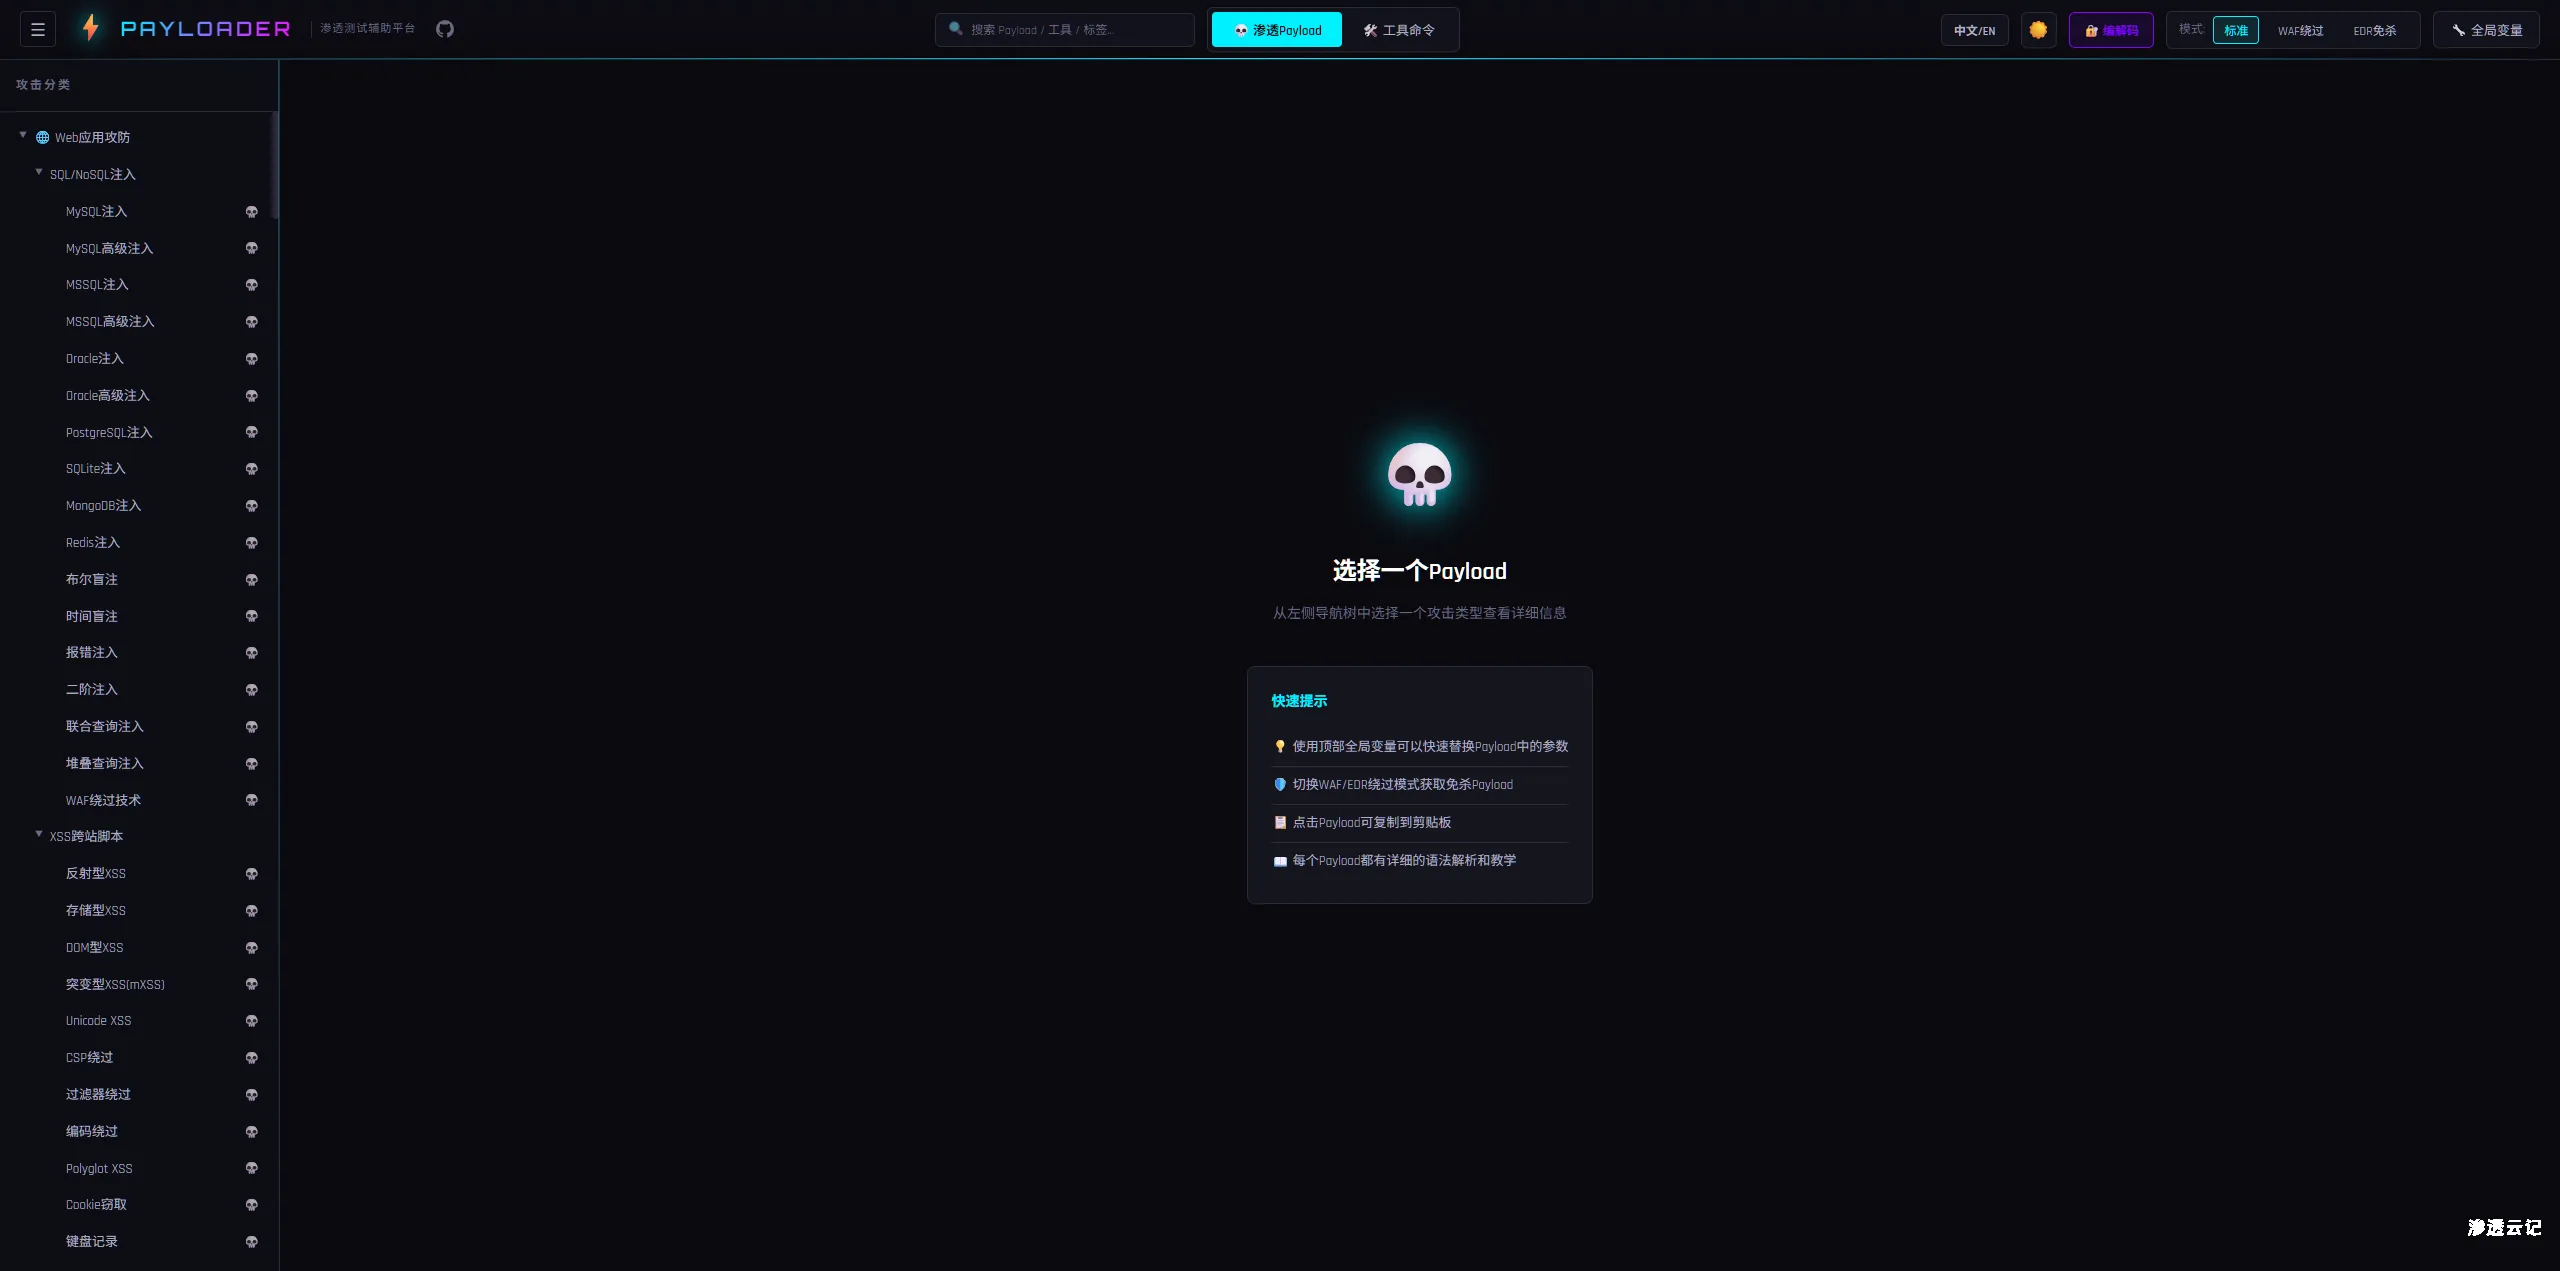
渗透测试Payload速查平台 | Pentest Payload Quick Reference
项目地址:https://github.com/3516634930/Payloader ⚡ Payloader — 渗透测试辅助平台 📸 功能预览 主界面 — 攻击分类导航 左侧树形导航覆盖 23 类 Web 攻击 + 11 类内网渗透,右侧快速提示...
2026年3月31日 14:21
使用nginx+二级域名+https支持_nginx
这篇文章主要介绍了使用nginx+二级域名+https支持,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 第一步:在阿里云主域名下解析添加二级域名 第二步在阿里云云盾中购买http...
2024年1月12日 20:36CentOS7中使用shell脚本安装python3.8环境(推荐)_Linux
这篇文章主要介绍了CentOS7中使用shell脚本安装python3.8环境,本文通过实例代码给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 一键执行 虚拟机一键安...
2024年2月21日 21:11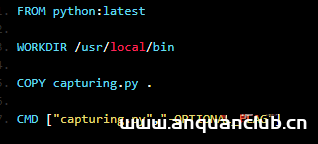
python脚本在docker上运行的方法_docker
在本篇文章里小编给各位分享的是关于python脚本在docker上运行的方法内容,有需要的朋友们可以学习下。 首先为docker镜像创建一个特定的项目目录.例如: mkdir /home/pi/Desktop/teasr/capturin...
2024年3月5日 21:17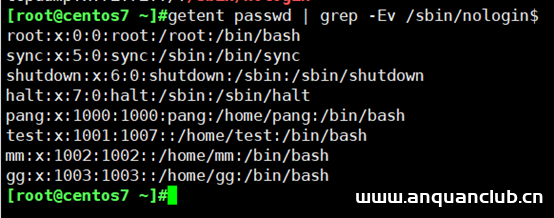
Linux文本处理工具使用详解_Linux
在本篇文章里小编给各位分享的是一篇关于Linux文本处理工具使用详解内容,有兴趣的朋友们可以学习下。 1、统计出/etc/passwd文件中其默认shell为非/sbin/nologin的用户个数,并将用户都显示出来...
2024年3月21日 20:38
2026年9月16日 11:45
2026年9月15日 11:45
2026年9月14日 11:45
2026年9月13日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月2日 09:46
2026年8月16日 20:18
2026年8月11日 13:39
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

