
最新发布第81页

Apache Solr CVE-2019-0193 DataImportHandler 代码执行漏洞
漏洞标题 Apache Solr CVE-2019-0193 DataImportHandler 代码执行漏洞 漏洞描述 Apache Solr 中存在代码执行漏洞。该漏洞是由于DataImportHandler模块对用户输入的数据验证不足导致的。 PoC代码...
 2019年5月6日 02:13
渗透测试小技巧之绕过“请在微信客户端打开链接”
前言 现在在渗透测试的过程中,针对微信公众号、微信小程序的测试变得越来越普遍。 但是某些网站限制只能在微信客户端中打开,不利于咱们进行测试,如何绕过“请在微信客户端打开链接”因此变得...

 2024年6月2日 22:40
CVE-2025-2709: Yonyou UFIDA ERP-NC V5.0 – Cross-Site Scripting
漏洞标题 CVE-2025-2709: Yonyou UFIDA ERP-NC V5.0 - Cross-Site Scripting 漏洞描述 Yonyou UFIDA ERP-NC V5.0 is vulnerable to reflected cross-site scripting (XSS) via the key and redi...
2025年9月8日 14:30Adobe Coldfusion绕过身份验证(CVE-2023-26347)
漏洞标题 Adobe Coldfusion绕过身份验证(CVE-2023-26347) 漏洞描述 Adobe ColdFusion 版本2023.5 (及更早版本)和2021.11(及更早版本)存在不正确的访问控制漏洞,可能导致安全功能被绕过。未经身...
2023年7月20日 20:08CVE-2020-2883: Oracle WebLogic Server – Remote Code Execution
漏洞标题 CVE-2020-2883: Oracle WebLogic Server - Remote Code Execution 漏洞描述 Vulnerability in the Oracle WebLogic Server product of Oracle Fusion Middleware (component: Core). S...
2020年4月14日 23:56
白帽训练营的简介
白帽训练营,对Zone里面的文章进行主题分类,用于白帽子们的入门和提高。 文字来源于- 火线 Zone-云安全社区,安全小天地只做文章分享,如有侵权,请联系站长删除
2022年3月10日 23:37CVE-2016-4977: Spring Security OAuth2 Remote Command Execution
漏洞标题 CVE-2016-4977: Spring Security OAuth2 Remote Command Execution 漏洞描述 Spring Security OAuth versions 2.0.0 to 2.0.9 and 1.0.0 to 1.0.5 contain a remote command execution...
2016年2月20日 02:15CVE-2019-19823: TOTOLINK/Realtek Routers – Information Disclosure
漏洞标题 CVE-2019-19823: TOTOLINK/Realtek Routers - Information Disclosure 漏洞描述 A certain router administration interface using Realtek APMIB (e.g., on TOTOLINK models) allows ...
2019年9月14日 16:55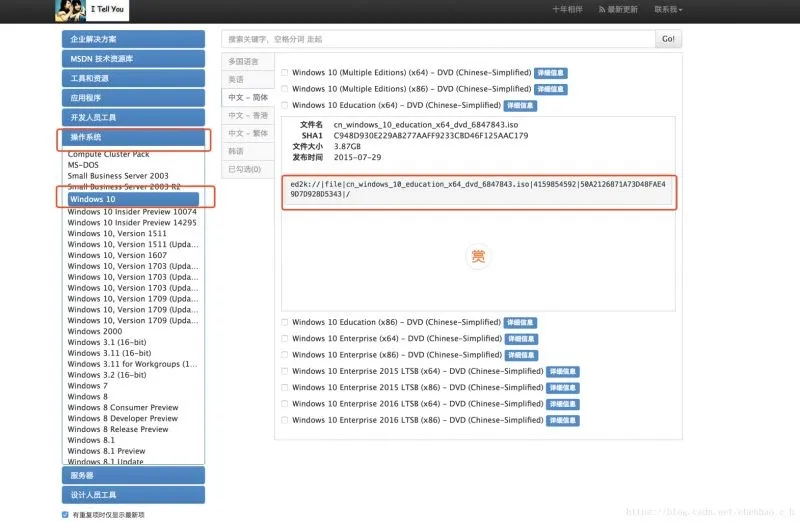
在mac上安装虚拟机搭载Windows服务的方法_服务器其它
这篇文章主要介绍了在mac上安装虚拟机搭载Windows服务的方法,本文通过图文并茂的形式给大家介绍的非常详细,具有一定的参考借鉴价值,需要的朋友可以参考下 一、下载虚拟机 官方...
2026年3月13日 11:46如何使用Docker搭建pypi私有仓库_docker
这篇文章主要介绍了如何使用Docker搭建pypi私有仓库,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友可以参考下 一、搭建 1、准备htpasswd.txt文件 该...
2023年1月2日 21:22CVE-2017-12637: SAP NetWeaver Application Server Java 7.5 – Local File Inclusion
漏洞标题 CVE-2017-12637: SAP NetWeaver Application Server Java 7.5 - Local File Inclusion 漏洞描述 SAP NetWeaver Application Server Java 7.5 is susceptible to local file inclusion ...
2017年6月26日 09:35CVE-2024-36837: CRMEB v.5.2.2 – SQL Injection
漏洞标题 CVE-2024-36837: CRMEB v.5.2.2 - SQL Injection 漏洞描述 SQL Injection vulnerability in CRMEB v.5.2.2 allows a remote attacker to obtain sensitive information via the getPro...
2024年7月12日 16:30CVE-2023-0678: PHPIPAM
漏洞标题 CVE-2023-0678: PHPIPAM <v1.5.1 - Missing Authorization 漏洞描述 In phpIPAM 1.5.1, an unauthenticated user could download the list of high-usage IP subnets that contains...
2023年10月6日 05:34CVE-2025-30220: GeoServer WFS – XXE Processing Vulnerability
漏洞标题 CVE-2025-30220: GeoServer WFS - XXE Processing Vulnerability 漏洞描述 GeoServer Web Feature Service (WFS) is vulnerable to an XML External Entity (XXE) processing attack d...
2025年6月19日 14:27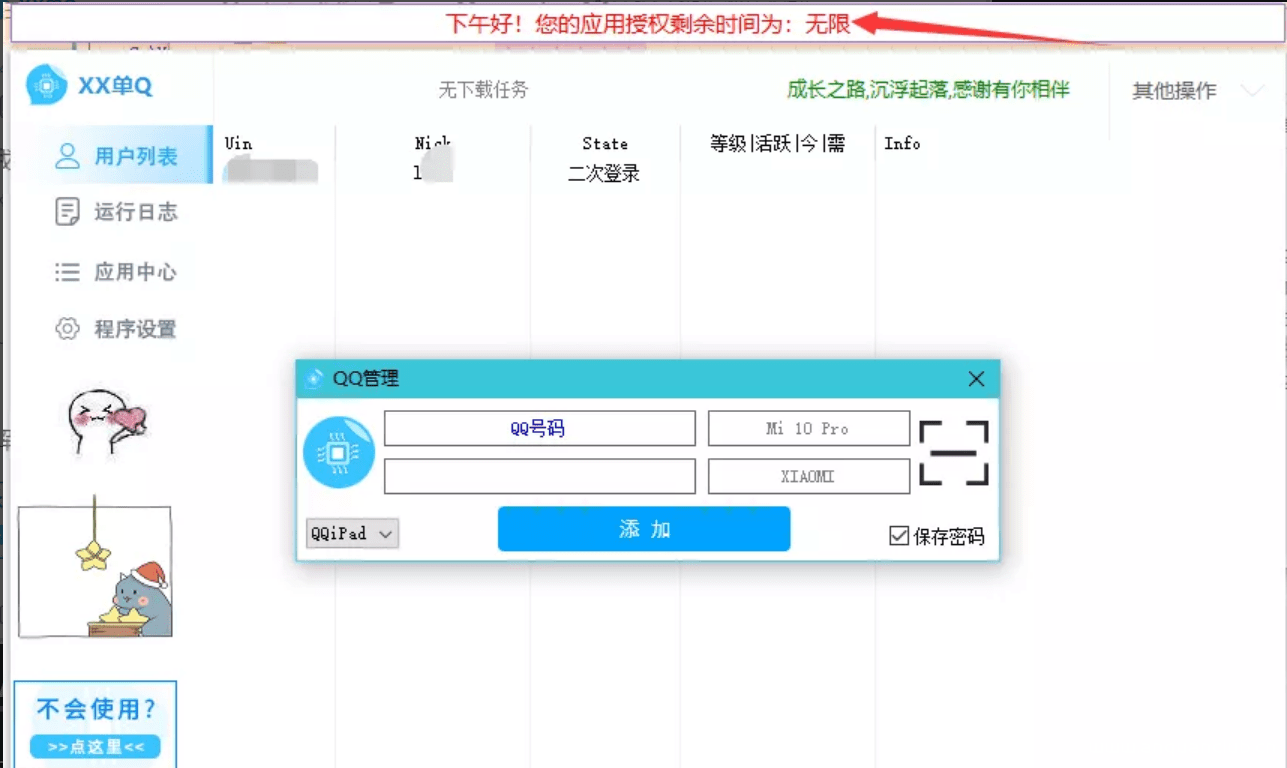
小栗子5.2.1框架 单Q破解版使用教程
前言 这几天,我逛搜索引擎时.发现我的破解码实现工程被多个论坛转载,我觉得有必要出来出一个半官方的教程了.(作为算法实现者.) 对破解码算法有兴趣的可以看我这个帖子:http://www.iculture.cc/f...
2023年1月16日 12:15CVE-2013-4117: WordPress Plugin Category Grid View Gallery 2.3.1 – Cross-Site Scripting
漏洞标题 CVE-2013-4117: WordPress Plugin Category Grid View Gallery 2.3.1 - Cross-Site Scripting 漏洞描述 A cross-site scripting vulnerability in includes/CatGridPost.php in the Ca...
2013年12月1日 02:25
2026年11月2日 11:45
2026年11月2日 11:45
2026年11月1日 11:45
2026年10月31日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

