
最新发布第824页
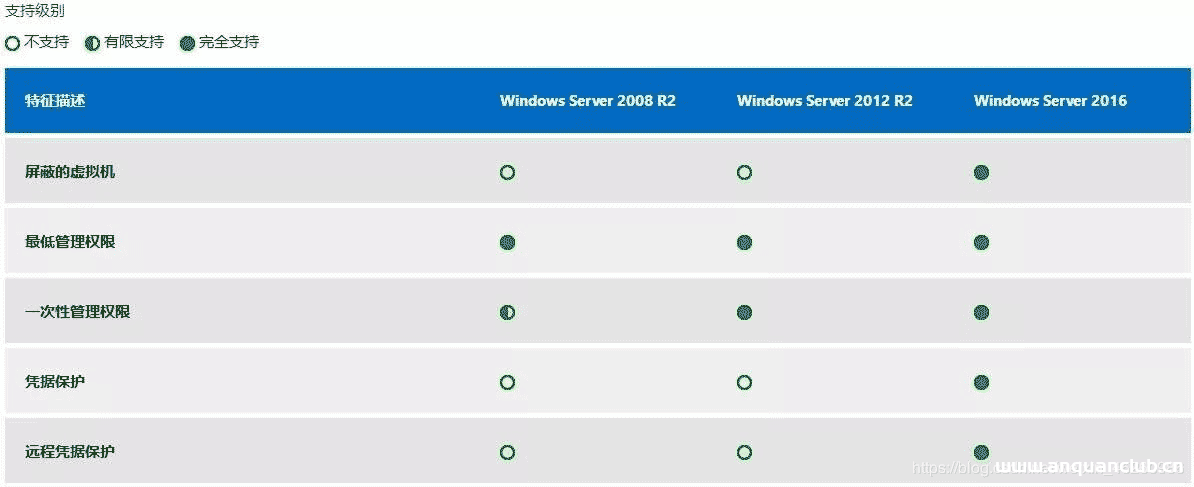
windows服务器之win2003,win2008R2,win2012,win2016,win2019系统版本区别_服务器其它
windows服务器版有window2003,windows server2008,windows server2012 R2,windows server2016,windows 2019他们有什么不同,如何选择适合自己的服务器系统,需要的朋友可以参考下 最近微软发...
 2024年4月6日 21:19

常见url跳转bypass
常见url跳转bypass http://www.huoxian.cn/fireapi/user/sso/?redirect_... 常见绕过: testhuoxian.cn huoxian.cntest huoxian.cn.test.com test.com%3F.huoxian.cn #火线Zone Tips# 本文迁移...
2022年3月10日 23:34
CVE-2014-9614: Netsweeper 4.0.5 – Default Weak Account
漏洞标题 CVE-2014-9614: Netsweeper 4.0.5 - Default Weak Account 漏洞描述 The Web Panel in Netsweeper before 4.0.5 has a default password of 'branding' for the branding ac...
2014年4月5日 18:51CVE-2025-55190: ArgoCD Project API Token Repository Credentials Exposure
漏洞标题 CVE-2025-55190: ArgoCD Project API Token Repository Credentials Exposure 漏洞描述 Argo CD API tokens with project-level permissions are able to retrieve sensitive reposito...
2025年5月13日 15:55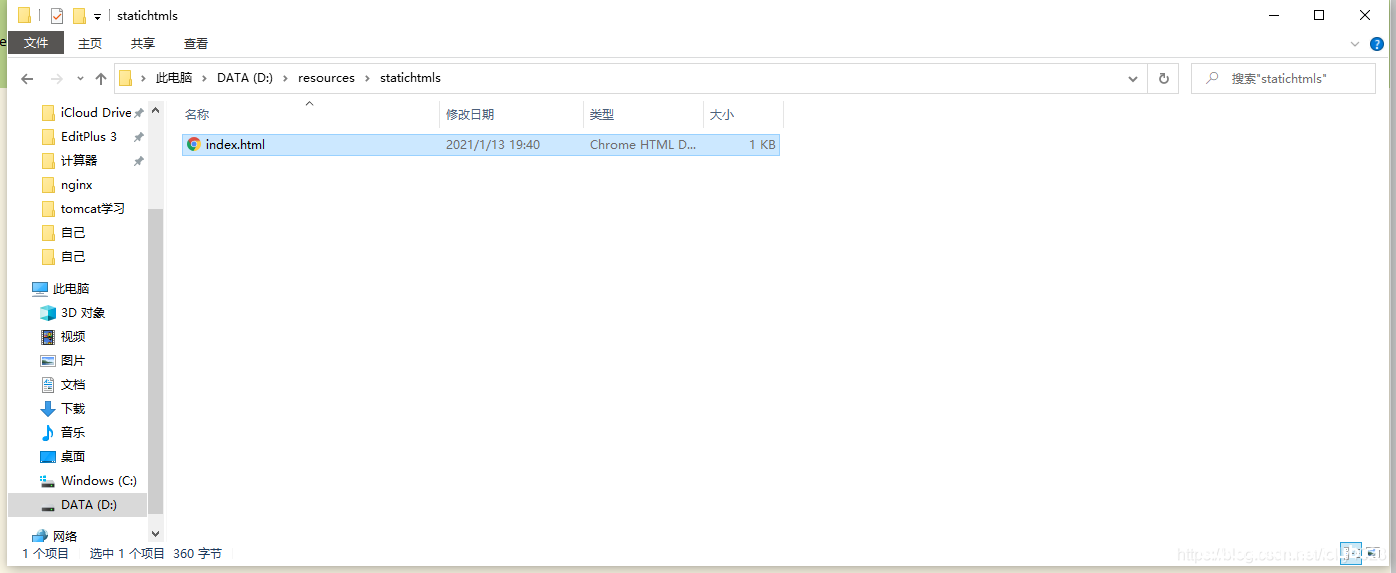
nginx实现发布静态资源的方法_nginx
这篇文章主要介绍了nginx实现发布静态资源的方法,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 步骤 将准备好的静态资源文件放在指定文件夹 更...
2022年10月21日 21:48
红队钓鱼攻击(2)–DNS劫持&域名劫持介绍及Ettercap实现
前言 文章制作技术分享,请勿用于其他地方,产生的相关责任由使用者负全责。 相关阅读 Ettercap Ettercap是一个综合性的中间人攻击工具,它可以进行ARP欺骗DNS劫持,以欺骗方式的网络嗅探工具,主...

 2026年2月10日 06:54
linux操作系统汉化firefox火狐浏览器
今天我来水一篇文章《如何一行命令汉化火狐浏览器》 我们只需要安装一个语言包就可以了 首先我们切换到root账户 sudo su 之后使用apt安装语言包 apt install firefox-esr-l10n-zh-cn 没了,就这...
2022年5月7日 23:38CVE-2011-4804: Joomla! Component com_kp – ‘Controller’ Local File Inclusion
漏洞标题 CVE-2011-4804: Joomla! Component com_kp - 'Controller' Local File Inclusion 漏洞描述 A directory traversal vulnerability in the obSuggest (com_obsuggest) compone...
2011年12月2日 01:08CVE-2025-34085: WordPress Simple File List <=4.2.2 - Remote Code Execution
漏洞标题 CVE-2025-34085: WordPress Simple File List <=4.2.2 - Remote Code Execution 漏洞描述 An unrestricted file upload vulnerability in the WordPress Simple File List plugin b...
2025年1月7日 14:46
自动化批量挖掘漏洞(edu)
本文摘抄自大佬:Y7ii的优秀文章原文地址:http://blog.csdn.net/m0_46736332/article/details/118888256感谢大佬辛苦劳作,分享不易,记得打开CSDN关注Y7ii,期待大佬新作。 自动化批量挖漏洞 ...
2023年3月29日 11:41CVE-2024-51568: CyberPanel – Command Injection
漏洞标题 CVE-2024-51568: CyberPanel - Command Injection 漏洞描述 CyberPanel (aka Cyber Panel) before 2.3.5 allows Command Injection via completePath in the ProcessUtilities.outputE...
2024年7月22日 07:26CVE-2023-51409: Jordy Meow AI Engine – Unrestricted File Upload
漏洞标题 CVE-2023-51409: Jordy Meow AI Engine - Unrestricted File Upload 漏洞描述 Unrestricted Upload of File with Dangerous Type vulnerability in Jordy Meow AI Engine- ChatGPT Cha...
2023年1月7日 10:12
nginx解决图片显示过慢,下载不完全的问题_nginx
这篇文章主要介绍了nginx解决图片显示过慢,下载不完全的问题,文中讲解非常细致,帮助大家更好的理解和学习,感兴趣的朋友可以了解下 写在前面 最近,一名读者跟我说他通过浏览器访问自己的服...
2023年9月16日 20:10CVE-2022-24990: TerraMaster TOS < 4.2.30 Server Information Disclosure
漏洞标题 CVE-2022-24990: TerraMaster TOS < 4.2.30 Server Information Disclosure 漏洞描述 TerraMaster NAS devices running TOS prior to version 4.2.30 are vulnerable to informatio...
2022年12月7日 03:02CVE-2019-16525: WordPress Checklist <1.1.9 - Cross-Site Scripting
漏洞标题 CVE-2019-16525: WordPress Checklist <1.1.9 - Cross-Site Scripting 漏洞描述 WordPress Checklist plugin before 1.1.9 contains a cross-site scripting vulnerability. The fi...
2019年7月10日 08:57CVE-2020-26413: Gitlab CE/EE 13.4 – 13.6.2 – Information Disclosure
漏洞标题 CVE-2020-26413: Gitlab CE/EE 13.4 - 13.6.2 - Information Disclosure 漏洞描述 GitLab CE and EE 13.4 through 13.6.2 is susceptible to Information disclosure via GraphQL. Use...
2020年1月20日 16:01
2026年11月6日 11:45
2026年11月5日 11:45
2026年11月4日 11:45
2026年11月3日 11:46
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

