
最新发布第825页
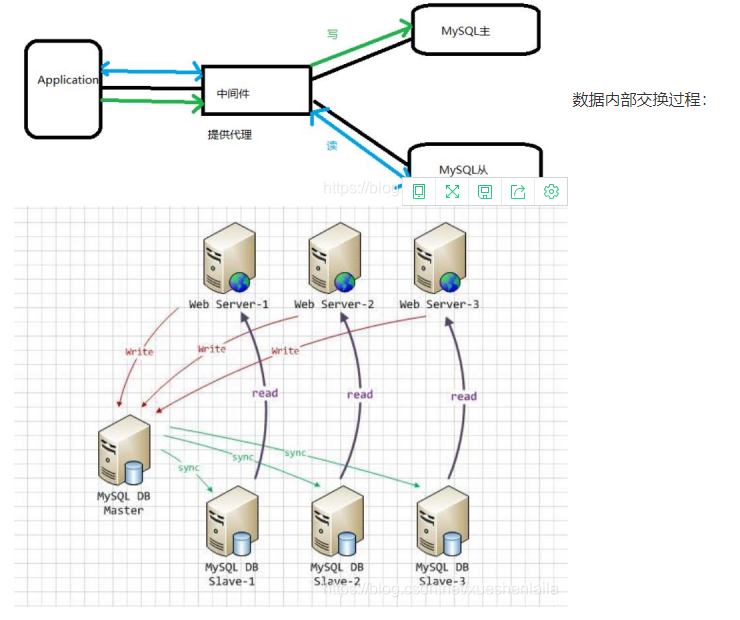
Linux如何使用 MyCat 实现 MySQL 主从读写分离_Linux
这篇文章主要介绍了Linux如何 MyCat 实现 MySQL 主从读写分离,感兴趣并且想详情了解的小伙伴接着看下文吧 目录Linux-使用 MyCat 实现 MySQL 主从读写分离一、MySQL 读写分离1、MySQL 读写分离...
 2022年6月15日 22:47

Artica Pandora FMS未授权访问(CVE-2020-8497)
漏洞标题 Artica Pandora FMS未授权访问(CVE-2020-8497) 漏洞描述 Artica Pandora FMS是西班牙Artica公司的一套监控系统,在 Artica Pandora FMS 到 7.42中,未经身份验证的攻击者可以读取聊天...
2020年11月18日 22:16
VMware虚拟机17.5版更新发布 附永久激活KEY
免责声明 安全小天地所发布的文章及工具只限交流学习,安全小天地不承担任何责任!如有侵权,请告知我们立即删除。 新版特性 性能提升:我们对VM虚拟机的性能进行了全面优化,使其在处理大型应...

 2023年10月23日 22:51
CVE-2023-0948: WordPress Japanized for WooCommerce <2.5.8 - Cross-Site Scripting
漏洞标题 CVE-2023-0948: WordPress Japanized for WooCommerce <2.5.8 - Cross-Site Scripting 漏洞描述 WordPress Japanized for WooCommerce plugin before 2.5.8 is susceptible to cros...
2023年8月6日 20:54CVE-2022-0150: WordPress Accessibility Helper <0.6.0.7 - Cross-Site Scripting
漏洞标题 CVE-2022-0150: WordPress Accessibility Helper <0.6.0.7 - Cross-Site Scripting 漏洞描述 WordPress Accessibility Helper plugin before 0.6.0.7 contains a cross-site script...
2022年6月27日 02:58Apache Solr <= 8.8.1 SSRF(CVE-2021-27905)
漏洞标题 Apache Solr <= 8.8.1 SSRF(CVE-2021-27905) 漏洞描述 Apache Solr中的ReplicationHandler(通常注册在Solrcore下的“/replication”)有一个“masterUrl”(也称为“leaderUrl”别...
2021年10月6日 08:34CVE-2022-25148: WordPress Plugin WP Statistics <= 13.1.5 - SQL Injection
漏洞标题 CVE-2022-25148: WordPress Plugin WP Statistics <= 13.1.5 - SQL Injection 漏洞描述 The WP Statistics WordPress plugin is vulnerable to SQL Injection due to insufficient ...
2022年7月25日 01:00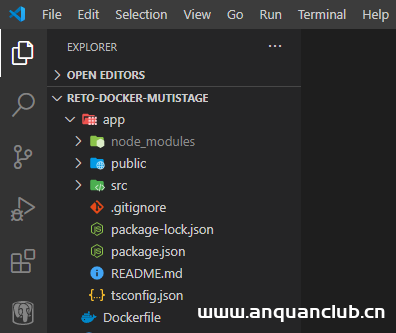
Docker 镜像优化(从1.16GB到22.4MB)_docker
在这篇文章中,我将重点讨论如何优化 Docker 镜像以使其轻量化,文中通过示例代码介绍的非常详细,具有一定的参考价值,感兴趣的小伙伴们可以参考一下 目录第一步优化:使用轻量化基础镜像第二步...
2022年6月15日 22:49Chamilo存在命令执行漏洞(CVE-2023-34960)
漏洞标题 Chamilo存在命令执行漏洞(CVE-2023-34960) 漏洞描述 Chamilo是一款可供用户免费下载的学习管理软件,Chamilo存在命令执行漏洞,恶意攻击者可以通过构造的xml文件任意命令,进而控制服务...
2023年3月7日 22:56CVE-2014-9094: WordPress DZS-VideoGallery Plugin Cross-Site Scripting
漏洞标题 CVE-2014-9094: WordPress DZS-VideoGallery Plugin Cross-Site Scripting 漏洞描述 Multiple cross-site scripting vulnerabilities in deploy/designer/preview.php in the Digital ...
2014年5月28日 20:19CVE-2010-1875: Joomla! Component Property – Local File Inclusion
漏洞标题 CVE-2010-1875: Joomla! Component Property - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the Real Estate Property (com_properties) component 3.1.22...
2010年8月31日 01:21Apache OFBiz RMI反序列化前台命令执行(CVE-2021-26295)
漏洞标题 Apache OFBiz RMI反序列化前台命令执行(CVE-2021-26295) 漏洞描述 OFBiz是基于Java的Web框架,包括实体引擎,服务引擎和基于小部件的UI。近日,Apache OFBiz官方发布安全更新。Apache ...
2021年3月6日 19:58CVE-2019-14696: Open-School 3.0/Community Edition 2.3 – Cross-Site Scripting
漏洞标题 CVE-2019-14696: Open-School 3.0/Community Edition 2.3 - Cross-Site Scripting 漏洞描述 Open-School 3.0, and Community Edition 2.3, allows cross-site scripting via the osv/i...
2019年1月9日 06:24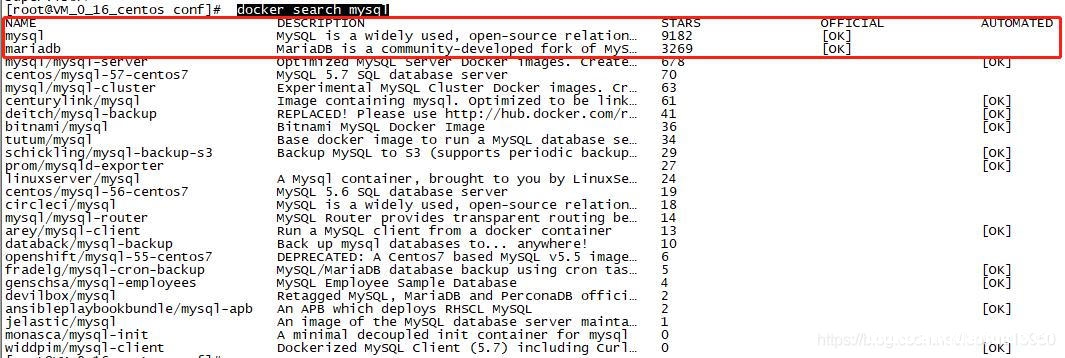
docker如何安装mysql_docker
这篇文章主要介绍了docker如何安装mysql,总结了安装心得,帮助大家更好的使用docker镜像,感兴趣的朋友可以了解下 最近在部署django,不想在手动安装一遍mysql,便尝试使用docker,总结了安装...
2023年4月11日 20:09CVE-2023-0678: PHPIPAM
漏洞标题 CVE-2023-0678: PHPIPAM <v1.5.1 - Missing Authorization 漏洞描述 In phpIPAM 1.5.1, an unauthenticated user could download the list of high-usage IP subnets that contains...
2023年3月14日 07:24CVE-2025-52488: DNN (DotNetNuke) – Unicode Path Normalization NTLM Hash Disclosure
漏洞标题 CVE-2025-52488: DNN (DotNetNuke) - Unicode Path Normalization NTLM Hash Disclosure 漏洞描述 DNN (formerly DotNetNuke) is an open-source web content management platform (CM...
2025年7月7日 16:50
2026年11月6日 11:45
2026年11月5日 11:45
2026年11月4日 11:45
2026年11月3日 11:46
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

