
最新发布第82页

CVE-2023-43654: PyTorch TorchServe SSRF
漏洞标题 CVE-2023-43654: PyTorch TorchServe SSRF 漏洞描述 TorchServe is a tool for serving and scaling PyTorch models in production. TorchServe default configuration lacks proper i...
 2023年10月27日 18:06
CVE-2011-5106: WordPress Plugin Flexible Custom Post Type < 0.1.7 - Cross-Site Scripting
漏洞标题 CVE-2011-5106: WordPress Plugin Flexible Custom Post Type < 0.1.7 - Cross-Site Scripting 漏洞描述 A cross-site scripting vulnerability in edit-post.php in the Flexible ...
2011年12月4日 02:21CVE-2025-1098: Ingress-Nginx Controller – Configuration Injection via Unsanitized Mirror Annotations
漏洞标题 CVE-2025-1098: Ingress-Nginx Controller - Configuration Injection via Unsanitized Mirror Annotations 漏洞描述 A security issue was discovered in ingress-nginx https-//gith...
2025年9月13日 15:47CVE-2020-28185: TerraMaster TOS < 4.2.06 - User Enumeration
漏洞标题 CVE-2020-28185: TerraMaster TOS < 4.2.06 - User Enumeration 漏洞描述 User Enumeration vulnerability in TerraMaster TOS <= 4.2.06 allows remote unauthenticated attack...
2020年3月21日 02:49CVE-2021-25008: The Code Snippets WordPress Plugin < 2.14.3 - Cross-Site Scripting
漏洞标题 CVE-2021-25008: The Code Snippets WordPress Plugin < 2.14.3 - Cross-Site Scripting 漏洞描述 The Wordpress plugin Code Snippets before 2.14.3 does not escape the snippet...
2021年3月13日 06:55
docker-修改容器挂载目录的3种方法小结_docker
这篇文章主要介绍了docker-修改容器挂载目录的3种方法小结,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 方式一:修改配置文件(需停止docker服务) 1、停止docker服务 sy...
2023年1月4日 21:03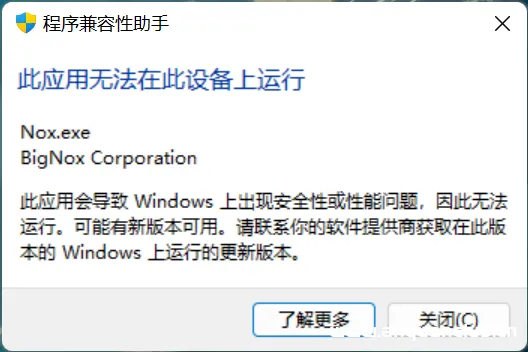
解决夜神模拟器在win11/win10上无法运行的措施
感谢作者:Endest_player提供的分享,这里仅作转载 大佬原文地址:http://www.bilibili.com/read/cv17864186/ windows功能里根本没有hyper-V选项?一键关闭hyper-V不起作用? 的确,经过一番搜...

 2023年1月14日 17:07
CVE-2021-21234: Spring Boot Actuator Logview Directory Traversal
漏洞标题 CVE-2021-21234: Spring Boot Actuator Logview Directory Traversal 漏洞描述 spring-boot-actuator-logview before version 0.2.13 contains a directory traversal vulnerability i...
2021年9月26日 19:53CVE-2024-7332: TOTOLINK CP450 v4.1.0cu.747_B20191224 – Hard-Coded Password Vulnerability
漏洞标题 CVE-2024-7332: TOTOLINK CP450 v4.1.0cu.747_B20191224 - Hard-Coded Password Vulnerability 漏洞描述 A critical vulnerability has been discovered in TOTOLINK CP450 version 4....
2024年7月8日 17:55copyparty 低于1.8.2 版本存在任意文件读取漏洞(CVE-2023-37474)
漏洞标题 copyparty 低于1.8.2 版本存在任意文件读取漏洞(CVE-2023-37474) 漏洞描述 Copyparty是一个便携式文件服务器,copyparty 低于1.8.2 版本存在任意文件读取漏洞 PoC代码 暂无
2023年3月5日 16:09CVE-2023-36844: Juniper Devices – Remote Code Execution
漏洞标题 CVE-2023-36844: Juniper Devices - Remote Code Execution 漏洞描述 Multiple cves in Juniper Network (CVE-2023-36844|CVE-2023-36845|CVE-2023-36846|CVE-2023-36847).A PHP Exter...
2023年3月3日 08:28CVE-2023-6421: WordPress Download Manager – File Password Exposure
漏洞标题 CVE-2023-6421: WordPress Download Manager - File Password Exposure 漏洞描述 The WordPress Download Manager plugin contains a vulnerability that allows attackers to obtain ...
2023年7月26日 17:11
银狐木马应急响应实录:发现、取证与分析
文章来源:银狐木马应急响应实录:发现、取证与分析-先知社区 前言 内部交换机有异常解析恶意域名www.sjdxb120.com,dns解析得到ip192.238.192.11,情报中心标记为银狐,记一次对银狐木马的应急...
2026年3月16日 15:37CVE-2019-9874: Sitecore Experience Platform – Deserialization of Untrusted Data
漏洞标题 CVE-2019-9874: Sitecore Experience Platform - Deserialization of Untrusted Data 漏洞描述 Sitecore Experience Platform before 8.2 Update-7 and 9.0 before Update-2 is vulner...
2019年10月12日 07:53CVE-2018-13379: Fortinet FortiOS – Credentials Disclosure
漏洞标题 CVE-2018-13379: Fortinet FortiOS - Credentials Disclosure 漏洞描述 Fortinet FortiOS 6.0.0 to 6.0.4, 5.6.3 to 5.6.7 and 5.4.6 to 5.4.12 and FortiProxy 2.0.0, 1.2.0 to 1.2.8...
2018年4月9日 12:28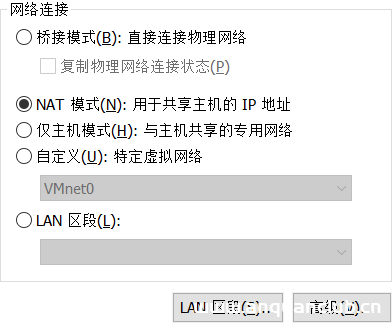
VMWare网络适配器三种模式实现过程解析_VMware
这篇文章主要介绍了VMWare网络适配器三种模式实现过程解析,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友可以参考下 三种模式 Bridged(桥接模式)...
2023年7月14日 20:19
2026年10月12日 11:45
2026年10月11日 11:45
2026年10月10日 11:45
2026年10月9日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

