
最新发布第834页

CVE-2019-17228: Motors Car Dealer & Classified Ads <= 1.4.0 - Unauthenticated settings import/export
漏洞标题 CVE-2019-17228: Motors Car Dealer & Classified Ads <= 1.4.0 - Unauthenticated settings import/export 漏洞描述 includes/options.php in the motors-car-dealership-clas...
 2019年12月28日 13:44
Apache OFBiz RMI反序列化前台命令执行(CVE-2021-26295)
漏洞标题 Apache OFBiz RMI反序列化前台命令执行(CVE-2021-26295) 漏洞描述 OFBiz是基于Java的Web框架,包括实体引擎,服务引擎和基于小部件的UI。近日,Apache OFBiz官方发布安全更新。Apache ...
2021年4月14日 18:00
Docker绑定固定IP/跨主机容器互访操作_docker
这篇文章主要介绍了Docker绑定固定IP/跨主机容器互访操作,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 前言 之前使用pipework 分配静态ip是暂时的,重启之后就会失效,并且...
2023年1月7日 20:36CVE-2023-2437: UserPro <= 5.1.1 - Authentication Bypass
漏洞标题 CVE-2023-2437: UserPro <= 5.1.1 - Authentication Bypass 漏洞描述 The UserPro plugin for WordPress through 5.1.1 allows authentication bypass via the userpro_fbconnect A...
2023年1月25日 05:44CVE-2022-28365: Reprise License Manager 14.2 – Information Disclosure
漏洞标题 CVE-2022-28365: Reprise License Manager 14.2 - Information Disclosure 漏洞描述 Reprise License Manager 14.2 is susceptible to information disclosure via a GET request to /...
2022年10月8日 19:36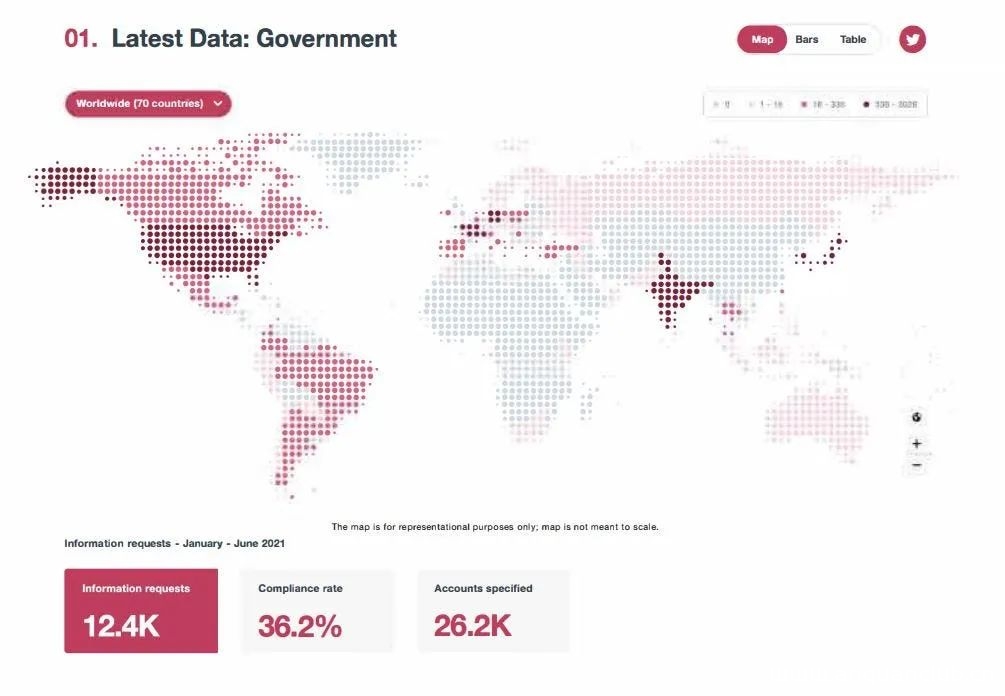
推特透明度报告:美国政府索要的信息最多
1月25日,推特Twitter透明度中心公布了一份透明度报告,以让用户了解世界范围内各国政府向他们提出的要求。 推特认为透明度有利于保护持续受到威胁的开放互联网,并且对于追究公司和政府的...
2022年3月10日 23:40CVE-2023-3848: MooDating 1.2 – Cross-site scripting
漏洞标题 CVE-2023-3848: MooDating 1.2 - Cross-site scripting 漏洞描述 A vulnerability, which was classified as problematic, has been found in mooSocial mooDating 1.2. This issue af...
2023年7月3日 23:15
【限时分享】最后一块拼图已经补齐,EasyShell 总算是让咱(ai)写出来啦
当前文章支持参与抽奖截止6月21日共有100位幸运儿可以100%参与评论获取7天渗透云记博客赞助会员!!!先到先得,晚来可就没有啦 如需获取激活码,可直接查看文章最后,即可获取教程 前言 一直以...

 2026年8月29日 19:21
CVE-2021-24931: WordPress Secure Copy Content Protection and Content Locking <2.8.2 - SQL Injection
漏洞标题 CVE-2021-24931: WordPress Secure Copy Content Protection and Content Locking <2.8.2 - SQL Injection 漏洞描述 WordPress Secure Copy Content Protection and Content Lockin...
2021年11月10日 19:21CVE-2016-4437: Apache Shiro 1.2.4 Cookie RememberME – Deserial Remote Code Execution Vulnerability
漏洞标题 CVE-2016-4437: Apache Shiro 1.2.4 Cookie RememberME - Deserial Remote Code Execution Vulnerability 漏洞描述 Apache Shiro before 1.2.5, when a cipher key has not been confi...
2016年11月14日 13:07CVE-2016-10367: Opsview Monitor Pro – Local File Inclusion
漏洞标题 CVE-2016-10367: Opsview Monitor Pro - Local File Inclusion 漏洞描述 Opsview Monitor Pro prior to 5.1.0.162300841, prior to 5.0.2.27475, prior to 4.6.4.162391051, and 4.5.x...
2016年4月20日 01:47CVE-2024-0593: WordPress Simple Job Board – Unauthorized Data Access
漏洞标题 CVE-2024-0593: WordPress Simple Job Board - Unauthorized Data Access 漏洞描述 The Simple Job Board plugin for WordPress is vulnerable to unauthorized data access due to in...
2024年5月6日 09:21CVE-2022-36804: Atlassian Bitbucket – Remote Command Injection
漏洞标题 CVE-2022-36804: Atlassian Bitbucket - Remote Command Injection 漏洞描述 Atlassian Bitbucket Server and Data Center is susceptible to remote command injection. Multiple API...
2022年9月18日 16:20CVE-2022-32022: Car Rental Management System 1.0 – SQL Injection
漏洞标题 CVE-2022-32022: Car Rental Management System 1.0 - SQL Injection 漏洞描述 Car Rental Management System 1.0 contains an SQL injection vulnerability via /admin/ajax.php?acti...
2022年9月24日 11:28CVE-2022-0653: WordPress Profile Builder Plugin Cross-Site Scripting
漏洞标题 CVE-2022-0653: Wordpress Profile Builder Plugin Cross-Site Scripting 漏洞描述 The Profile Builder User Profile & User Registration Forms WordPress plugin is vulnerable...
2022年1月25日 11:05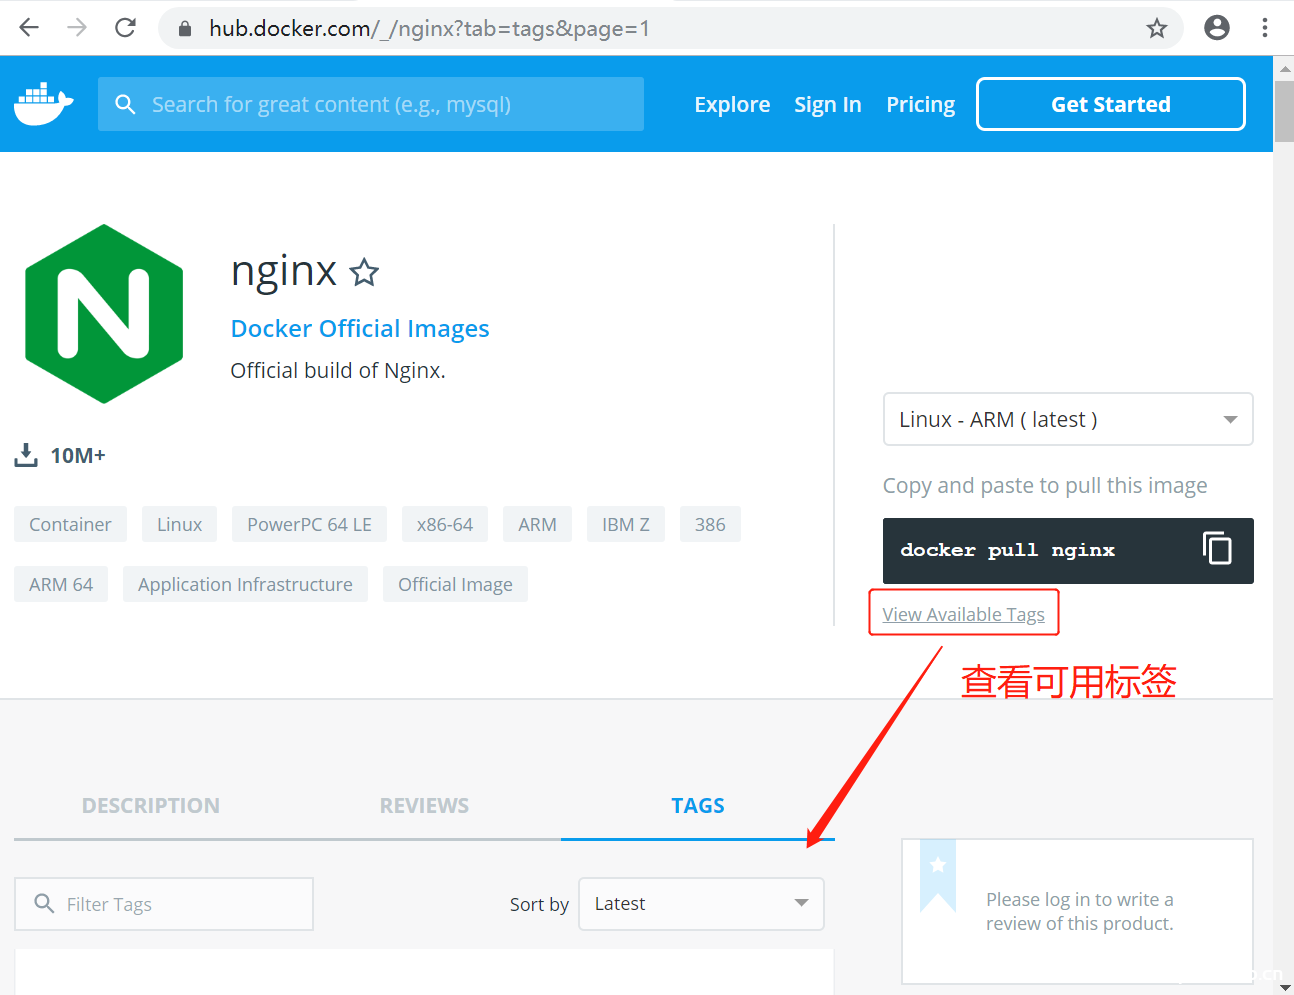
Docker 如何安装 Nginx_docker
这篇文章主要介绍了Docker 如何安装 Nginx,帮助大家更好的使用docker容器,感兴趣的朋友可以了解下。 Docker 安装 Nginx Nginx 是一个高性能的 HTTP 和反向代理 web 服务器,同时也提供了 IMAP...
2023年6月6日 20:44
2026年11月2日 11:45
2026年11月2日 11:45
2026年11月1日 11:45
2026年10月31日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

