
最新发布第865页

CVE-2025-6970: WordPress Events Manager <= 7.0.3 - SQL Injection
漏洞标题 CVE-2025-6970: WordPress Events Manager <= 7.0.3 - SQL Injection 漏洞描述 The Events Manager - Calendar, Bookings, Tickets, and more! plugin for WordPress is vulnerable...
 2025年12月1日 09:38
CVE-2018-2893: Oracle WebLogic Server – Remote Code Execution
漏洞标题 CVE-2018-2893: Oracle WebLogic Server - Remote Code Execution 漏洞描述 The Oracle WebLogic Server component of Oracle Fusion Middleware (subcomponent: Web Services) versio...
2018年7月6日 01:45
世界最大劳动力管理平台Kronos遭攻击
昨日开始,多家有业务依托于Kronos的企业与组织陷入混乱,除面临数据泄露外,工资单、员工调度、工作安排、休假管理等事项皆停滞,而这一切都是因为Kronos遭受了勒索软件攻击,使其云服务预计在...
2022年3月10日 23:39CVE-2023-6977: Mlflow <2.8.0 - Local File Inclusion
漏洞标题 CVE-2023-6977: Mlflow <2.8.0 - Local File Inclusion 漏洞描述 Mlflow before 2.8.0 is susceptible to local file inclusion due to path traversal in GitHub repository mlflo...
2023年9月26日 08:08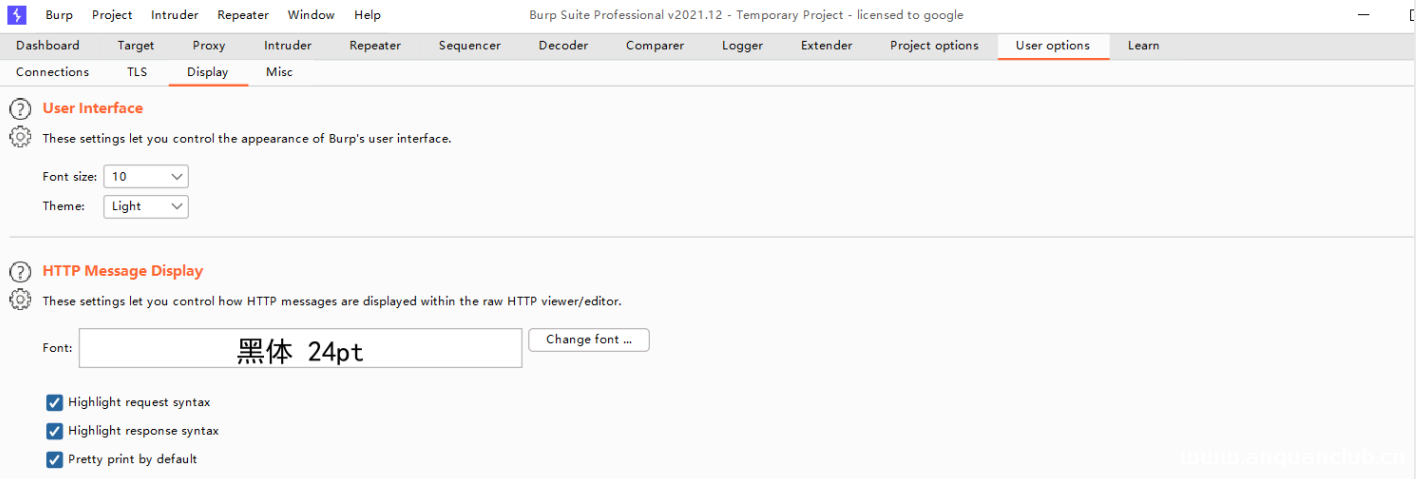
武装你的Burpsuite
武装我的Burpsuite 最近在我新的虚拟机上,安装了Burp 2021.12版本,顺便重新装一下一些插件,供我在挖掘SRC中可以更加方便,获取更多的信息。 解决光标错位 一般我拿到Burp必做的一件事就是把...
2022年3月10日 23:39CVE-2022-2462: WordPress Transposh <=1.0.8.1 - Information Disclosure
漏洞标题 CVE-2022-2462: WordPress Transposh <=1.0.8.1 - Information Disclosure 漏洞描述 WordPress Transposh plugin through is susceptible to information disclosure via the AJAX ...
2022年1月18日 03:13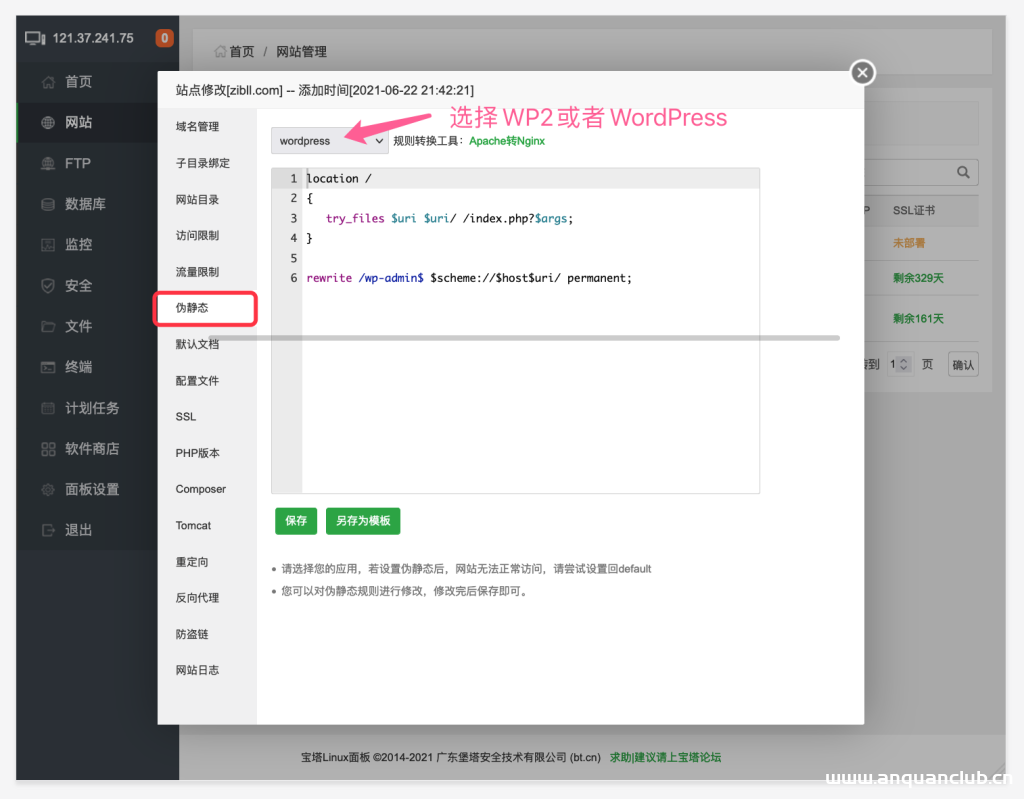
WordPress网站伪静态设置及固定链接设置教程-解决404错误问题-WordPress主题模板
搭建好WordPress网站之后我个人建议首先要做的就是设置好固定链接,WordPress的固定链接也就是网站各个页面的链接格式,默认的方式不太符合现代化网站,推荐使用自定义的方案。 既然涉及到网站...

 2022年5月20日 20:06
CVE-2024-29889: GLPI 10.0.10-10.0.14 – SQL Injection
漏洞标题 CVE-2024-29889: GLPI 10.0.10-10.0.14 - SQL Injection 漏洞描述 GLPI is a Free Asset and IT Management Software package. Prior to 10.0.15, an authenticated user can exploit ...
2024年11月20日 10:10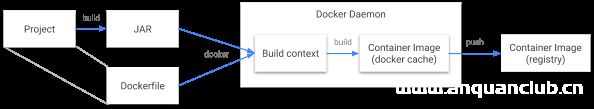
Spring Cloud中使用jib进行docker部署的步骤详解_docker
这篇文章主要介绍了Spring Cloud中使用jib进行docker部署的步骤详解,本文通过图文并茂的形式给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 Jib介绍 J...
2023年4月23日 21:22CVE-2023-5974: WordPress WPB Show Core <= 2.2 - Server-Side Request Forgery
漏洞标题 CVE-2023-5974: WordPress WPB Show Core <= 2.2 - Server-Side Request Forgery 漏洞描述 The WPB Show Core WordPress plugin through version 2.2 is vulnerable to Server-Side...
2023年7月8日 11:47CVE-2013-2248: Apache Struts – Multiple Open Redirection Vulnerabilities
漏洞标题 CVE-2013-2248: Apache Struts - Multiple Open Redirection Vulnerabilities 漏洞描述 Apache Struts is prone to multiple open-redirection vulnerabilities because the applicati...
2013年11月12日 10:48CVE-2016-1000132: WordPress enhanced-tooltipglossary 3.2.8 – Cross-Site Scripting
漏洞标题 CVE-2016-1000132: WordPress enhanced-tooltipglossary 3.2.8 - Cross-Site Scripting 漏洞描述 WordPress enhanced-tooltipglossary 3.2.8 contains a reflected cross-site scripti...
2016年8月26日 14:49
DrayTek Vigor 路由器远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 DrayTek Vigor 路由器远程命令执行漏洞 DrayTek是中国台湾的一家网络设备制造商,其产品包括VPN路由器、管理型交换机、无线AP和管理系...
2026年2月13日 12:53CVE-2023-0236: WordPress Tutor LMS <2.0.10 - Cross Site Scripting
漏洞标题 CVE-2023-0236: WordPress Tutor LMS <2.0.10 - Cross Site Scripting 漏洞描述 WordPress Tutor LMS plugin before 2.0.10 contains a cross-site scripting vulnerability. The p...
2023年2月19日 07:25CVE-2022-2383: WordPress Feed Them Social <3.0.1 - Cross-Site Scripting
漏洞标题 CVE-2022-2383: WordPress Feed Them Social <3.0.1 - Cross-Site Scripting 漏洞描述 WordPress Feed Them Social plugin before 3.0.1 contains a reflected cross-site scriptin...
2022年6月28日 18:11CraftCms 代码注入漏洞(CVE-2025-32432)
漏洞标题 CraftCms 代码注入漏洞(CVE-2025-32432) 漏洞描述 攻击者可构造恶意请求利用generate-transform端点触发反序列化,执行任意代码控制服务器,未经身份验证的攻击者可以通过该漏洞在目标...
2025年8月4日 05:50
2026年11月1日 11:45
2026年10月31日 11:45
2026年10月30日 11:45
2026年10月29日 11:46
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

