
最新发布第868页

CVE-2021-24169: WordPress Advanced Order Export For WooCommerce <3.1.8 - Authenticated Cross-Site Scripting
漏洞标题 CVE-2021-24169: WordPress Advanced Order Export For WooCommerce <3.1.8 - Authenticated Cross-Site Scripting 漏洞描述 WordPress Advanced Order Export For WooCommerce plu...
 2021年7月25日 17:43
CVE-2011-3600: Apache OFBiz – XML External Entity Injection
漏洞标题 CVE-2011-3600: Apache OFBiz - XML External Entity Injection 漏洞描述 The /webtools/control/xmlrpc endpoint in OFBiz XML-RPC event handler is exposed to External Entity Inj...
2011年3月1日 04:53
浅谈红队中的外网信息收集(连载第一篇)
0x00 前言 最近在对以往所学习的有关红队的知识点进行梳理总结,这里主要参考了 ATT&CK 矩阵模型,不过对其进行了简化,同时加入了一些国内特有的情况放了进去。 大体上会按照外网信息收集...
2022年3月10日 23:32CVE-2022-21371: Oracle WebLogic Server Local File Inclusion
漏洞标题 CVE-2022-21371: Oracle WebLogic Server Local File Inclusion 漏洞描述 An easily exploitable local file inclusion vulnerability allows unauthenticated attackers with network...
2022年11月7日 02:46CVE-2012-1823: PHP CGI v5.3.12/5.4.2 Remote Code Execution
漏洞标题 CVE-2012-1823: PHP CGI v5.3.12/5.4.2 Remote Code Execution 漏洞描述 sapi/cgi/cgi_main.c in PHP before 5.3.12 and 5.4.x before 5.4.2, when configured as a CGI script (aka p...
2012年10月24日 13:56CVE-2016-1000141: WordPress Page Layout builder v1.9.3 – Cross-Site Scripting
漏洞标题 CVE-2016-1000141: WordPress Page Layout builder v1.9.3 - Cross-Site Scripting 漏洞描述 WordPress plugin Page-layout-builder v1.9.3 contains a cross-site scripting vulnerab...
2016年9月24日 12:40CVE-2022-24181: PKP Open Journal Systems 2.4.8-3.3 – Cross-Site Scripting
漏洞标题 CVE-2022-24181: PKP Open Journal Systems 2.4.8-3.3 - Cross-Site Scripting 漏洞描述 PKP Open Journal Systems 2.4.8 to 3.3 contains a cross-site scripting vulnerability whic...
2022年7月28日 08:06CVE-2021-24287: WordPress Select All Categories and Taxonomies <1.3.2 - Cross-Site Scripting
漏洞标题 CVE-2021-24287: WordPress Select All Categories and Taxonomies <1.3.2 - Cross-Site Scripting 漏洞描述 WordPress Select All Categories and Taxonomies plugin before 1.3.2...
2021年4月15日 04:25CVE-2023-27292: OpenCATS – Open Redirect
漏洞标题 CVE-2023-27292: OpenCATS - Open Redirect 漏洞描述 OpenCATS contains an open redirect vulnerability due to improper validation of user-supplied GET parameters. This, in tur...
2023年5月6日 17:38CVE-2024-25852: Linksys RE7000 – Command Injection
漏洞标题 CVE-2024-25852: Linksys RE7000 - Command Injection 漏洞描述 Linksys RE7000 v2.0.9, v2.0.11, and v2.0.15 have a command execution vulnerability in the "AccessControlLi...
2024年10月10日 21:43
某src之报错页面导致的大量日志信息泄露
0x01 某天下午在看安全小天地资产时候发现了一个状态码为200,返回包却存在报错信息的报错界面。 由于漏洞已经修复,报错信息已经无,请自行脑补,大概就是报错出了一大堆东西,其中有个参数为...
2022年3月10日 23:36CVE-2020-13379: Grafana 3.0.1-7.0.1 – Server-Side Request Forgery
漏洞标题 CVE-2020-13379: Grafana 3.0.1-7.0.1 - Server-Side Request Forgery 漏洞描述 Grafana 3.0.1 through 7.0.1 is susceptible to server-side request forgery via the avatar feature...
2020年1月31日 05:50CVE-2023-27624: WordPress Redirect After Login <= 0.1.9 - Admin Stored XSS
漏洞标题 CVE-2023-27624: WordPress Redirect After Login <= 0.1.9 - Admin Stored XSS 漏洞描述 Marcelotorres Redirect After Login plugin <= 0.1.9 contains a stored cross-site s...
2023年6月27日 22:40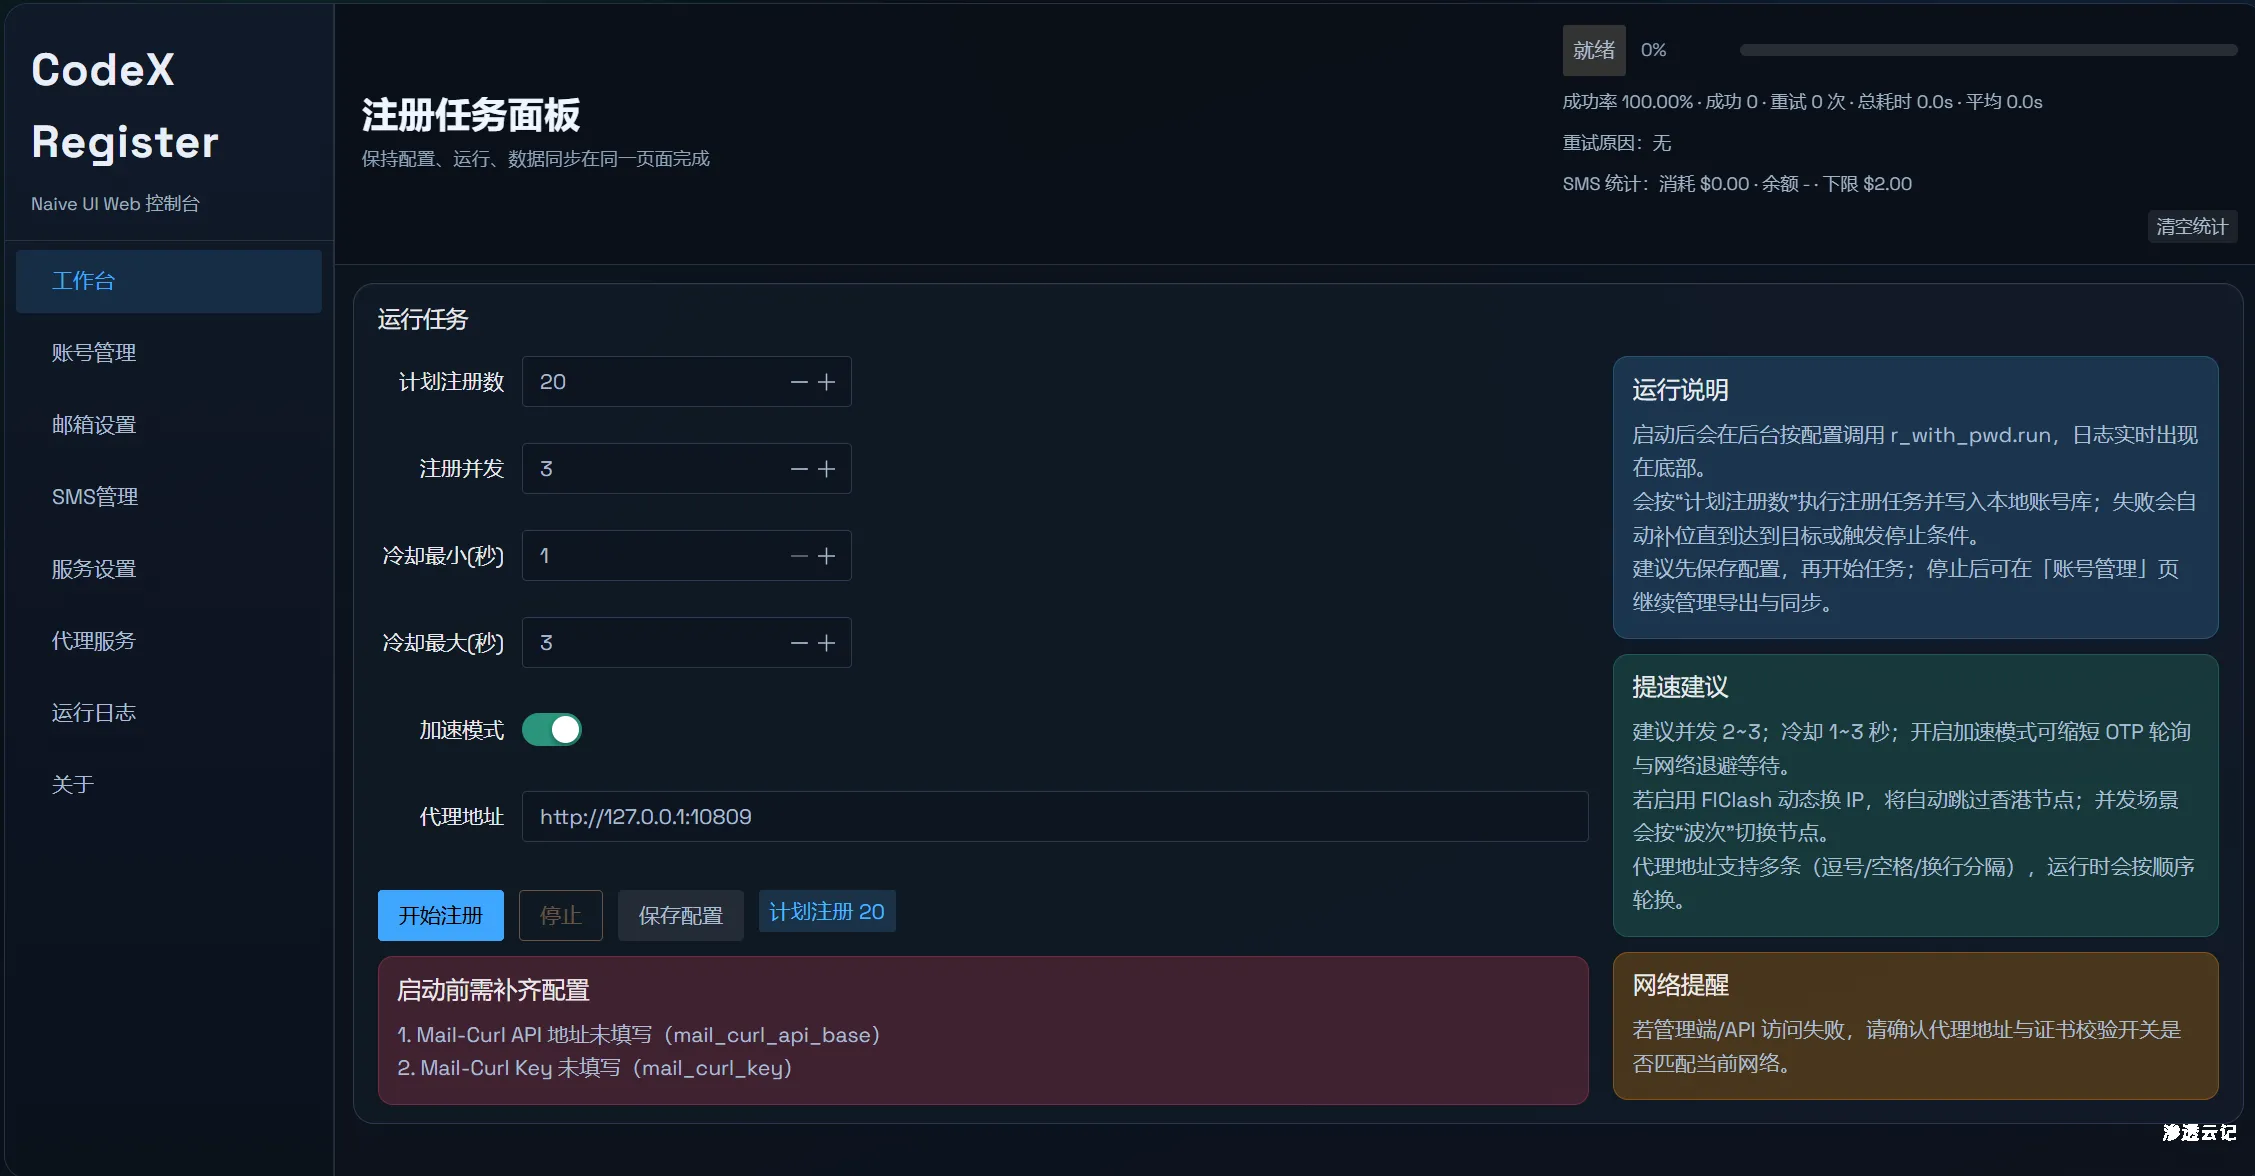
CodeX Register
CodeX Register 是一个本地桌面化控制台,用于统一执行注册流程、邮箱池管理、SMS 接码、代理切换、本地账号库管理、以及云端账号运维。 本项目由 GPT-5.3-Codex 辅助完成。 前端:Vue 3 + Naiv...

 2026年4月1日 22:20
CVE-2016-10973: Brafton WordPress Plugin < 3.4.8 - Cross-Site Scripting
漏洞标题 CVE-2016-10973: Brafton WordPress Plugin < 3.4.8 - Cross-Site Scripting 漏洞描述 The Brafton plugin before 3.4.8 for WordPress has XSS via the wp-admin/admin.php?page=B...
2016年4月18日 20:14CVE-2021-30461: VoipMonitor <24.61 - Remote Code Execution
漏洞标题 CVE-2021-30461: VoipMonitor <24.61 - Remote Code Execution 漏洞描述 VoipMonitor prior to 24.61 is susceptible to remote code execution vulnerabilities because of its us...
2021年2月28日 07:31
2026年11月1日 11:45
2026年10月31日 11:45
2026年10月30日 11:45
2026年10月29日 11:46
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

