
最新发布第875页

CVE-2021-26247: Cacti – Cross-Site Scripting
漏洞标题 CVE-2021-26247: Cacti - Cross-Site Scripting 漏洞描述 Cacti contains a cross-site scripting vulnerability via "http://<CACTI_SERVER>/auth_changepassword.php?ref...
 2021年9月16日 18:17
CVE-2018-18264: Kubernetes Dashboard <1.10.1 - Authentication Bypass
漏洞标题 CVE-2018-18264: Kubernetes Dashboard <1.10.1 - Authentication Bypass 漏洞描述 Kubernetes Dashboard before 1.10.1 allows attackers to bypass authentication and use Dashb...
2018年2月1日 12:08CVE-2024-34351: Next.js – Server Side Request Forgery (SSRF)
漏洞标题 CVE-2024-34351: Next.js - Server Side Request Forgery (SSRF) 漏洞描述 Next.Js, inferior to version 14.1.1, have its image optimization built-in component prone to SSRF. Po...
2024年6月25日 01:26CVE-2020-8813: Cacti v1.2.8 – Remote Code Execution
漏洞标题 CVE-2020-8813: Cacti v1.2.8 - Remote Code Execution 漏洞描述 Cacti v1.2.8 is susceptible to remote code execution. This vulnerability could be exploited without authentica...
2020年12月21日 09:05CVE-2021-20158: Trendnet AC2600 TEW-827DRU 2.08B01 – Admin Password Change
漏洞标题 CVE-2021-20158: Trendnet AC2600 TEW-827DRU 2.08B01 - Admin Password Change 漏洞描述 Trendnet AC2600 TEW-827DRU version 2.08B01 contains an authentication bypass vulnerabil...
2021年6月1日 11:28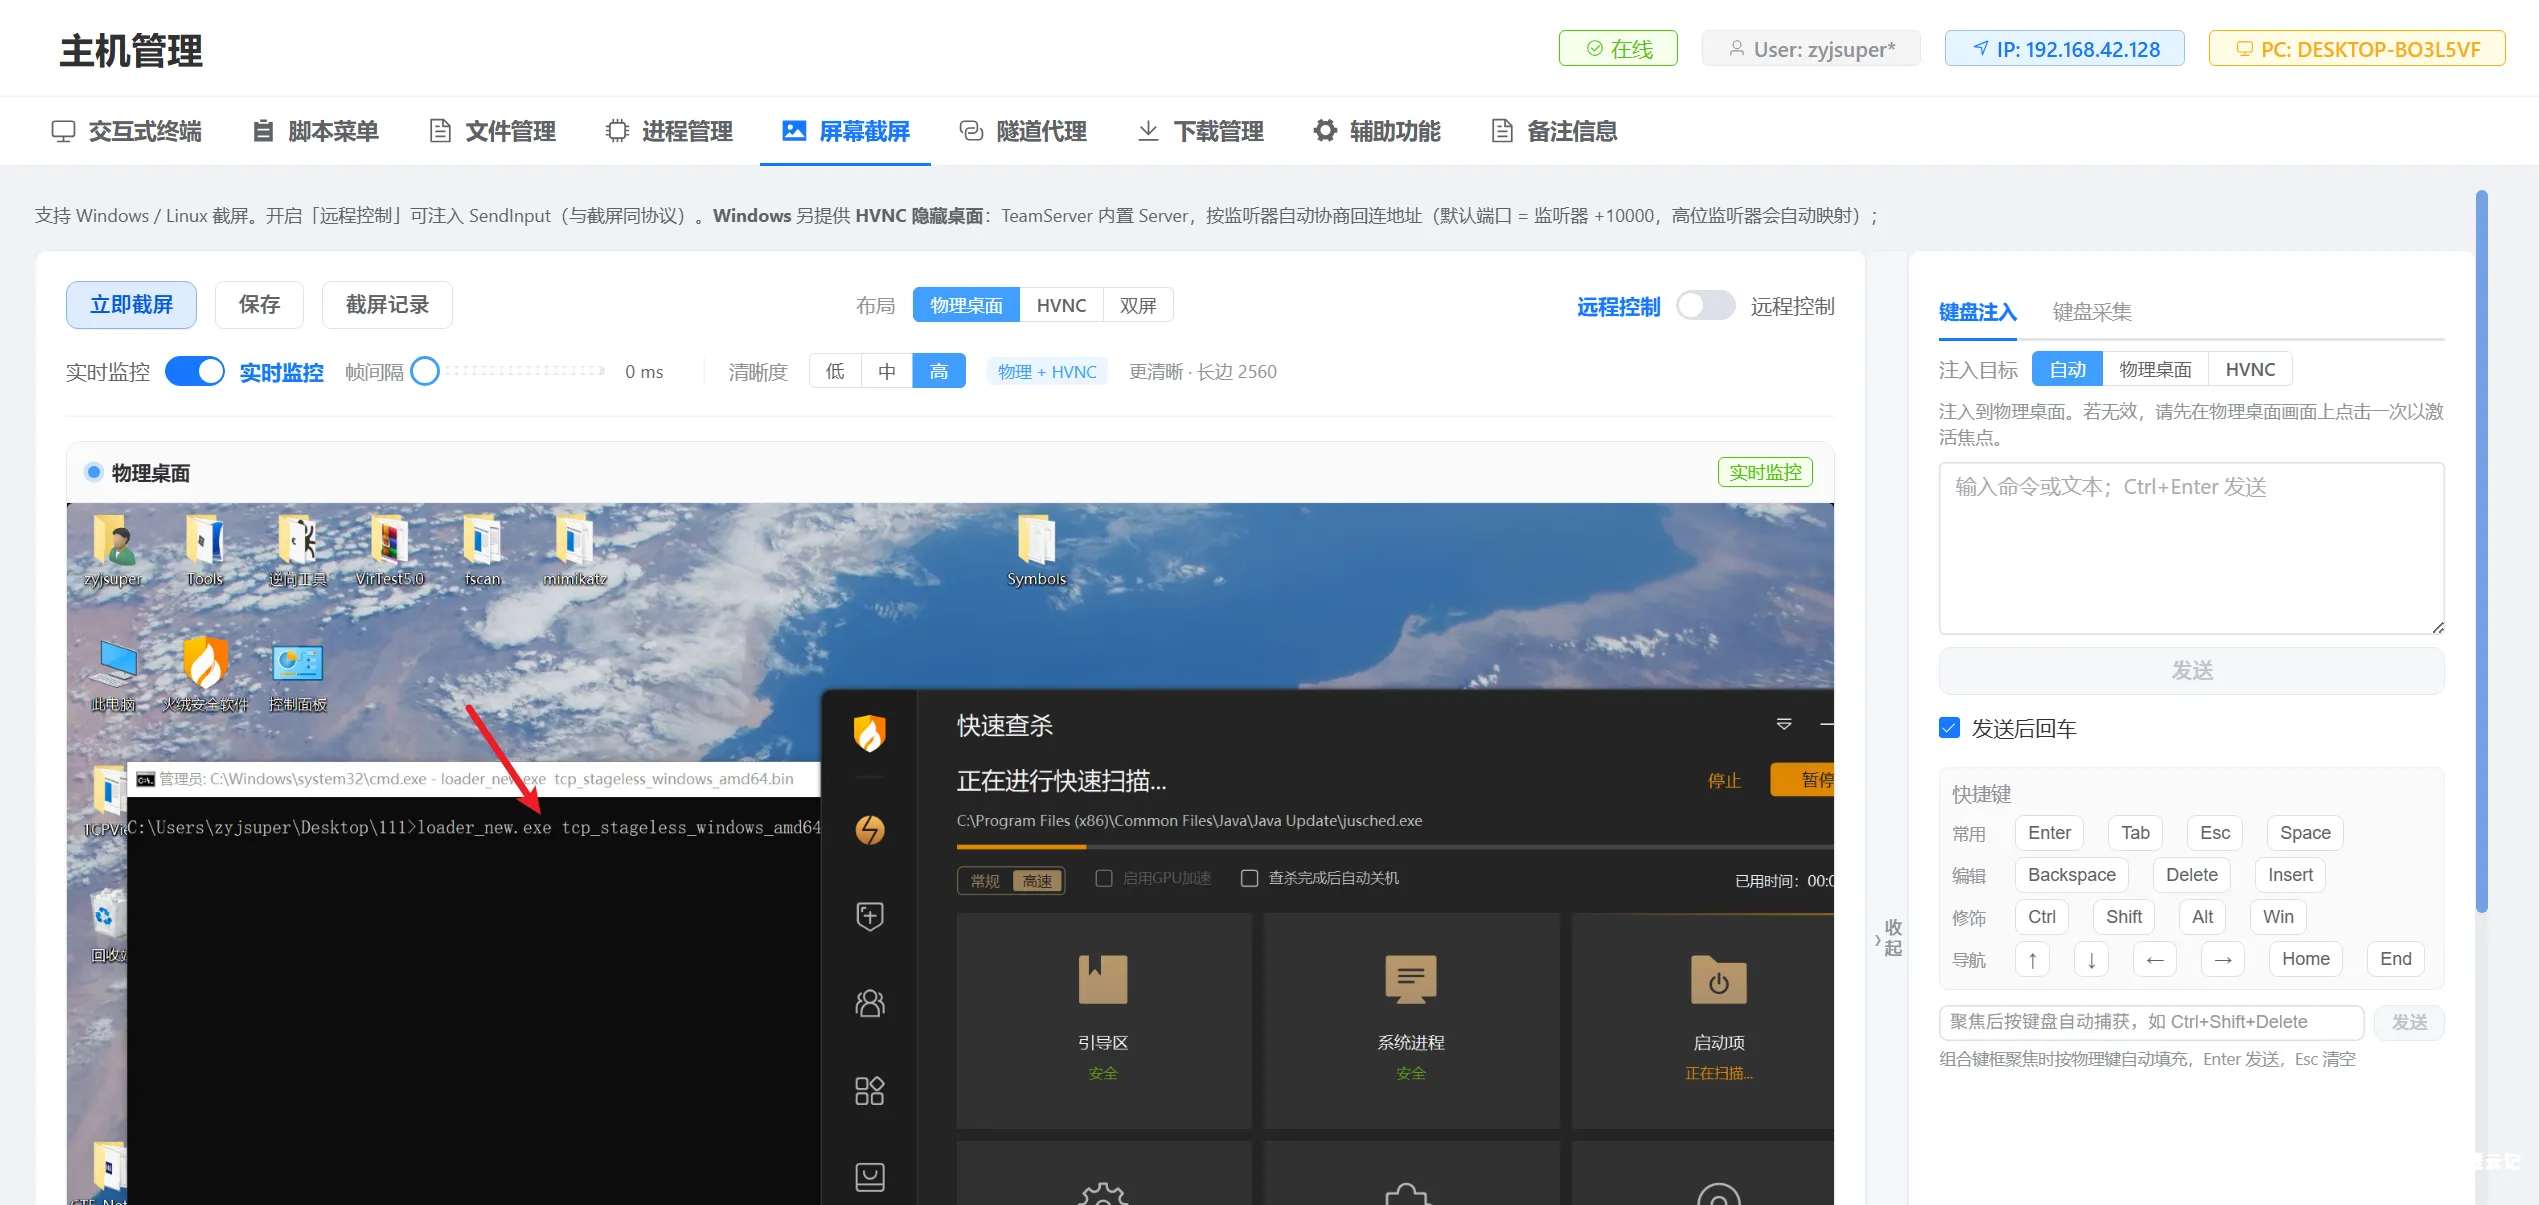
EasyShell&EasyTools 双工具更新|中秋×国庆渗透云记福利抽奖活动
前言 一直在思考为什么其他师傅的公众号排班、文案总是那么优秀,思来想去,还是不知道怎么写。 为了减少内耗,还是继续打磨我那俩小垃圾(EasyShell和EasyTools)吧, AI越来越强大,出现了更...

 2026年9月20日 16:22
CVE-2022-0434: WordPress Page Views Count <2.4.15 - SQL Injection
漏洞标题 CVE-2022-0434: WordPress Page Views Count <2.4.15 - SQL Injection 漏洞描述 WordPress Page Views Count plugin prior to 2.4.15 contains an unauthenticated SQL injection v...
2022年10月4日 00:15CVE-2018-7490: uWSGI PHP Plugin Directory Traversal
漏洞标题 CVE-2018-7490: uWSGI PHP Plugin Directory Traversal 漏洞描述 uWSGI PHP Plugin Directory Traversal fofa: app="uWSGI" shodan: http.html:"uWSGI" PoC代码
2018年5月20日 12:55(CVE-2021-26855) 微软Exchange服务器 远程代码执行漏洞
漏洞标题 (CVE-2021-26855) 微软Exchange服务器 远程代码执行漏洞 漏洞描述 (CVE-2021-26855) 微软Exchange服务器 远程代码执行漏洞 PoC代码 暂无
2021年10月17日 14:16CVE-2022-3934: WordPress FlatPM <3.0.13 - Cross-Site Scripting
漏洞标题 CVE-2022-3934: WordPress FlatPM <3.0.13 - Cross-Site Scripting 漏洞描述 WordPress FlatPM plugin before 3.0.13 contains a cross-site scripting vulnerability. The plugin ...
2022年5月28日 05:49
苹果暂停在俄罗斯的所有产品销售,停止出口并限制Apple Pay
自俄乌冲突爆发,越来越多西方企业加入了制裁俄罗斯的行列之中。苹果公司也于周二宣布,鉴于当前俄乌局势,已决定停止在俄罗斯销售所有产品。此外,苹果还限制了俄罗斯用户的Apple Pay和其他服...
2022年3月10日 23:40CVE-2016-1000149: WordPress Simpel Reserveren <=3.5.2 - Cross-Site Scripting
漏洞标题 CVE-2016-1000149: WordPress Simpel Reserveren <=3.5.2 - Cross-Site Scripting 漏洞描述 WordPress plugin Simpel Reserveren 3.5.2 and before contains a reflected cross-sit...
2016年11月12日 10:27CVE-2023-0678: PHPIPAM
漏洞标题 CVE-2023-0678: PHPIPAM <v1.5.1 - Missing Authorization 漏洞描述 In phpIPAM 1.5.1, an unauthenticated user could download the list of high-usage IP subnets that contains...
2023年5月18日 01:34CVE-2021-25281: SaltStack Salt <3002.5 - Auth Bypass
漏洞标题 CVE-2021-25281: SaltStack Salt <3002.5 - Auth Bypass 漏洞描述 SaltStack Salt before 3002.5 does not honor eauth credentials for the wheel_async client, allowing attacke...
2021年8月18日 23:28CVE-2024-32238: H3C ER8300G2-X – Password Disclosure
漏洞标题 CVE-2024-32238: H3C ER8300G2-X - Password Disclosure 漏洞描述 H3C ER8300G2-X is vulnerable to Incorrect Access Control. The password for the router's management syste...
2024年1月6日 10:07CVE-2021-24910: WordPress Transposh Translation <1.0.8 - Cross-Site Scripting
漏洞标题 CVE-2021-24910: WordPress Transposh Translation <1.0.8 - Cross-Site Scripting 漏洞描述 WordPress Transposh Translation plugin before 1.0.8 contains a reflected cross-si...
2021年8月9日 12:33
2026年9月24日 11:46
2026年9月23日 11:46
2026年9月22日 11:45
2026年9月21日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

