
最新发布第878页
H3C SecPath运维审计系统 任意用户登录漏洞
本文转载于公众号:融云攻防实验室,原文地址: H3C SecPath运维审计系统 任意用户登录漏洞 H3C SecPath运维审计系统是基于用户现阶段面临的运维难题提出的一款运维风险管控产品。借助身份认证...

 2023年6月27日 23:14

CVE-2017-7504: JBoss 4.x JBossMQ JMS 反序列化漏洞
漏洞标题 CVE-2017-7504: JBoss 4.x JBossMQ JMS 反序列化漏洞 漏洞描述 fofa: jbossmq PoC代码
 2017年4月25日 21:19
【服务器运维】如何定时清理服务器内的临时图片/日志
问题场景 服务器零时图片太多,怎么定时清理呢 解决方案 命令行 我们可以用一行命令就解决 find /www/wwwroot/qbl -mtime +7 -name '*.png' -exec rm -rf {} \; find后面跟要查找的目录,/www/w...
2023年1月13日 19:59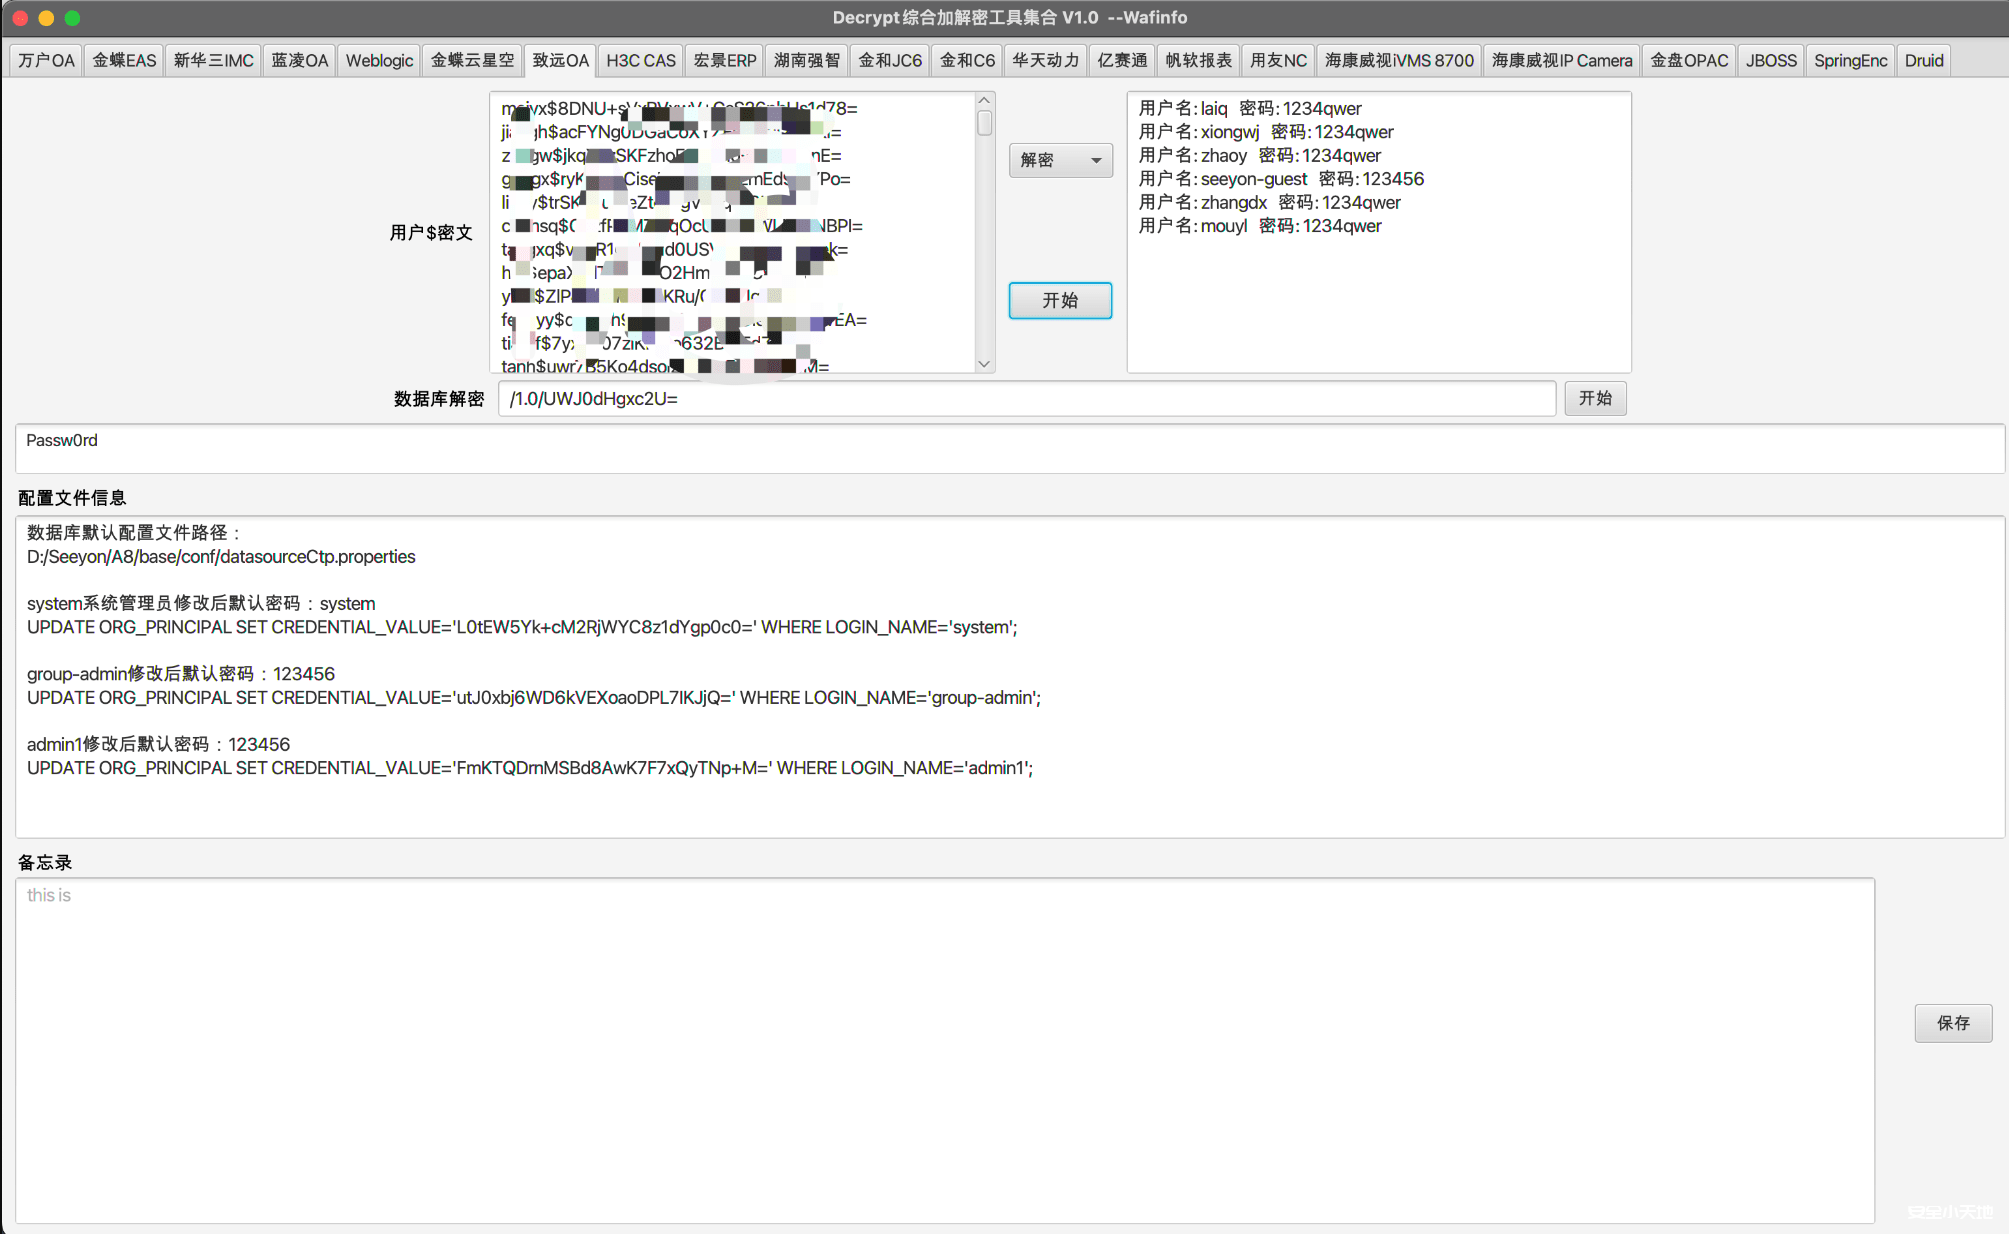
DecryptTools综合解密后渗透工具
项目介绍 因为在很多比赛如果算拿下靶标不仅需要获取服务器权限还需要登录网站后台这时候很多系统要么数据库连接字符串加密,要么登陆用户加密而这款工具就是为了解决问题。 加解密功能:该工具...
2024年4月27日 23:18CVE-2024-24565: CrateDB数据库任意文件读取漏洞
漏洞标题 CVE-2024-24565: CrateDB数据库任意文件读取漏洞 漏洞描述 CrateDB is a distributed SQL database that makes it simple to store and analyze massive amounts of data in real-time...
2024年2月17日 05:39CVE-2022-1007: WordPress Advanced Booking Calendar <1.7.1 - Cross-Site Scripting
漏洞标题 CVE-2022-1007: WordPress Advanced Booking Calendar <1.7.1 - Cross-Site Scripting 漏洞描述 WordPress Advanced Booking Calendar plugin before 1.7.1 contains a cross-site ...
2022年9月5日 08:13CVE-2022-1020: WordPress WooCommerce <3.1.2 - Arbitrary Function Call
漏洞标题 CVE-2022-1020: WordPress WooCommerce <3.1.2 - Arbitrary Function Call 漏洞描述 WordPress WooCommerce plugin before 3.1.2 does not have authorisation and CSRF checks in ...
2022年9月24日 23:01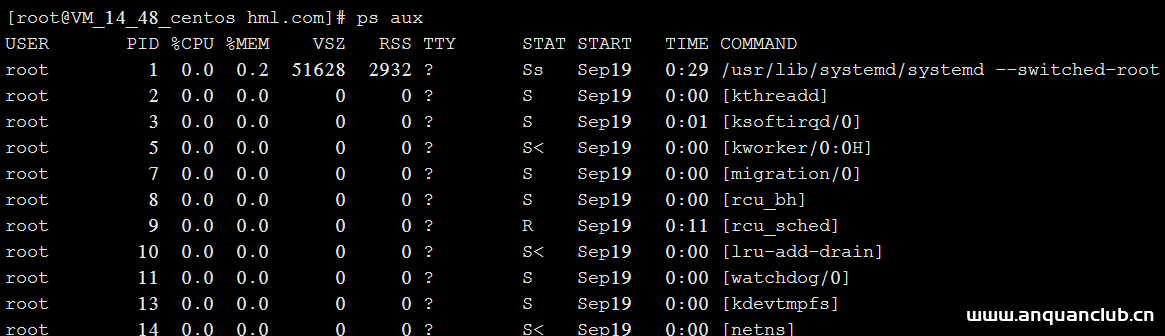
LINUX查看进程的4种方法(小结)_Linux
这篇文章主要介绍了LINUX查看进程的4种方法(小结),文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 进程是在 CPU 及...
2023年9月26日 21:12CVE-2019-10692: WordPress Google Maps <7.11.18 - SQL Injection
漏洞标题 CVE-2019-10692: WordPress Google Maps <7.11.18 - SQL Injection 漏洞描述 WordPress Google Maps plugin before 7.11.18 contains a SQL injection vulnerability. The plugin i...
2019年1月27日 05:46Apache RocketMQ CVE-2023-37582 远程代码执行漏洞
漏洞标题 Apache RocketMQ CVE-2023-37582 远程代码执行漏洞 漏洞描述 Apache RocketMQ CVE-2023-37582 远程 PoC代码 暂无
2023年6月17日 18:04CVE-2024-39887: Apache Superset < 4.0.2 - SQL Injection
漏洞标题 CVE-2024-39887: Apache Superset < 4.0.2 - SQL Injection 漏洞描述 An SQL Injection vulnerability in Apache Superset exists due to improper neutralization of special elem...
2024年10月20日 09:11(CVE-2024-32737) CyberPower PowerPanel Enterprise SQL注入漏洞 注入漏洞
漏洞标题 (CVE-2024-32737) CyberPower PowerPanel Enterprise SQL注入漏洞 注入漏洞 漏洞描述 (CVE-2024-32737) CyberPower PowerPanel Enterprise SQL注入漏洞 注入漏洞 PoC代码 暂无
2024年2月4日 11:54Apache Tomcat JK (mod_jk) 连接器-目录遍历(CVE-2018-11759)
漏洞标题 Apache Tomcat JK (mod_jk) 连接器-目录遍历(CVE-2018-11759) 漏洞描述 【漏洞描述】 Apache Tomcat JK(mod_jk) 【涉及版本】1.2.0,1.2.4 【漏洞描述】 由于Apache TomcatWeb服务器(...
2018年2月13日 11:11
【科普时间】短信轰炸的产生与如何防护
前言 为什么突然更新这么一篇老掉牙的文章呢? 原因那是相当简单,前两天的晚上,我正在那进行酣畅淋漓的峡谷大决斗,突然间,一大堆验证码犹如大江过境,直接淹没了我的视野,这事能忍? 当然...
2023年1月31日 20:03CVE-2021-46005: Sourcecodester Car Rental Management System 1.0 – Stored Cross-Site Scripting
漏洞标题 CVE-2021-46005: Sourcecodester Car Rental Management System 1.0 - Stored Cross-Site Scripting 漏洞描述 Sourcecodester Car Rental Management System 1.0 is vulnerable to cro...
2021年12月12日 00:57
锐捷 EG易网关 login.php 远程代码执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 锐捷 EG易网关 login.php 远程代码执行漏洞 锐捷网络是一家拥有包括交换机、路由器、软件、安全防火墙、无线产品、存储等全系列的网络...
2026年2月13日 12:53
2026年9月19日 11:45
2026年9月18日 11:46
2026年9月17日 18:46
2026年9月17日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月17日 18:19
2026年8月16日 20:18
2026年8月11日 13:39
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

