
最新发布第880页

CVE-2021-24239: WordPress Pie Register <3.7.0.1 - Cross-Site Scripting
漏洞标题 CVE-2021-24239: WordPress Pie Register <3.7.0.1 - Cross-Site Scripting 漏洞描述 WordPress Pie Register plugin before 3.7.0.1 is susceptible to cross-site scripting. The...
 2021年1月23日 12:53
CVE-2021-33044: Dahua IPC/VTH/VTO devices Authentication Bypass
漏洞标题 CVE-2021-33044: Dahua IPC/VTH/VTO devices Authentication Bypass 漏洞描述 The identity authentication bypass vulnerability found in some Dahua products during the login pro...
2021年7月29日 08:39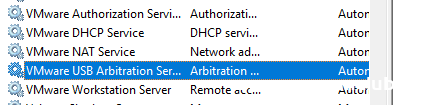
VMware虚拟机安装苹果Mac OS的超详细教程_VMware
这篇文章主要介绍了VMware虚拟机安装苹果Mac OS的超详细教程,本文通过图文并茂的形式给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 目录总结有时为了...
2023年3月8日 20:40CVE-2021-25065: Smash Balloon Social Post Feed < 4.1.1 - Authenticated Reflected Cross-Site Scripting
漏洞标题 CVE-2021-25065: Smash Balloon Social Post Feed < 4.1.1 - Authenticated Reflected Cross-Site Scripting 漏洞描述 The plugin was affected by a reflected XSS in custom-face...
2021年10月10日 08:34
【安卓渗透】JEB安卓动态调试(附安装教程及demo演示)
前言 随着网络安全技术的不断发展,现在只会web测试已经不能满足市场需求了,要想更好的发展,咱得什么都了解一点,然后再朝自己喜欢的方向仔细深入。 今天给大家带来安卓渗透基础教程,关于安...

 2026年2月21日 11:09
CVE-2021-24219: All Thrive Themes and Plugins – Unauthenticated Option Update
漏洞标题 CVE-2021-24219: All Thrive Themes and Plugins - Unauthenticated Option Update 漏洞描述 The Thrive Optimize WordPress plugin before 1.4.13.3, Thrive Comments WordPress plug...
2021年10月1日 21:56
SNMP4J服务端连接超时问题解决方案_服务器其它
这篇文章主要介绍了SNMP4J服务端连接超时问题解决方案,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友可以参考下 我们的网络管理中心作为管理中心,...
2023年4月3日 20:19CVE-2022-34047: WAVLINK WN530HG4 – Improper Access Control
漏洞标题 CVE-2022-34047: WAVLINK WN530HG4 - Improper Access Control 漏洞描述 WAVLINK WN530HG4 M30HG4.V5030.191116 is susceptible to improper access control. An attacker can obtain ...
2022年6月12日 02:27CVE-2023-27639: PrestaShop TshirteCommerce – Directory Traversal
漏洞标题 CVE-2023-27639: PrestaShop TshirteCommerce - Directory Traversal 漏洞描述 The Custom Product Designer (tshirtecommerce) module for PrestaShop allows HTTP requests to be fo...
2023年11月19日 02:13
微厦培训在线教育系统源码V2.1.5开源版支持点播直播录播+考试测试
微厦在线学习系统源码v2.1.5开源版,支持个性化定制,快速搭建部署线上教育独立品牌。多终端网校授课系统,支持网校搭建,企业内训,党建培训,学校,等各行各业都有在线培训在线考试的需求。学...
 2024年1月27日 15:56
CVE-2025-4008: MeteoBridge <= 6.1 - Remote Code Execution
漏洞标题 CVE-2025-4008: MeteoBridge <= 6.1 - Remote Code Execution 漏洞描述 The Meteobridge web interface let meteobridge administrator manage their weather station data collect...
2025年2月2日 06:54CVE-2025-4322: Motors <= 5.6.67 - Unauthenticated Privilege Escalation via Password Update/Account Takeover
漏洞标题 CVE-2025-4322: Motors <= 5.6.67 - Unauthenticated Privilege Escalation via Password Update/Account Takeover 漏洞描述 The Motors theme for WordPress is vulnerable to pri...
2025年12月29日 16:41ubuntu中编写shell脚本开机自动启动(推荐)_Linux
这篇文章主要介绍了ubuntu中编写shell脚本开机自动启动,本文给大家介绍的非常详细,具有一定的参考借鉴价值,需要的朋友可以参考下 编写脚本是为了不用手动去开启各种服务(也是为了偷懒哈哈) ...
2026年5月10日 11:45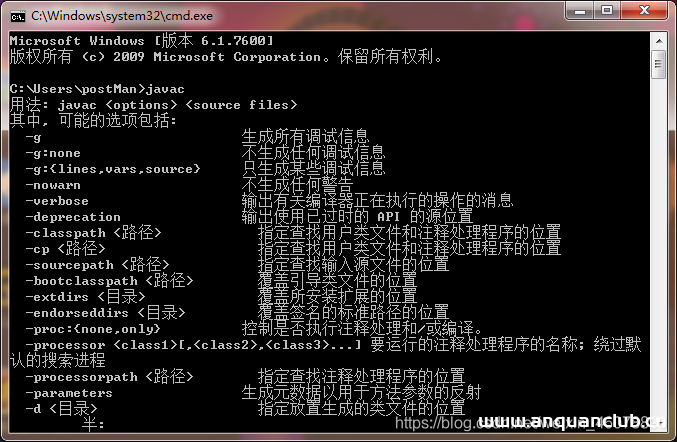
详解Tomcat双击startup.bat闪退的解决方法_Tomcat
这篇文章主要介绍了详解Tomcat双击startup.bat闪退的解决方法,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 作为...
2022年9月16日 22:20CVE-2019-20210: WordPress CTHthemes – Cross-Site Scripting
漏洞标题 CVE-2019-20210: WordPress CTHthemes - Cross-Site Scripting 漏洞描述 WordPress CTHthemes CityBook before 2.3.4, TownHub before 1.0.6, and EasyBook before 1.2.2 themes conta...
2019年5月31日 23:14CVE-2024-51228: TOTOLINK CX-A3002RU – Remote Code Execution
漏洞标题 CVE-2024-51228: TOTOLINK CX-A3002RU - Remote Code Execution 漏洞描述 An issue in TOTOLINK-CX-A3002RU V1.0.4-B20171106.1512 and TOTOLINK-CX-N150RT V2.1.6-B20171121.1002 and...
2024年4月9日 02:10
2026年10月19日 11:45
2026年10月18日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

