
最新发布第88页

CVE-2025-52488: DNN (DotNetNuke) – Unicode Path Normalization NTLM Hash Disclosure
漏洞标题 CVE-2025-52488: DNN (DotNetNuke) - Unicode Path Normalization NTLM Hash Disclosure 漏洞描述 DNN (formerly DotNetNuke) is an open-source web content management platform (CM...
 2025年4月24日 12:34
CVE-2024-6926: Viral Signup <= 2.1 - SQL Injection
漏洞标题 CVE-2024-6926: Viral Signup <= 2.1 - SQL Injection 漏洞描述 The Viral Signup limited opt-in with viral referral sharing plugin for WordPress is vulnerable to SQL Inject...
2024年2月6日 22:59CVE-2010-1657: Joomla! Component SmartSite 1.0.0 – Local File Inclusion
漏洞标题 CVE-2010-1657: Joomla! Component SmartSite 1.0.0 - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the SmartSite (com_smartsite) component 1.0.0 for J...
2010年4月29日 01:18CVE-2012-4242: WordPress Plugin MF Gig Calendar 0.9.2 – Cross-Site Scripting
漏洞标题 CVE-2012-4242: WordPress Plugin MF Gig Calendar 0.9.2 - Cross-Site Scripting 漏洞描述 A cross-site scripting vulnerability in the MF Gig Calendar plugin 0.9.2 for WordPres...
2012年6月25日 14:52CVE-2022-27927: Microfinance Management System 1.0 – SQL Injection
漏洞标题 CVE-2022-27927: Microfinance Management System 1.0 - SQL Injection 漏洞描述 Microfinance Management System 1.0 is susceptible to SQL Injection. PoC代码
2022年4月22日 07:41CVE-2022-31499: Nortek Linear eMerge E3-Series <0.32-08f - Remote Command Injection
漏洞标题 CVE-2022-31499: Nortek Linear eMerge E3-Series <0.32-08f - Remote Command Injection 漏洞描述 Nortek Linear eMerge E3-Series devices before 0.32-08f are susceptible to r...
2022年1月13日 12:43CVE-2023-5244: Microweber < V.2.0 - Cross-Site Scripting
漏洞标题 CVE-2023-5244: Microweber < V.2.0 - Cross-Site Scripting 漏洞描述 Reflected Cross-Site Scripting Vulnerability in types GET parameter on the /editor_tools/rte_image_edi...
2023年6月3日 20:25CVE-2018-10737: Nagios XI SQL Inject
漏洞标题 CVE-2018-10737: Nagios XI SQL Inject 漏洞描述 Nagios XI SQL Inject PoC代码
2018年2月26日 00:06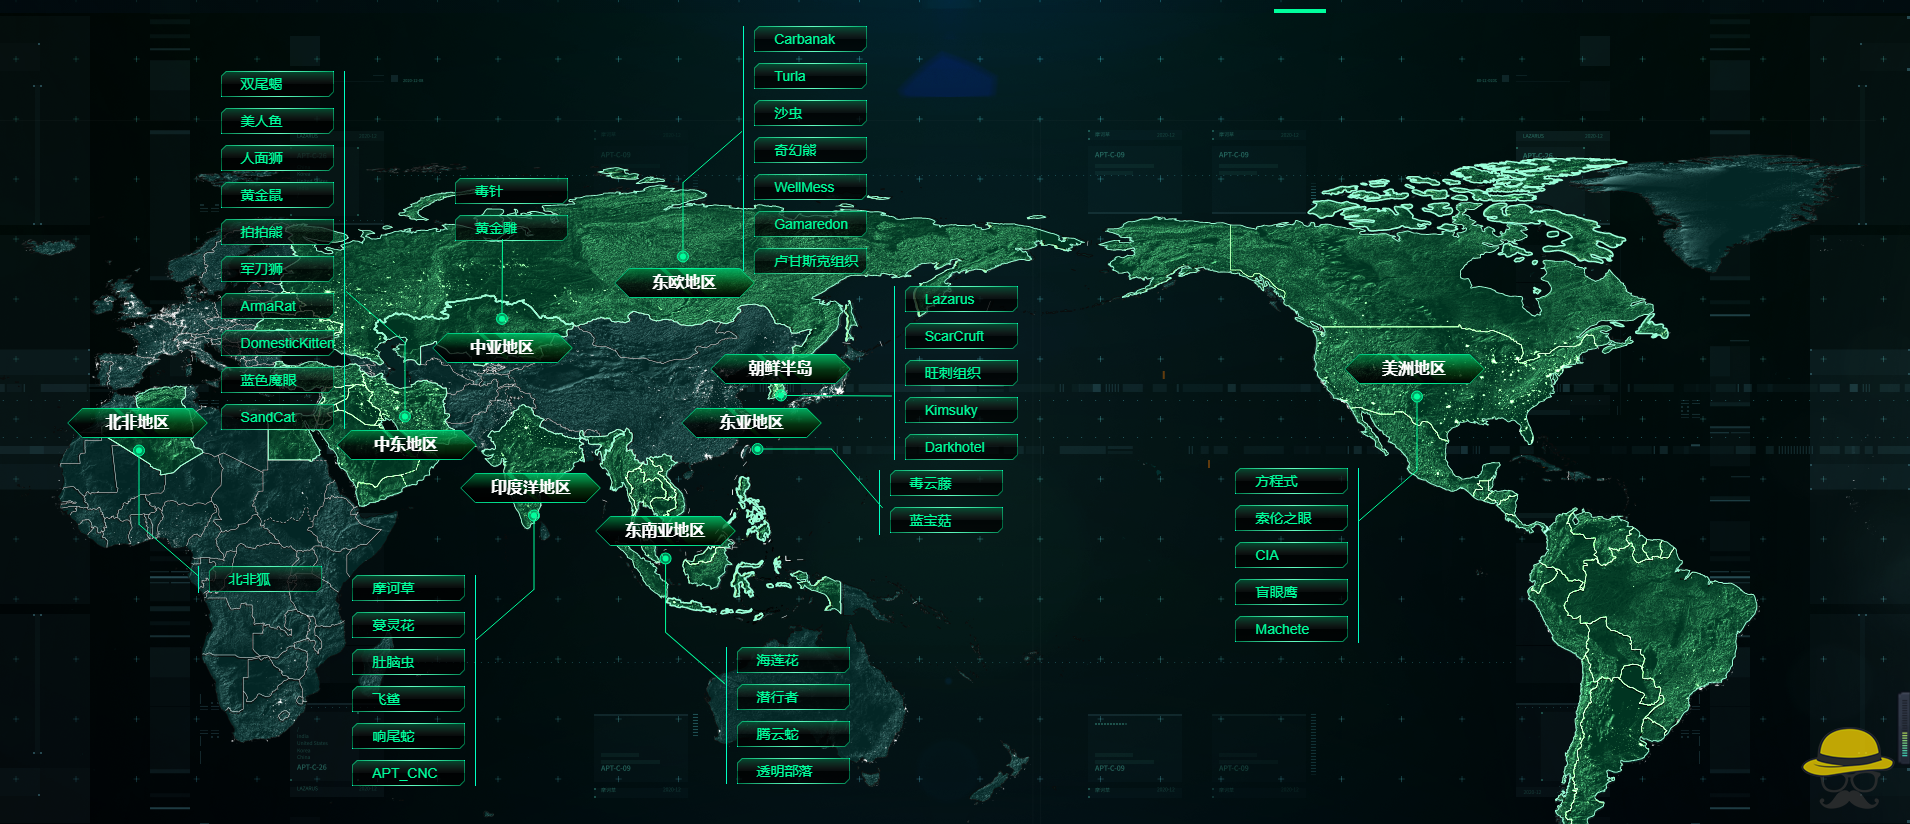
全球APT组织相关威胁情报
情报来源 360威胁情报中心 APT全景雷达 http://apt.360.net/ 安恒威胁情报中心 APT组织分布全景图 http://ti.dbappsecurity.com.cn/apt/map 相关APT组织信息 APT(Advanced Persisten...

 2023年12月2日 15:21
CirCarLifeScada停车场自动化管理系统values.xml-信息泄漏(CVE-2018-16670)
漏洞标题 CirCarLifeScada停车场自动化管理系统values.xml-信息泄漏(CVE-2018-16670) 漏洞描述 【漏洞对象】Circontrol CirCarLife Scada 【漏洞描述】 Circontrol CirCarLifeScada是西班牙Circ...
2018年12月28日 14:07CVE-2017-14622: WordPress 2kb Amazon Affiliates Store <2.1.1 - Cross-Site Scripting
漏洞标题 CVE-2017-14622: WordPress 2kb Amazon Affiliates Store <2.1.1 - Cross-Site Scripting 漏洞描述 WordPress 2kb Amazon Affiliates Store plugin before 2.1.1 contains multiple...
2017年7月3日 14:50(CVE-2025-27817) Apache Kafka Client任意文件读取和SSRF漏洞
漏洞标题 (CVE-2025-27817) Apache Kafka Client任意文件读取和SSRF漏洞 漏洞描述 (CVE-2025-27817) Apache Kafka Client任意文件读取和SSRF漏洞 PoC代码 暂无
2025年5月21日 13:35CVE-2025-2711: Yonyou UFIDA ERP-NC V5.0 – Cross-Site Scripting
漏洞标题 CVE-2025-2711: Yonyou UFIDA ERP-NC V5.0 - Cross-Site Scripting 漏洞描述 Yonyou UFIDA ERP-NC V5.0 is vulnerable to reflected cross-site scripting (XSS) via the langcode par...
2025年11月30日 18:28Apache Kylin API未授权访问漏洞(CVE-2020-13937)
漏洞标题 Apache Kylin API未授权访问漏洞(CVE-2020-13937) 漏洞描述 【漏洞对象】Apache Kylin 【涉及版本】Kylin 2.x.x,Kylin <= 3.1.0,Kylin 4.0.0-alpha【漏洞描述】Apache Kylin是一个...
2020年2月9日 07:05
Docker 实现容器端口绑定本地端口_docker
这篇文章主要介绍了Docker 实现容器端口绑定本地端口的操作,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 今天遇到启动镜像之后,通过HTTP请求的的方式访问不了的一个小问...
2022年7月19日 20:46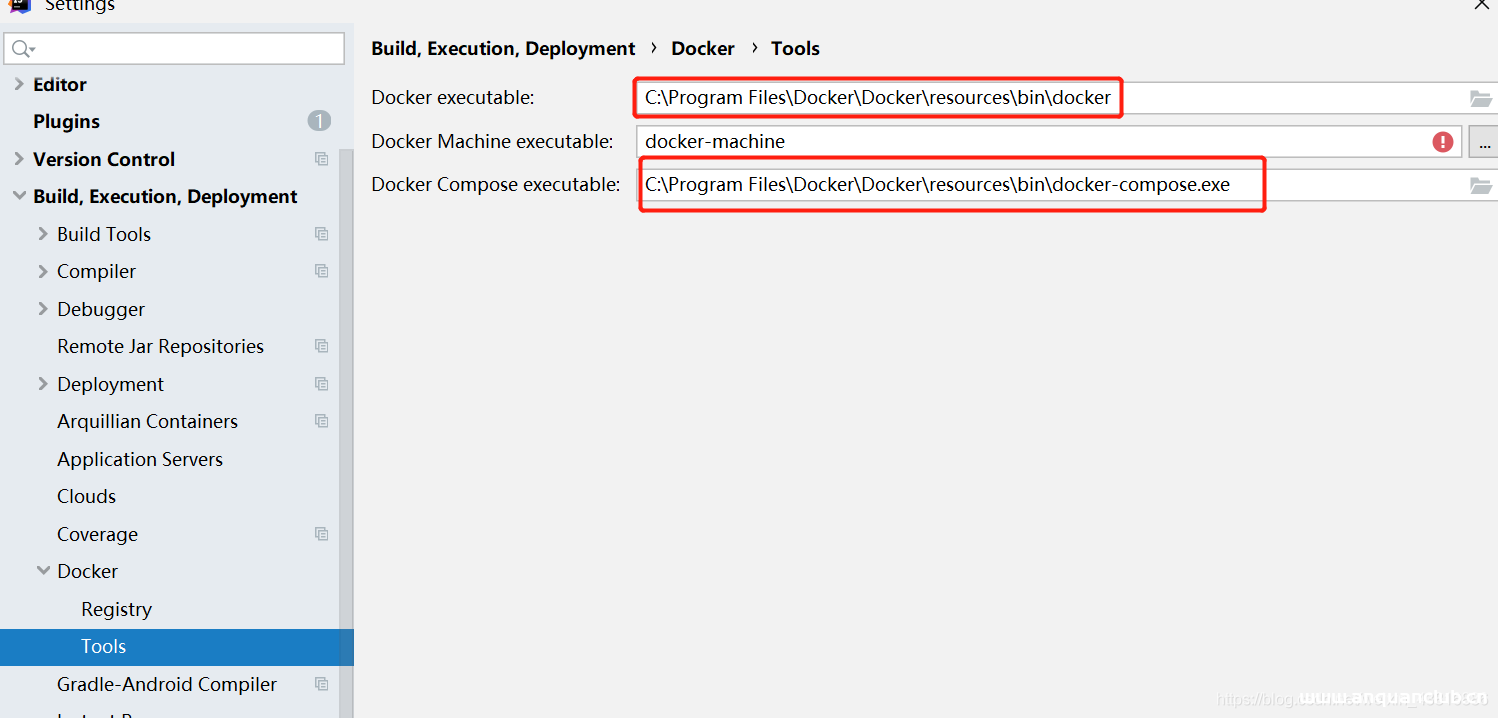
docker compose idea CreateProcess error=2 系统找不到指定的文件的问题_docker
这篇文章主要介绍了docker compose idea CreateProcess error=2 系统找不到指定的文件的问题及解决方法,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以...
2023年6月19日 20:10
2026年11月1日 11:45
2026年10月31日 11:45
2026年10月30日 11:45
2026年10月29日 11:46
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

