
最新发布第897页

CVE-2022-2488: Wavlink WN535K2/WN535K3 – OS Command Injection
漏洞标题 CVE-2022-2488: Wavlink WN535K2/WN535K3 - OS Command Injection 漏洞描述 Wavlink WN535K2 and WN535K3 routers are susceptible to OS command injection in /cgi-bin/touchlist_sy...
 2022年3月14日 08:06
CVE-2022-25148: WordPress Plugin WP Statistics <= 13.1.5 - SQL Injection
漏洞标题 CVE-2022-25148: WordPress Plugin WP Statistics <= 13.1.5 - SQL Injection 漏洞描述 The WP Statistics WordPress plugin is vulnerable to SQL Injection due to insufficient ...
2022年2月2日 07:23CVE-2021-30134: Php-mod/curl Library <2.3.2 - Cross-Site Scripting
漏洞标题 CVE-2021-30134: Php-mod/curl Library <2.3.2 - Cross-Site Scripting 漏洞描述 Php-mod/curl library before 2.3.2 contains a cross-site scripting vulnerability via the post...
2021年12月6日 14:43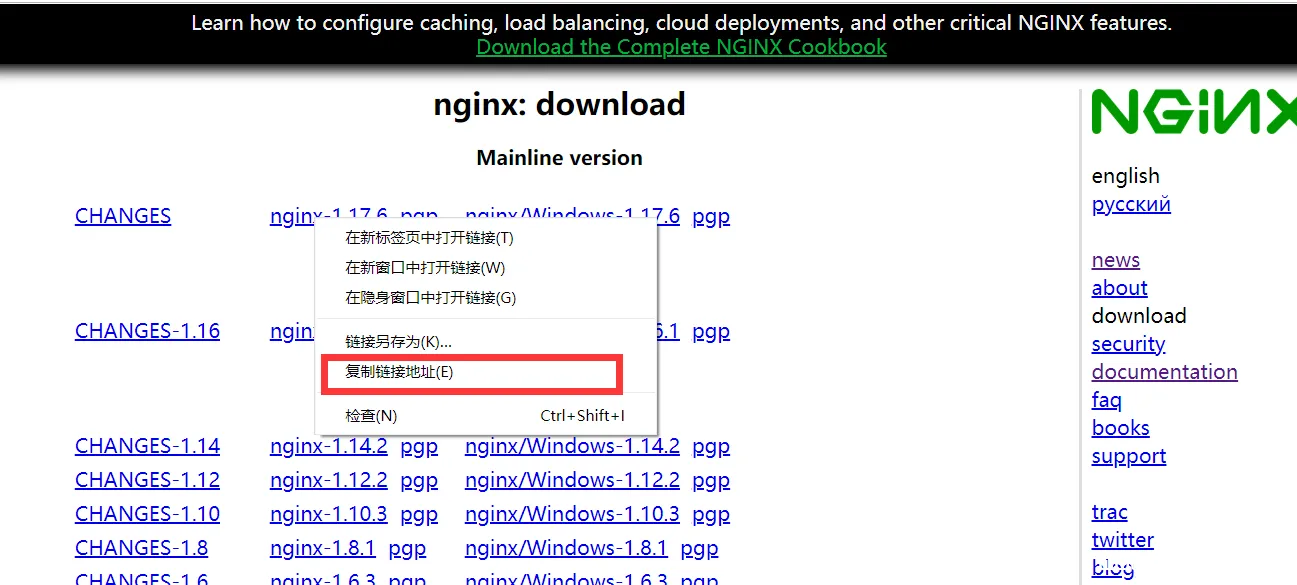
centos8 安装 nginx的详细教程(图文)_Linux
Nginx是一个web服务器也可以用来做负载均衡及反向代理使用,目前使用最多的就是负载均衡,这篇文章主要介绍了centos8 安装 nginx ,需要的朋友可以参考下 Nginx发音为“ engine x”,是一种开源...
2026年6月14日 11:45CVE-2020-15920: Mida eFramework <=2.9.0 - Remote Command Execution
漏洞标题 CVE-2020-15920: Mida eFramework <=2.9.0 - Remote Command Execution 漏洞描述 Mida eFramework through 2.9.0 allows an attacker to achieve remote code execution with admin...
2020年12月8日 01:14CVE-2022-28365: Reprise License Manager 14.2 – Information Disclosure
漏洞标题 CVE-2022-28365: Reprise License Manager 14.2 - Information Disclosure 漏洞描述 Reprise License Manager 14.2 is susceptible to information disclosure via a GET request to /...
2022年8月24日 17:57CVE-2019-2579: Oracle Fusion Middleware WebCenter Sites 12.2.1.3.0 – SQL Injection
漏洞标题 CVE-2019-2579: Oracle Fusion Middleware WebCenter Sites 12.2.1.3.0 - SQL Injection 漏洞描述 The Oracle WebCenter Sites component of Oracle Fusion Middleware 12.2.1.3.0 is ...
2019年2月2日 23:35Atlassian Confluence OGNL注入漏洞(CVE-2022-26134)
漏洞标题 Atlassian Confluence OGNL注入漏洞(CVE-2022-26134) 漏洞描述 Atlassian Confluence OGNL注入漏洞(CVE-2022-26134) PoC代码 暂无
2022年2月25日 09:48CVE-2018-5316: WordPress SagePay Server Gateway for WooCommerce <1.0.9 - Cross-Site Scripting
漏洞标题 CVE-2018-5316: WordPress SagePay Server Gateway for WooCommerce <1.0.9 - Cross-Site Scripting 漏洞描述 WordPress SagePay Server Gateway for WooCommerce before 1.0.9 is ...
2018年1月14日 03:19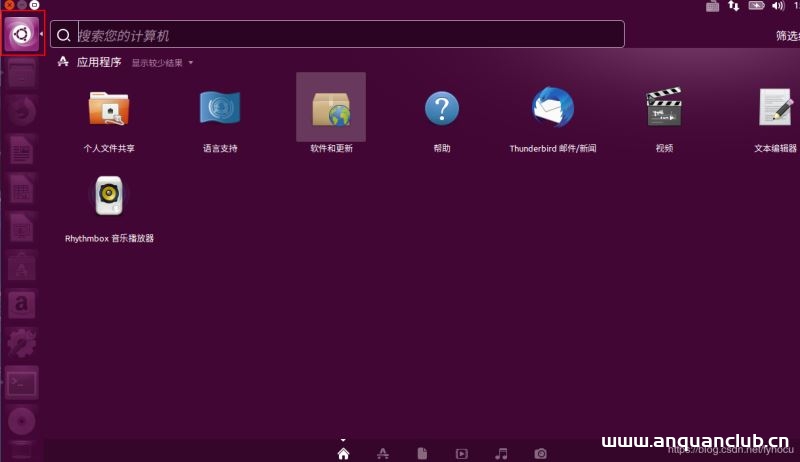
vitrualBox+ubuntu16.04安装python3.6最新教程及详细步骤_VirtualBox
这篇文章主要介绍了vitrualBox+ubuntu16.04安装python3.6最新教程,本文给大家介绍的非常详细,具有一定的参考借鉴价值,需要的朋友可以参考下 因为这两天在学习深度学习需要用到ubuntu+python3....
2024年6月19日 20:41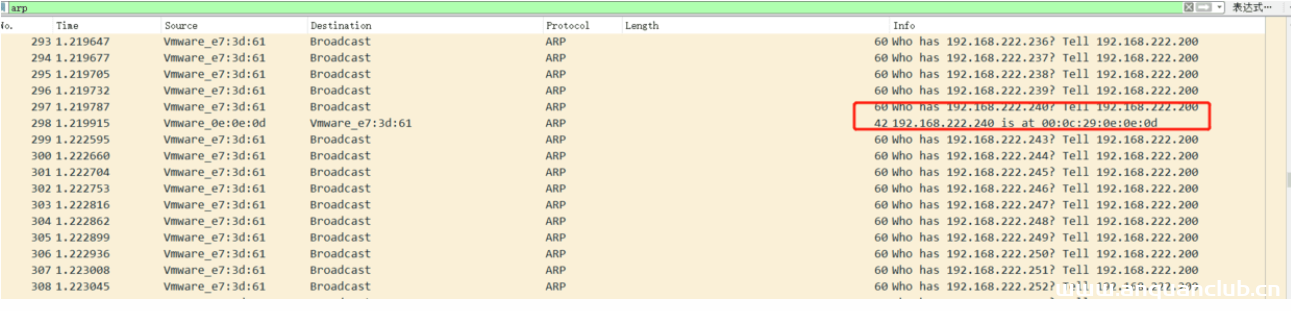
一文教你怎么搞定流量包(一)
0x01 前言 总结了上一年的内容,整理资料的时候有个去年比较特殊的一场CTF,刚刚好一个流量包,很有意思的一个题目,拿出来跟大家分享一下,,,大佬请绕过,师傅们请多多关照,烦请留个赞或者...
2022年3月10日 23:30
bugbounty技巧聚合20210924
漏洞报告 【$250】通过包含多个 unicode 字符(0x0e 和 0x0f)的消息对 Android 的 LINE 客户端进行 DoS http://hackerone.com/reports/1058383 【$500】MacOS 版本的 Facebook Messenger 包含...
2022年3月10日 23:39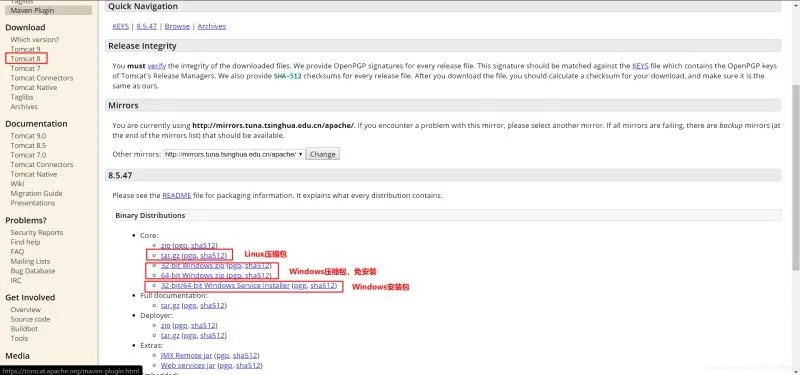
在Win10上安装Tomcat服务器及配置环境变量的详细教程(图文)_Tomcat
Tomcat 服务器是一个免费的开放源代码的 Web 应用服务器,属于轻量级应用服务器,本文主要讲述Windows环境Tomcat服务器安装与环境变量配置,感兴趣的朋友跟随小编一起看看吧 目录下载安装JDK下...
2026年6月11日 11:45CVE-2018-11231: Opencart Divido – Sql Injection
漏洞标题 CVE-2018-11231: Opencart Divido - Sql Injection 漏洞描述 OpenCart Divido plugin is susceptible to SQL injection PoC代码
2018年4月20日 11:40Apache Struts2(S2-012)远程代码执行漏洞(CVE-2013-1965)
漏洞标题 Apache Struts2(S2-012)远程代码执行漏洞(CVE-2013-1965) 漏洞描述 S2-012中,包含特制请求参数的请求可用于将任意 OGNL代码注入属性,然后用作重定向地址的请求参数,这将导致进一步...
2013年9月22日 23:47
如何在mac上用docker对Oracle进行部署使用_docker
这篇文章主要介绍了如何在mac上用docker对Oracle进行部署使用,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 如何在mac上用docker对Oracle进行部...
2022年8月30日 21:29
2026年9月17日 11:45
2026年9月16日 11:45
2026年9月15日 11:45
2026年9月14日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月2日 09:46
2026年8月16日 20:18
2026年8月11日 13:39
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

