
最新发布第907页

CVE-2023-23488: WordPress Paid Memberships Pro <2.9.8 - Blind SQL Injection
漏洞标题 CVE-2023-23488: WordPress Paid Memberships Pro <2.9.8 - Blind SQL Injection 漏洞描述 WordPress Paid Memberships Pro plugin before 2.9.8 contains a blind SQL injection v...
 2023年7月5日 06:13
CVE-2018-10735: Nagios XI commandline.php SQL Inject
漏洞标题 CVE-2018-10735: Nagios XI commandline.php SQL Inject 漏洞描述 Nagios XI commandline.php SQL Inject PoC代码
2018年3月28日 21:28CVE-2016-5649: NETGEAR DGN2200 / DGND3700 – Admin Password Disclosure
漏洞标题 CVE-2016-5649: NETGEAR DGN2200 / DGND3700 - Admin Password Disclosure 漏洞描述 NETGEAR DGN2200 / DGND3700 is susceptible to a vulnerability within the page 'BSW_cxtto...
2016年6月12日 01:48CVE-2021-24991: WooCommerce PDF Invoices & Packing Slips WordPress Plugin < 2.10.5 - Cross-Site Scripting
漏洞标题 CVE-2021-24991: WooCommerce PDF Invoices & Packing Slips WordPress Plugin < 2.10.5 - Cross-Site Scripting 漏洞描述 The Wordpress plugin WooCommerce PDF Invoices &am...
2021年10月13日 20:09CVE-2022-29298: SolarView Compact 6.00 – Local File Inclusion
漏洞标题 CVE-2022-29298: SolarView Compact 6.00 - Local File Inclusion 漏洞描述 SolarView Compact 6.00 is vulnerable to local file inclusion which could allow attackers to access s...
2022年7月3日 16:56CVE-2021-24295: Spam protection, AntiSpam, FireWall by CleanTalk < 5.153.4 - Unauthenticated Blind SQL Injection
漏洞标题 CVE-2021-24295: Spam protection, AntiSpam, FireWall by CleanTalk < 5.153.4 - Unauthenticated Blind SQL Injection 漏洞描述 It was possible to exploit an Unauthenticated ...
2021年3月10日 02:25CVE-2022-31101: Prestashop Blockwishlist 2.1.0 SQL Injection
漏洞标题 CVE-2022-31101: Prestashop Blockwishlist 2.1.0 SQL Injection 漏洞描述 Prestashop Blockwishlist module version 2.1.0 suffers from a remote authenticated SQL injection vulne...
2022年4月11日 02:54CVE-2021-24387: WordPress Pro Real Estate 7 Theme <3.1.1 - Cross-Site Scripting
漏洞标题 CVE-2021-24387: WordPress Pro Real Estate 7 Theme <3.1.1 - Cross-Site Scripting 漏洞描述 WordPress Pro Real Estate 7 theme before 3.1.1 contains a reflected cross-site ...
2021年7月18日 15:23CVE-2021-24286: WordPress Plugin Redirect 404 to Parent 1.3.0 – Cross-Site Scripting
漏洞标题 CVE-2021-24286: WordPress Plugin Redirect 404 to Parent 1.3.0 - Cross-Site Scripting 漏洞描述 The settings page of the plugin did not properly sanitise the tab parameter b...
2021年9月1日 11:55CVE-2021-37216: QSAN Storage Manager <3.3.3 - Cross-Site Scripting
漏洞标题 CVE-2021-37216: QSAN Storage Manager <3.3.3 - Cross-Site Scripting 漏洞描述 QSAN Storage Manager before 3.3.3 contains a reflected cross-site scripting vulnerability. H...
2021年6月20日 19:56CVE-2021-21985: VMware vSphere Client (HTML5) – Remote Code Execution
漏洞标题 CVE-2021-21985: VMware vSphere Client (HTML5) - Remote Code Execution 漏洞描述 The vSphere Client (HTML5) contains a remote code execution vulnerability due to lack of inp...
2021年2月21日 22:36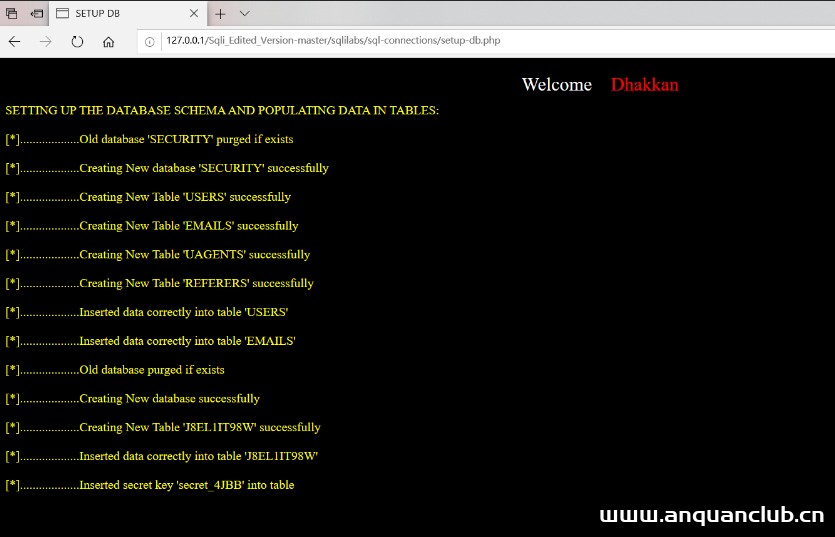
最新版Phpstudy安装sql注入平台(sqli-labs)错误解决方法
网上安装sqli-labs位置及修改的教程有一大堆,但是进入到了浏览器页面,点击Setup/reset Database for labs选项就会报错,虽然网上提供了关于phpstudy 5.x版本和7.x版本的修改办法,但是仍会出...

 2022年3月21日 11:54
Apache Struts2-输入验证漏洞(S2-057)(CVE-2018-11776)
漏洞标题 Apache Struts2-输入验证漏洞(S2-057)(CVE-2018-11776) 漏洞描述 【漏洞对象】Apache Struts 2 【涉及版本】2.3-2.3.34,2.5-2.5.16 【漏洞描述】软件存在输入验证漏洞,远程攻击者可...
2018年5月13日 22:42
博华网龙安全设备 cmd.php 远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 博华网龙安全设备 cmd.php 远程命令执行漏洞 中科博华是一家集科研、产品开发、技术服务、系统集成为一体的高科技企业,是国家商用密码...
2026年2月13日 12:53CVE-2022-1952: WordPress eaSYNC Booking <1.1.16 - Arbitrary File Upload
漏洞标题 CVE-2022-1952: WordPress eaSYNC Booking <1.1.16 - Arbitrary File Upload 漏洞描述 WordPress eaSync Booking plugin bundle for hotel, restaurant and car rental before 1.1....
2022年1月7日 03:38
银狐木马应急响应实录:发现、取证与分析
文章来源:银狐木马应急响应实录:发现、取证与分析-先知社区 前言 内部交换机有异常解析恶意域名www.sjdxb120.com,dns解析得到ip192.238.192.11,情报中心标记为银狐,记一次对银狐木马的应急...
2026年3月16日 15:37
2026年11月5日 11:45
2026年11月4日 11:45
2026年11月3日 11:46
2026年11月2日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

