
最新发布第939页
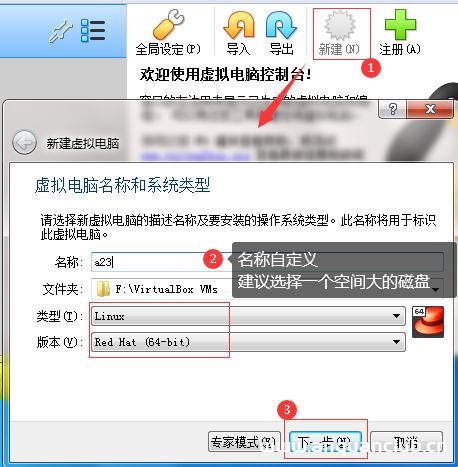
VirtualBox安装CentOS7虚拟机以及增强工具(图文)_VirtualBox
这篇文章主要介绍了VirtualBox安装CentOS7虚拟机以及增强工具,小编觉得挺不错的,现在分享给大家,也给大家做个参考。一起跟随小编过来看看吧 本机电脑系统为:win7 本文以图片为主,含有大量...
 2024年3月30日 21:04

详解docker pull 下来的镜像都存到了哪里_docker
这篇文章主要介绍了详解docker pull 下来的镜像都存到了哪里,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 docke...
2023年3月5日 20:45
CVE-2010-4282: phpShowtime 2.0 – Directory Traversal
漏洞标题 CVE-2010-4282: phpShowtime 2.0 - Directory Traversal 漏洞描述 Multiple directory traversal vulnerabilities in Pandora FMS before 3.1.1 allow remote attackers to include an...
2010年6月20日 12:37CVE-2023-49103: OwnCloud – Phpinfo Configuration
漏洞标题 CVE-2023-49103: OwnCloud - Phpinfo Configuration 漏洞描述 An issue was discovered in ownCloud owncloud/graphapi 0.2.x before 0.2.1 and 0.3.x before 0.3.1. The graphapi app...
2023年6月24日 04:45CVE-2010-0219: Apache Axis2 Default Login
漏洞标题 CVE-2010-0219: Apache Axis2 Default Login 漏洞描述 Apache Axis2, as used in dswsbobje.war in SAP BusinessObjects Enterprise XI 3.2, CA ARCserve D2D r15, and other products...
2010年9月1日 23:04CVE-2023-34993: Fortinet FortiWLM Unauthenticated Command Injection Vulnerability
漏洞标题 CVE-2023-34993: Fortinet FortiWLM Unauthenticated Command Injection Vulnerability 漏洞描述 A improper neutralization of special elements used in an os command ('os co...
2023年12月17日 05:44CVE-2020-3952: VMware vCenter Server LDAP Broken Access Control
漏洞标题 CVE-2020-3952: VMware vCenter Server LDAP Broken Access Control 漏洞描述 Under certain conditions, vmdir that ships with VMware vCenter Server, as part of an embedded or e...
2020年2月15日 21:35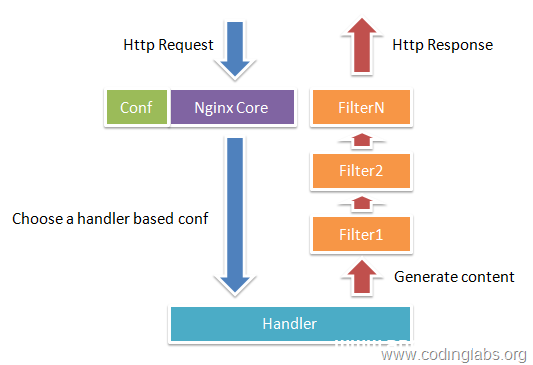
详解Nginx 工作原理_nginx
这篇文章主要介绍了Nginx 工作原理,帮助大家更好的理解和学习nginx,感兴趣的朋友可以了解下 Nginx工作原理 Nginx由内核和模块组成。 Nginx本身做的工作实际很少,当它接到一个HTTP请求时,它...
2023年4月20日 20:40CVE-2024-0692: SolarWinds Security Event Manager – Unauthenticated RCE
漏洞标题 CVE-2024-0692: SolarWinds Security Event Manager - Unauthenticated RCE 漏洞描述 The SolarWinds Security Event Manager was susceptible to Remote Code Execution Vulnerabilit...
2024年10月17日 09:16CVE-2018-13379: Fortinet FortiOS – Credentials Disclosure
漏洞标题 CVE-2018-13379: Fortinet FortiOS - Credentials Disclosure 漏洞描述 Fortinet FortiOS 6.0.0 to 6.0.4, 5.6.3 to 5.6.7 and 5.4.6 to 5.4.12 and FortiProxy 2.0.0, 1.2.0 to 1.2.8...
2018年5月20日 04:04CVE-2024-13726: Themes Coder Ecommerce <= 1.3.4 - SQL Injection
漏洞标题 CVE-2024-13726: Themes Coder Ecommerce <= 1.3.4 - SQL Injection 漏洞描述 The Themes Coder Ecommerce WordPress plugin through 1.3.4 does not properly sanitise and escape...
2024年9月5日 09:20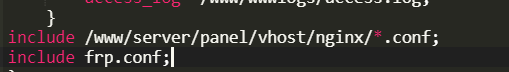
nginx解决多个端口映射80的配置
注意:俩个server服务要相对独立,这样就可以同时将服务1和服务2的端口映射到80端口了 server { listen 80; server_name xx.cn; #域名1 location / { proxy_pass http://x.x.x.x:9001; #域名1需...

 2022年5月14日 21:09

bugbounty技巧聚合20210811
漏洞报告 HackerOne #1256371 PII data Leakage through hackerone reports #1145563 Tab nabbing in Hackerone inbox. Basecamp #1288898 Password reset link not expiring after changing pa...
2022年4月1日 18:36CVE-2024-5057: WordPress Easy Digital Downloads <= 3.2.12 - SQL Injection
漏洞标题 CVE-2024-5057: WordPress Easy Digital Downloads <= 3.2.12 - SQL Injection 漏洞描述 Improper Neutralization of Special Elements used in an SQL Command ('SQL Injecti...
2024年12月28日 23:15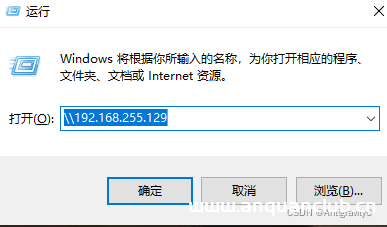
linux系统文件共享samba配置教程_Linux
目录卸载及安装 samba新建共享路径及权限设置编辑samba 配置文件重启samba服务windows 打开共享文件夹卸载及安装 samba sudo apt-get purge samba samba-* sudo apt-get update sudo apt-get in...
2022年6月15日 08:45python 虚拟环境安装与卸载方法及遇到问题_Linux
这篇文章主要介绍了python 虚拟环境安装与卸载方法及遇到问题,本文给大家介绍的非常详细,具有一定的参考借鉴价值,需要的朋友可以参考下 Ubuntu16.04 安装 卸载 pip 实验环境 Ubuntu16.04;VMw...
2026年3月1日 15:46
2026年10月15日 11:45
2026年10月14日 11:45
2026年10月13日 11:45
2026年10月12日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

