
最新发布第947页

CVE-2021-20167: Netgear RAX43 1.0.3.96 – Command Injection/Authentication Bypass Buffer Overrun
漏洞标题 CVE-2021-20167: Netgear RAX43 1.0.3.96 - Command Injection/Authentication Bypass Buffer Overrun 漏洞描述 Netgear RAX43 version 1.0.3.96 contains a command injection and au...
 2021年10月26日 19:26
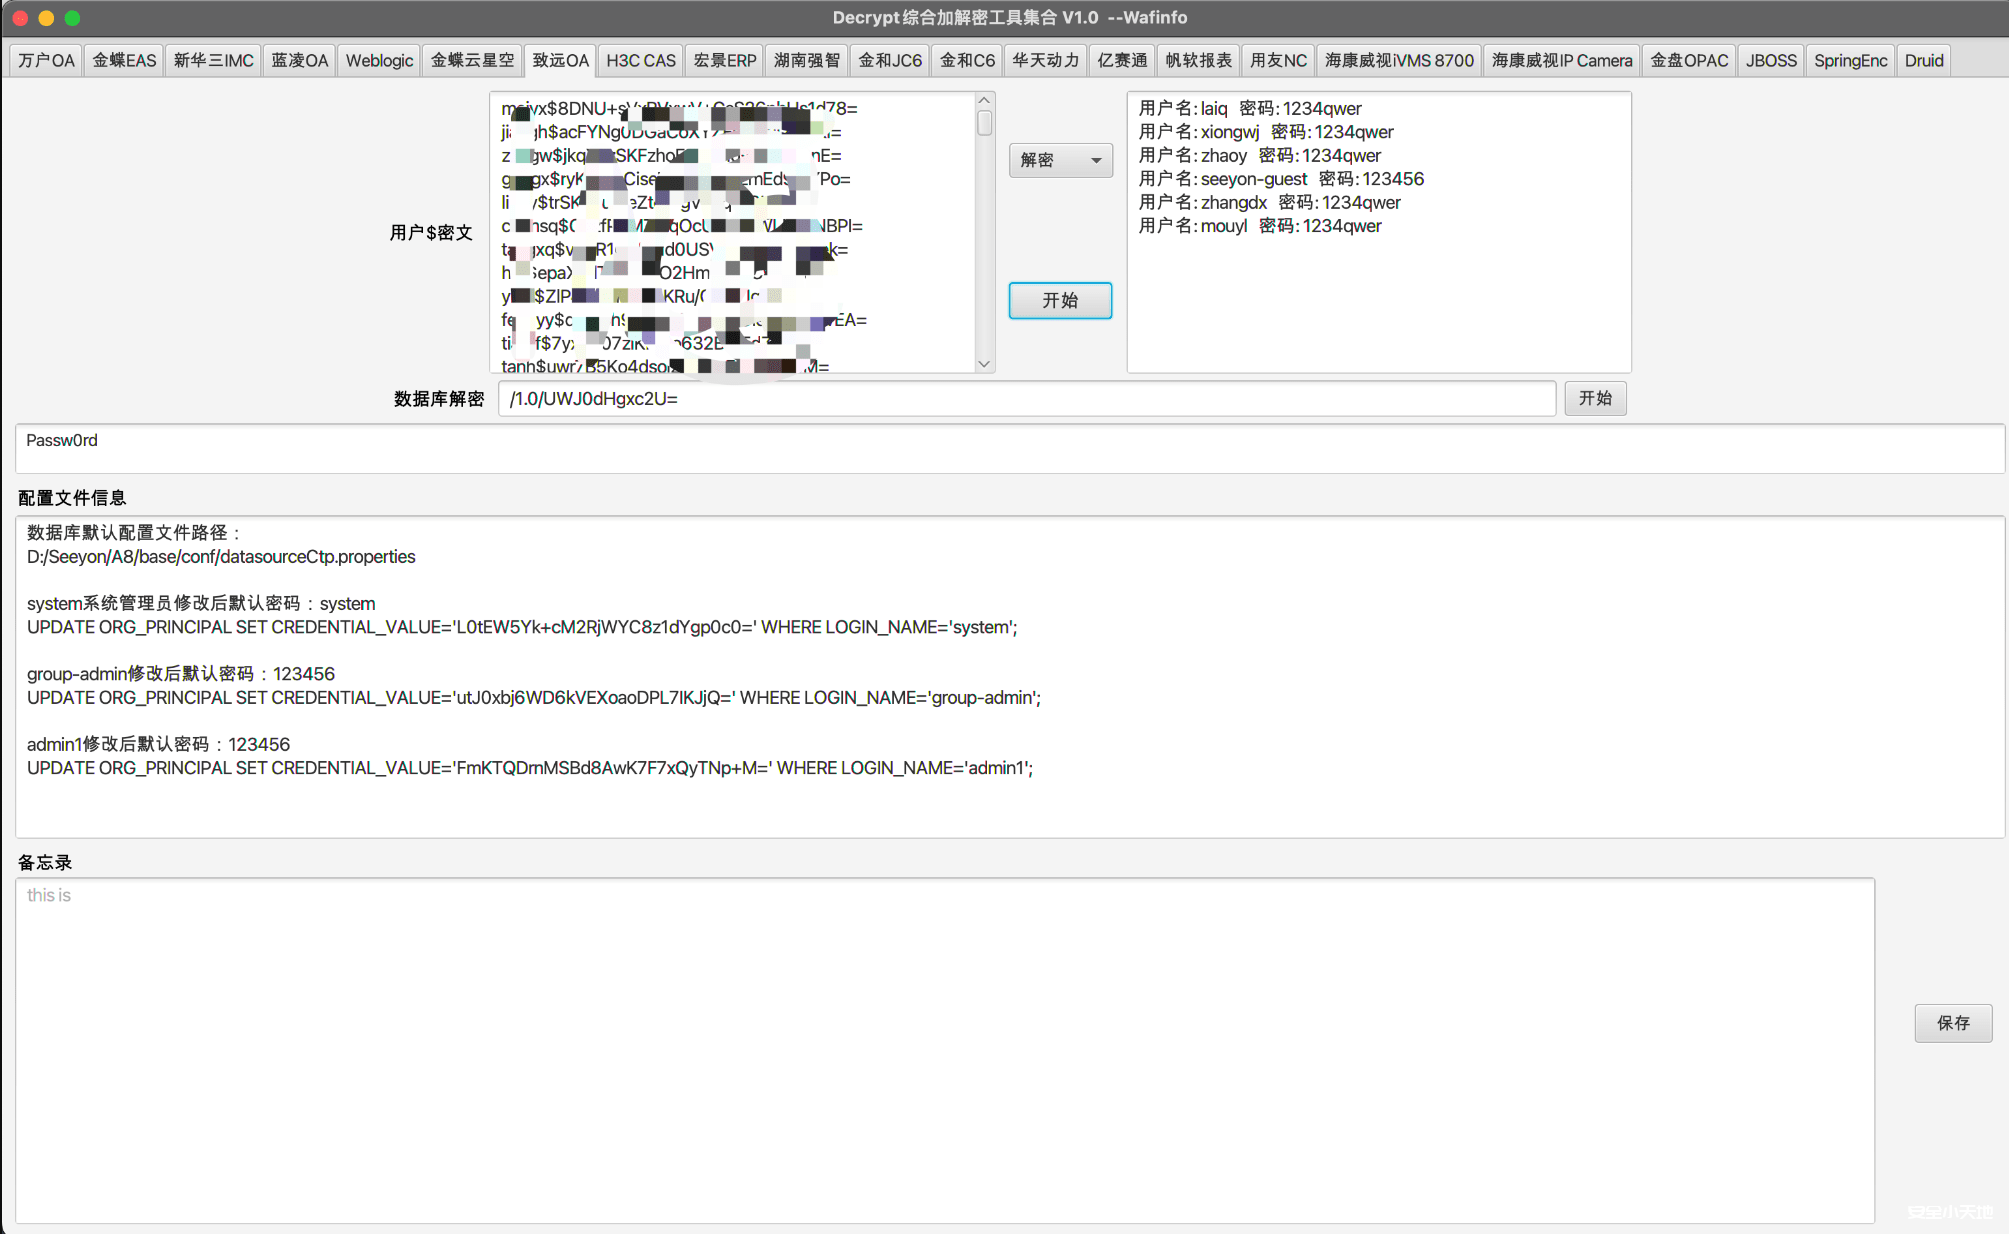
DecryptTools综合解密后渗透工具
项目介绍 因为在很多比赛如果算拿下靶标不仅需要获取服务器权限还需要登录网站后台这时候很多系统要么数据库连接字符串加密,要么登陆用户加密而这款工具就是为了解决问题。 加解密功能:该工具...

 2024年4月27日 23:18
【网安面试】应急响应
应急响应是什么 随着信息化的高速发展,全球每年发生的网络安全事件不计其数,组织面临的安全威胁也逐年递增,当客户系统遭受病毒传播、网络攻击、黑客入侵,这类安全事件从而导致企业声誉受损...
2023年5月7日 20:53CVE-2022-2168: WordPress Download Manager < 3.2.44 - Authenticated Cross-Site Scripting
漏洞标题 CVE-2022-2168: WordPress Download Manager < 3.2.44 - Authenticated Cross-Site Scripting 漏洞描述 The WordPress Download Manager plugin before version 3.2.44 does not pr...
2022年4月3日 09:15CVE-2008-7269: UC Gateway Investment SiteEngine v5.0 – Open Redirect
漏洞标题 CVE-2008-7269: UC Gateway Investment SiteEngine v5.0 - Open Redirect 漏洞描述 Open redirect vulnerability in api.php in SiteEngine 5.x allows user-assisted remote attacker...
2008年3月23日 01:49
Nginx Linux安装部署详细教程_nginx
这篇文章主要介绍了Nginx Linux安装部署详细教程,本文通过图文实例代码相结合给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 一、Nginx简介 Nginx是一...
2023年11月9日 20:04CVE-2015-2068: Magento Server Mass Importer – Cross-Site Scripting
漏洞标题 CVE-2015-2068: Magento Server Mass Importer - Cross-Site Scripting 漏洞描述 Magento Server Mass Importer plugin contains multiple cross-site scripting vulnerabilities whic...
2015年6月7日 00:04CVE-2024-3742: Electrolink FM/DAB/TV Transmitter (controlloLogin.js) – Credentials Disclosure
漏洞标题 CVE-2024-3742: Electrolink FM/DAB/TV Transmitter (controlloLogin.js) - Credentials Disclosure 漏洞描述 Electrolink transmitters store credentials in clear-text. Use of the...
2024年1月10日 23:09
Centos8搭建配置nis域服务详细步骤_Linux
目录NIS 简介网络环境:1.环境准备(两个节点都要)2.nis主服务器配置3.nis客户端设置 NIS 简介 NIS,英文的全称是network information service,也叫yellow pages。在Linux中,NIS是一个基于RPC...
2022年6月15日 08:45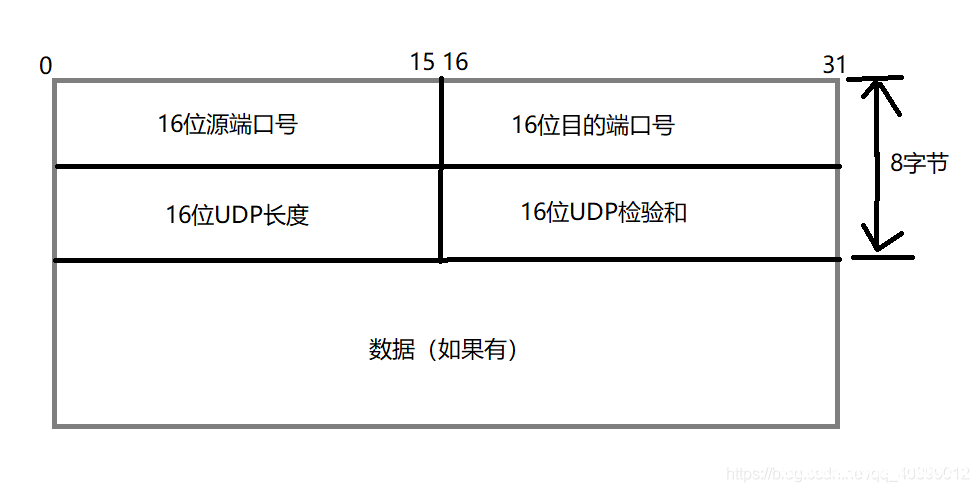
linux对于UDP的学习_Linux
本文将学习linux对于UDP的学习,UDP(用户数据报协议)没有连接的,是面向数据报的,是不可靠,点进来的小伙伴一起来学习吧 目录一、UDP、linux基础介绍二、对于各函数使用1、对于socket函数的...
2022年6月17日 10:00CVE-2018-11784: Apache Tomcat – Open Redirect
漏洞标题 CVE-2018-11784: Apache Tomcat - Open Redirect 漏洞描述 Apache Tomcat versions prior to 9.0.12, 8.5.34, and 7.0.91 are prone to an open-redirection vulnerability because it...
2018年3月17日 17:02CVE-2021-24495: WordPress Marmoset Viewer <1.9.3 - Cross-Site Scripting
漏洞标题 CVE-2021-24495: Wordpress Marmoset Viewer <1.9.3 - Cross-Site Scripting 漏洞描述 WordPress Marmoset Viewer plugin before 1.9.3 contains a cross-site scripting vulnerabi...
2021年7月9日 16:34CVE-2009-2015: Joomla! MooFAQ 1.0 – Local File Inclusion
漏洞标题 CVE-2009-2015: Joomla! MooFAQ 1.0 - Local File Inclusion 漏洞描述 Joomla! Ideal MooFAQ 1.0 via com_moofaq allows remote attackers to read arbitrary files via a .. (dot dot...
2009年7月23日 20:43CVE-2023-3722: Avaya Aura Device Services – OS Command Injection
漏洞标题 CVE-2023-3722: Avaya Aura Device Services - OS Command Injection 漏洞描述 An OS command injection vulnerability was found in the Avaya Aura Device Services Web application...
2023年9月12日 05:25CVE-2024-4956: Sonatype Nexus Repository Manager 3 – Local File Inclusion
漏洞标题 CVE-2024-4956: Sonatype Nexus Repository Manager 3 - Local File Inclusion 漏洞描述 Path Traversal in Sonatype Nexus Repository 3 allows an unauthenticated attacker to read...
2024年10月25日 03:49CVE-2019-8943: WordPress Core 5.0.0 – Crop-image Shell Upload
漏洞标题 CVE-2019-8943: WordPress Core 5.0.0 - Crop-image Shell Upload 漏洞描述 WordPress through 5.0.3 allows Path Traversal in wp_crop_image(). An attacker (who has privileges to...
2019年1月8日 20:21
2026年10月12日 11:45
2026年10月11日 11:45
2026年10月10日 11:45
2026年10月9日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

