
最新发布第959页

CVE-2022-25084: TOTOLink T6 V5.9c.4085_B20190428 Command Injection
漏洞标题 CVE-2022-25084: TOTOLink T6 V5.9c.4085_B20190428 Command Injection 漏洞描述 TOTOLink 多个设备 download.cgi文件存在远程命令执行漏洞,攻击者通过构造特殊的请求可以获取服务器...
 2022年3月27日 05:41
CVE-2015-7245: D-Link DVG-N5402SP – Local File Inclusion
漏洞标题 CVE-2015-7245: D-Link DVG-N5402SP - Local File Inclusion 漏洞描述 D-Link DVG-N5402SP is susceptible to local file inclusion in products with firmware W1000CN-00, W1000CN-0...
2015年10月1日 19:26CVE-2019-7256: eMerge E3 1.00-06 – Remote Code Execution
漏洞标题 CVE-2019-7256: eMerge E3 1.00-06 - Remote Code Execution 漏洞描述 Linear eMerge E3-Series devices are susceptible to remote code execution vulnerabilities. PoC代码
2019年3月5日 06:43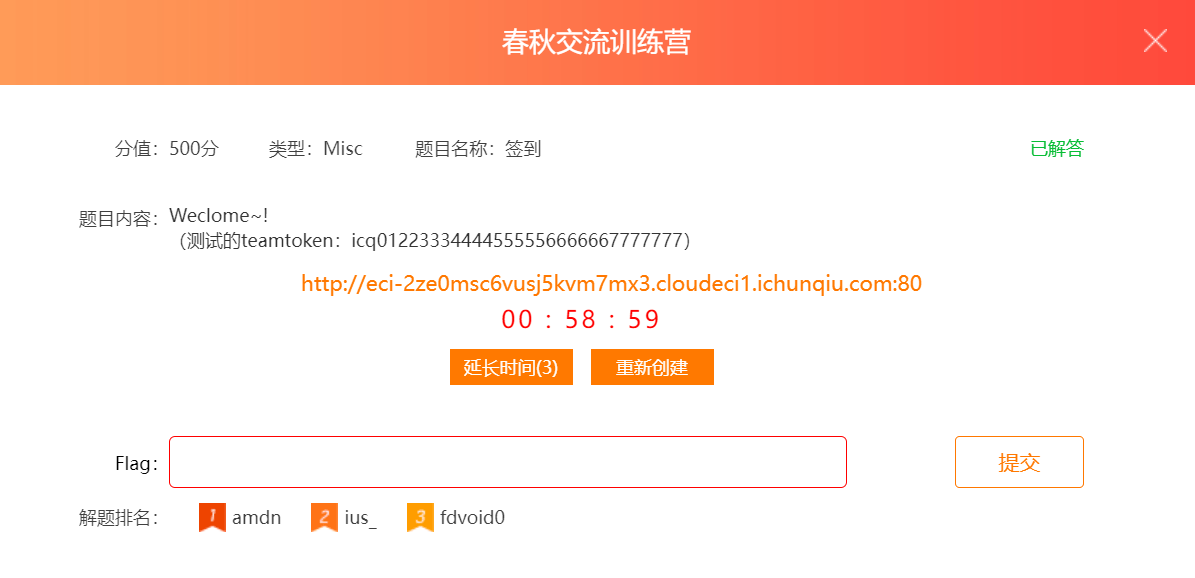
签到misc 漫漫求职路-合并相同“文字” 直到获得“P14” 春秋交流训练营
打开题目,有一个提示:测试的teamtoken:icq01223334444555556666667777777 网址打开,是一个游戏,2048类型的 因为是签到题,提示P14,玩了一下没有进行流量包发送,也就是直接是js处理 全局...

 2024年4月16日 22:49
CVE-2023-6389: WordPress Toolbar <= 2.2.6 - Open Redirect
漏洞标题 CVE-2023-6389: WordPress Toolbar <= 2.2.6 - Open Redirect 漏洞描述 The plugin redirects to any URL via the "wptbto" parameter. This makes it possible for unau...
2023年3月9日 14:12CVE-2021-36888: WordPress Image Hover Ultimate – Unauthenticated Settings Update
漏洞标题 CVE-2021-36888: WordPress Image Hover Ultimate - Unauthenticated Settings Update 漏洞描述 Unauthenticated Arbitrary Options Update vulnerability leading to full website co...
2021年11月9日 20:44CVE-2011-3600: Apache OFBiz – XML External Entity Injection
漏洞标题 CVE-2011-3600: Apache OFBiz - XML External Entity Injection 漏洞描述 The /webtools/control/xmlrpc endpoint in OFBiz XML-RPC event handler is exposed to External Entity Inj...
2011年5月28日 15:30Adobe Commerce CVE-2024-34102 XML外部实体注入漏洞
漏洞标题 Adobe Commerce CVE-2024-34102 XML外部实体注入漏洞 漏洞描述 Adobe Commerce 存在XML外部实体注入漏洞,此漏洞是由于程序未充分验证用户输入estimate-shipping-methods的数据所导致...
2024年12月6日 05:33CVE-2017-7615: MantisBT <=2.30 - Arbitrary Password Reset/Admin Access
漏洞标题 CVE-2017-7615: MantisBT <=2.30 - Arbitrary Password Reset/Admin Access 漏洞描述 MantisBT through 2.3.0 allows arbitrary password reset and unauthenticated admin access ...
2017年9月1日 22:25Atlassian Questions For Confluence 应用硬编码漏洞(CVE-2022-26138)
漏洞标题 Atlassian Questions For Confluence 应用硬编码漏洞(CVE-2022-26138) 漏洞描述 Atlassian Questions For Confluence 应用硬编码漏洞(CVE-2022-26138) PoC代码 暂无
2022年8月16日 23:49
武装BurpSuite–在SRC挖掘常用的插件分享
前言 前段时间咱们浅谈了一下Google浏览器插件,为了方便我们舒舒服服的挖掘SRC,Burpsuit作为咱们渗透测试最常用的工具之一,怎么可以不调试一番,让咱们的工作效率翻翻呢。 今天给大家介绍几...
2026年3月15日 12:27CVE-2021-21234: Spring Boot Actuator Logview Directory Traversal
漏洞标题 CVE-2021-21234: Spring Boot Actuator Logview Directory Traversal 漏洞描述 spring-boot-actuator-logview before version 0.2.13 contains a directory traversal vulnerability i...
2021年2月16日 12:08
浅谈 FTP、FTPS 与 SFTP的区别_FTP服务器
无论是网盘还是云存储,上传都是一项很简单的操作。那些便捷好用的上传整理工具所用的 FTP 协议到底是什么意义,繁杂的模式又有何区别 目录FTP、FTPS 与 SFTP 简介FTPFTPSSFTPFTP 软件的主动模...
2023年4月21日 21:26CVE-2012-4032: WebsitePanel before v1.2.2.1 – Open Redirect
漏洞标题 CVE-2012-4032: WebsitePanel before v1.2.2.1 - Open Redirect 漏洞描述 Open redirect vulnerability in the login page in WebsitePanel before 1.2.2.1 allows remote attackers t...
2012年2月25日 09:28CVE-2022-4897: WordPress BackupBuddy <8.8.3 - Cross Site Scripting
漏洞标题 CVE-2022-4897: WordPress BackupBuddy <8.8.3 - Cross Site Scripting 漏洞描述 WordPress BackupBuddy plugin before 8.8.3 contains a cross-site vulnerability. The plugin do...
2022年3月30日 19:58CVE-2018-17207: WordPress Duplicator Plugin < 1.2.42 - Arbitrary Code Execution
漏洞标题 CVE-2018-17207: WordPress Duplicator Plugin < 1.2.42 - Arbitrary Code Execution 漏洞描述 An issue was discovered in Snap Creek Duplicator before 1.2.42. By accessing le...
2018年6月4日 19:03
2026年9月23日 11:46
2026年9月22日 11:45
2026年9月21日 11:45
2026年9月20日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

