
最新发布第975页

CVE-2021-25298: Nagios XI 5.5.6-5.7.5 – Authenticated Remote Command Injection
漏洞标题 CVE-2021-25298: Nagios XI 5.5.6-5.7.5 - Authenticated Remote Command Injection 漏洞描述 Nagios XI 5.5.6 through 5.7.5 is susceptible to authenticated remote command inject...
 2021年12月23日 16:22
Apache OFBiz webtools/control/xmlrpc 远程代码执行漏洞(CVE-2023-49070)
漏洞标题 Apache OFBiz webtools/control/xmlrpc 远程代码执行漏洞(CVE-2023-49070) 漏洞描述 Apache OFBiz是一个开源的企业资源规划(ERP)系统,提供了多种商业功能和模块。Apache OFBiz 在...
2023年2月13日 15:43CVE-2019-9041: ZZZCMS 1.6.1 – Remote Code Execution
漏洞标题 CVE-2019-9041: ZZZCMS 1.6.1 - Remote Code Execution 漏洞描述 ZZZCMS zzzphp V1.6.1 is vulnerable to remote code execution via the inc/zzz_template.php file because the pars...
2019年4月25日 21:52CVE-2012-6499: WordPress Plugin Age Verification v0.4 – Open Redirect
漏洞标题 CVE-2012-6499: WordPress Plugin Age Verification v0.4 - Open Redirect 漏洞描述 Open redirect vulnerability in age-verification.php in the Age Verification plugin 0.4 and e...
2012年6月8日 04:19CentreStack 存在反序列化漏洞(CVE-2025-30406)
漏洞标题 CentreStack 存在反序列化漏洞(CVE-2025-30406) 漏洞描述 CVE-2025-30406 是由 CentreStack 门户的硬编码 machineKey使用导致的反序列化漏洞。攻击者可以通过该漏洞获取服务器权限,...
2025年5月17日 23:41
微信运动、QQ运动、支付宝运动修改步数 在线修改 – 安全稳定
前言 最近在公司同事群里,看到了一个很皮的朋友,打开微信运动,最上面的居然是他的这条奇葩的广告“视觉前线,财富盛地,在这里,您将受到万千关注!” 然后,我就琢磨了一下,今天给大家带来...

 2022年4月30日 22:33
CVE-2025-6970: WordPress Events Manager <= 7.0.3 - SQL Injection
漏洞标题 CVE-2025-6970: WordPress Events Manager <= 7.0.3 - SQL Injection 漏洞描述 The Events Manager - Calendar, Bookings, Tickets, and more! plugin for WordPress is vulnerable...
2025年7月31日 20:52CVE-2020-8982: Citrix ShareFile StorageZones <=5.10.x - Arbitrary File Read
漏洞标题 CVE-2020-8982: Citrix ShareFile StorageZones <=5.10.x - Arbitrary File Read 漏洞描述 Citrix ShareFile StorageZones (aka storage zones) Controller versions through at le...
2020年12月23日 00:23
-ThinkPHP 5.x 的 RCE
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-ThinkPHP 5.x 的 RCE ThinkPHP是一套开源的、基于PHP的轻量级Web应用开发框架。该漏洞在5.0.x和5.1.x的版本中,由于路由对控制器...
2023年2月3日 17:42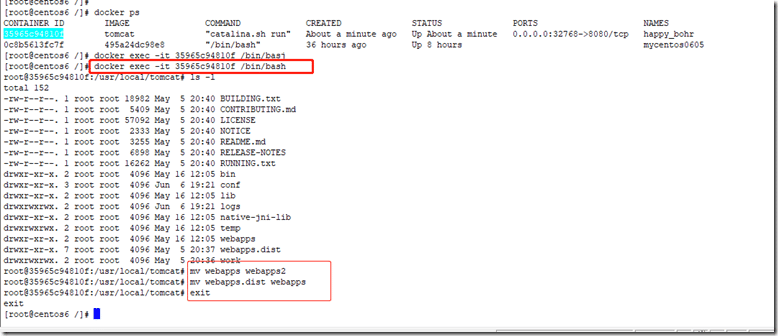
Docker添加tomcat容器无法访问首页解决方案_docker
这篇文章主要介绍了Docker添加tomcat容器无法访问首页解决方案,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友可以参考下 问题 使用docker run 命令...
2023年10月18日 20:00Atlassian Jira信息泄露漏洞(CVE-2019-8449)
漏洞标题 Atlassian Jira信息泄露漏洞(CVE-2019-8449) 漏洞描述 Atlassian Jira 8.4.0之前版本/rest/api/latest/groupuserpicker接口允许远程攻击者枚举用户名,导致信息泄露。 PoC代码 暂无
2019年7月11日 03:53
微厦培训在线教育系统源码V2.1.5开源版支持点播直播录播+考试测试
微厦在线学习系统源码v2.1.5开源版,支持个性化定制,快速搭建部署线上教育独立品牌。多终端网校授课系统,支持网校搭建,企业内训,党建培训,学校,等各行各业都有在线培训在线考试的需求。学...
 2024年1月27日 15:56
Cobbler cobbler_api 存在代码注入漏洞(CVE-2021-40323)
漏洞标题 Cobbler cobbler_api 存在代码注入漏洞(CVE-2021-40323) 漏洞描述 Cobbler是一款专注于自动化Linux系统安装和配置管理的工具,可帮助管理员快速部署服务器并确保配置一致性,支持多种...
2021年11月25日 00:59Apache OFBiz StatsSinceStart 远程代码执行漏洞(CVE-2024-45507)
漏洞标题 Apache OFBiz StatsSinceStart 远程代码执行漏洞(CVE-2024-45507) 漏洞描述 Apache OFBiz 18.12.16 之前的版本在 Linux 和 Windows 系统上存在未经身份验证的远程代码执行漏洞。 PoC...
2024年2月18日 00:50CVE-2018-12296: Seagate NAS OS 4.3.15.1 – Server Information Disclosure
漏洞标题 CVE-2018-12296: Seagate NAS OS 4.3.15.1 - Server Information Disclosure 漏洞描述 Seagate NAS OS version 4.3.15.1 has insufficient access control which allows attackers to ...
2018年9月11日 04:06CVE-2020-17456: SEOWON INTECH SLC-130 & SLR-120S – Unauthenticated Remote Code Execution
漏洞标题 CVE-2020-17456: SEOWON INTECH SLC-130 & SLR-120S - Unauthenticated Remote Code Execution 漏洞描述 SEOWON INTECH SLC-130 and SLR-120S devices allow remote code executio...
2020年7月17日 16:00
2026年10月11日 11:45
2026年10月10日 11:45
2026年10月9日 11:45
2026年10月8日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

