
最新发布第975页
俄罗斯拟将苹果、微软等59家撤出俄罗斯的西方企业收归国有
据俄《消息报》,俄罗斯政府正在推进一项计划——将苹果等制裁俄罗斯的西方公司国有化。周四,该计划得到了俄罗斯总统弗拉基米尔·普京的支持,这意味着政府将可要求法院下令对因非商业原因撤出...
 2022年3月16日 09:15

CVE-2023-34751: bloofoxCMS v0.5.2.1 – SQL Injection
漏洞标题 CVE-2023-34751: bloofoxCMS v0.5.2.1 - SQL Injection 漏洞描述 bloofox v0.5.2.1 was discovered to contain a SQL injection vulnerability via the gid parameter at admin/index....
2023年2月27日 19:48CVE-2025-49029: WordPress Custom Login And Signup Widget Plugin <= 1.0 - Arbitrary Code Execution
漏洞标题 CVE-2025-49029: WordPress Custom Login And Signup Widget Plugin <= 1.0 - Arbitrary Code Execution 漏洞描述 Improper Control of Generation of Code ('Code Injection&...
2025年8月8日 03:55CVE-2022-0735: GitLab CE/EE – Information Disclosure
漏洞标题 CVE-2022-0735: GitLab CE/EE - Information Disclosure 漏洞描述 GitLab CE/EE is susceptible to information disclosure. An attacker can access runner registration tokens usin...
2022年8月7日 09:15CVE-2021-44077: Zoho ManageEngine ServiceDesk Plus – Remote Code Execution
漏洞标题 CVE-2021-44077: Zoho ManageEngine ServiceDesk Plus - Remote Code Execution 漏洞描述 Zoho ManageEngine ServiceDesk Plus before 11306, ServiceDesk Plus MSP before 10530, and...
2021年11月14日 01:16CVE-2015-2807: Navis DocumentCloud <0.1.1 - Cross-Site Scripting
漏洞标题 CVE-2015-2807: Navis DocumentCloud <0.1.1 - Cross-Site Scripting 漏洞描述 Navis DocumentCloud plugin before 0.1.1 for WordPress contains a reflected cross-site scriptin...
2015年8月3日 20:52CVE-2017-11107: phpLDAPadmin <= 1.2.3 - Reflected XSS
漏洞标题 CVE-2017-11107: phpLDAPadmin <= 1.2.3 - Reflected XSS 漏洞描述 phpLDAPadmin <= 1.2.3 contains a reflected cross-site scripting caused by unsanitized input in htdocs/...
2017年4月6日 10:19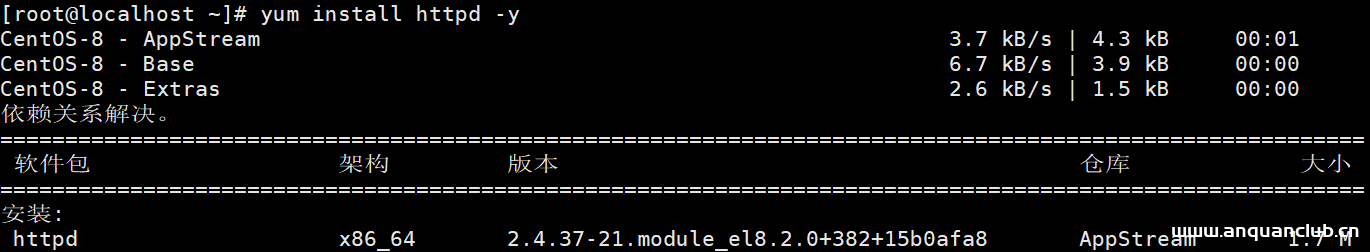
centos8使用Apache httpd2.4.37安装web服务器的步骤详解_Linux
这篇文章主要介绍了centos8使用Apache httpd2.4.37安装web服务器的步骤详解,本文分步骤给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 第一步:yum in...
2023年8月2日 21:37CVE-2022-0208: WordPress Plugin MapPress <2.73.4 - Cross-Site Scripting
漏洞标题 CVE-2022-0208: WordPress Plugin MapPress <2.73.4 - Cross-Site Scripting 漏洞描述 WordPress Plugin MapPress before version 2.73.4 does not sanitize and escape the '...
2022年6月25日 23:18CVE-2023-38040: Revive Adserver 5.4.1 – Cross-Site Scripting
漏洞标题 CVE-2023-38040: Revive Adserver 5.4.1 - Cross-Site Scripting 漏洞描述 A reflected XSS vulnerability exists in Revive Adserver 5.4.1 and earlier versions. PoC代码
2023年2月23日 20:16CVE-2022-1388: F5 BIG-IP iControl REST Auth Bypass RCE
漏洞标题 CVE-2022-1388: F5 BIG-IP iControl REST Auth Bypass RCE 漏洞描述 This vulnerability may allow an unauthenticated attacker with network access to the BIG-IP system through t...
2022年12月11日 22:06
最新BurpSuite2023.6.1专业版下载 支持任意版本
相关阅读 更新说明 我们已经将Burp中内置的浏览器升级到Mac和Linux的114.0.5735.133版本以及Windows的114.0.5735.133/134版本。此更新包含多个安全修复。 特别鸣谢 感谢热心网友@justread的反馈...

 2026年3月15日 12:27
Camptocamp Terraboard CVE-2022-1883 SQL注入漏洞
漏洞标题 Camptocamp Terraboard CVE-2022-1883 SQL注入漏洞 漏洞描述 Camptocamp Terraboard CVE-2022-1883 SQL注入漏洞 日期: 2024-02-22 | 影响软件: Camptocamp Terraboard | PoC代码 暂无
2022年1月18日 02:25CVE-2025-32970: XWiki WYSIWYG API – Open Redirect
漏洞标题 CVE-2025-32970: XWiki WYSIWYG API - Open Redirect 漏洞描述 A vulnerability in XWiki's WYSIWYG API allows an attacker to redirect users to arbitrary external URLs thro...
2025年4月25日 10:13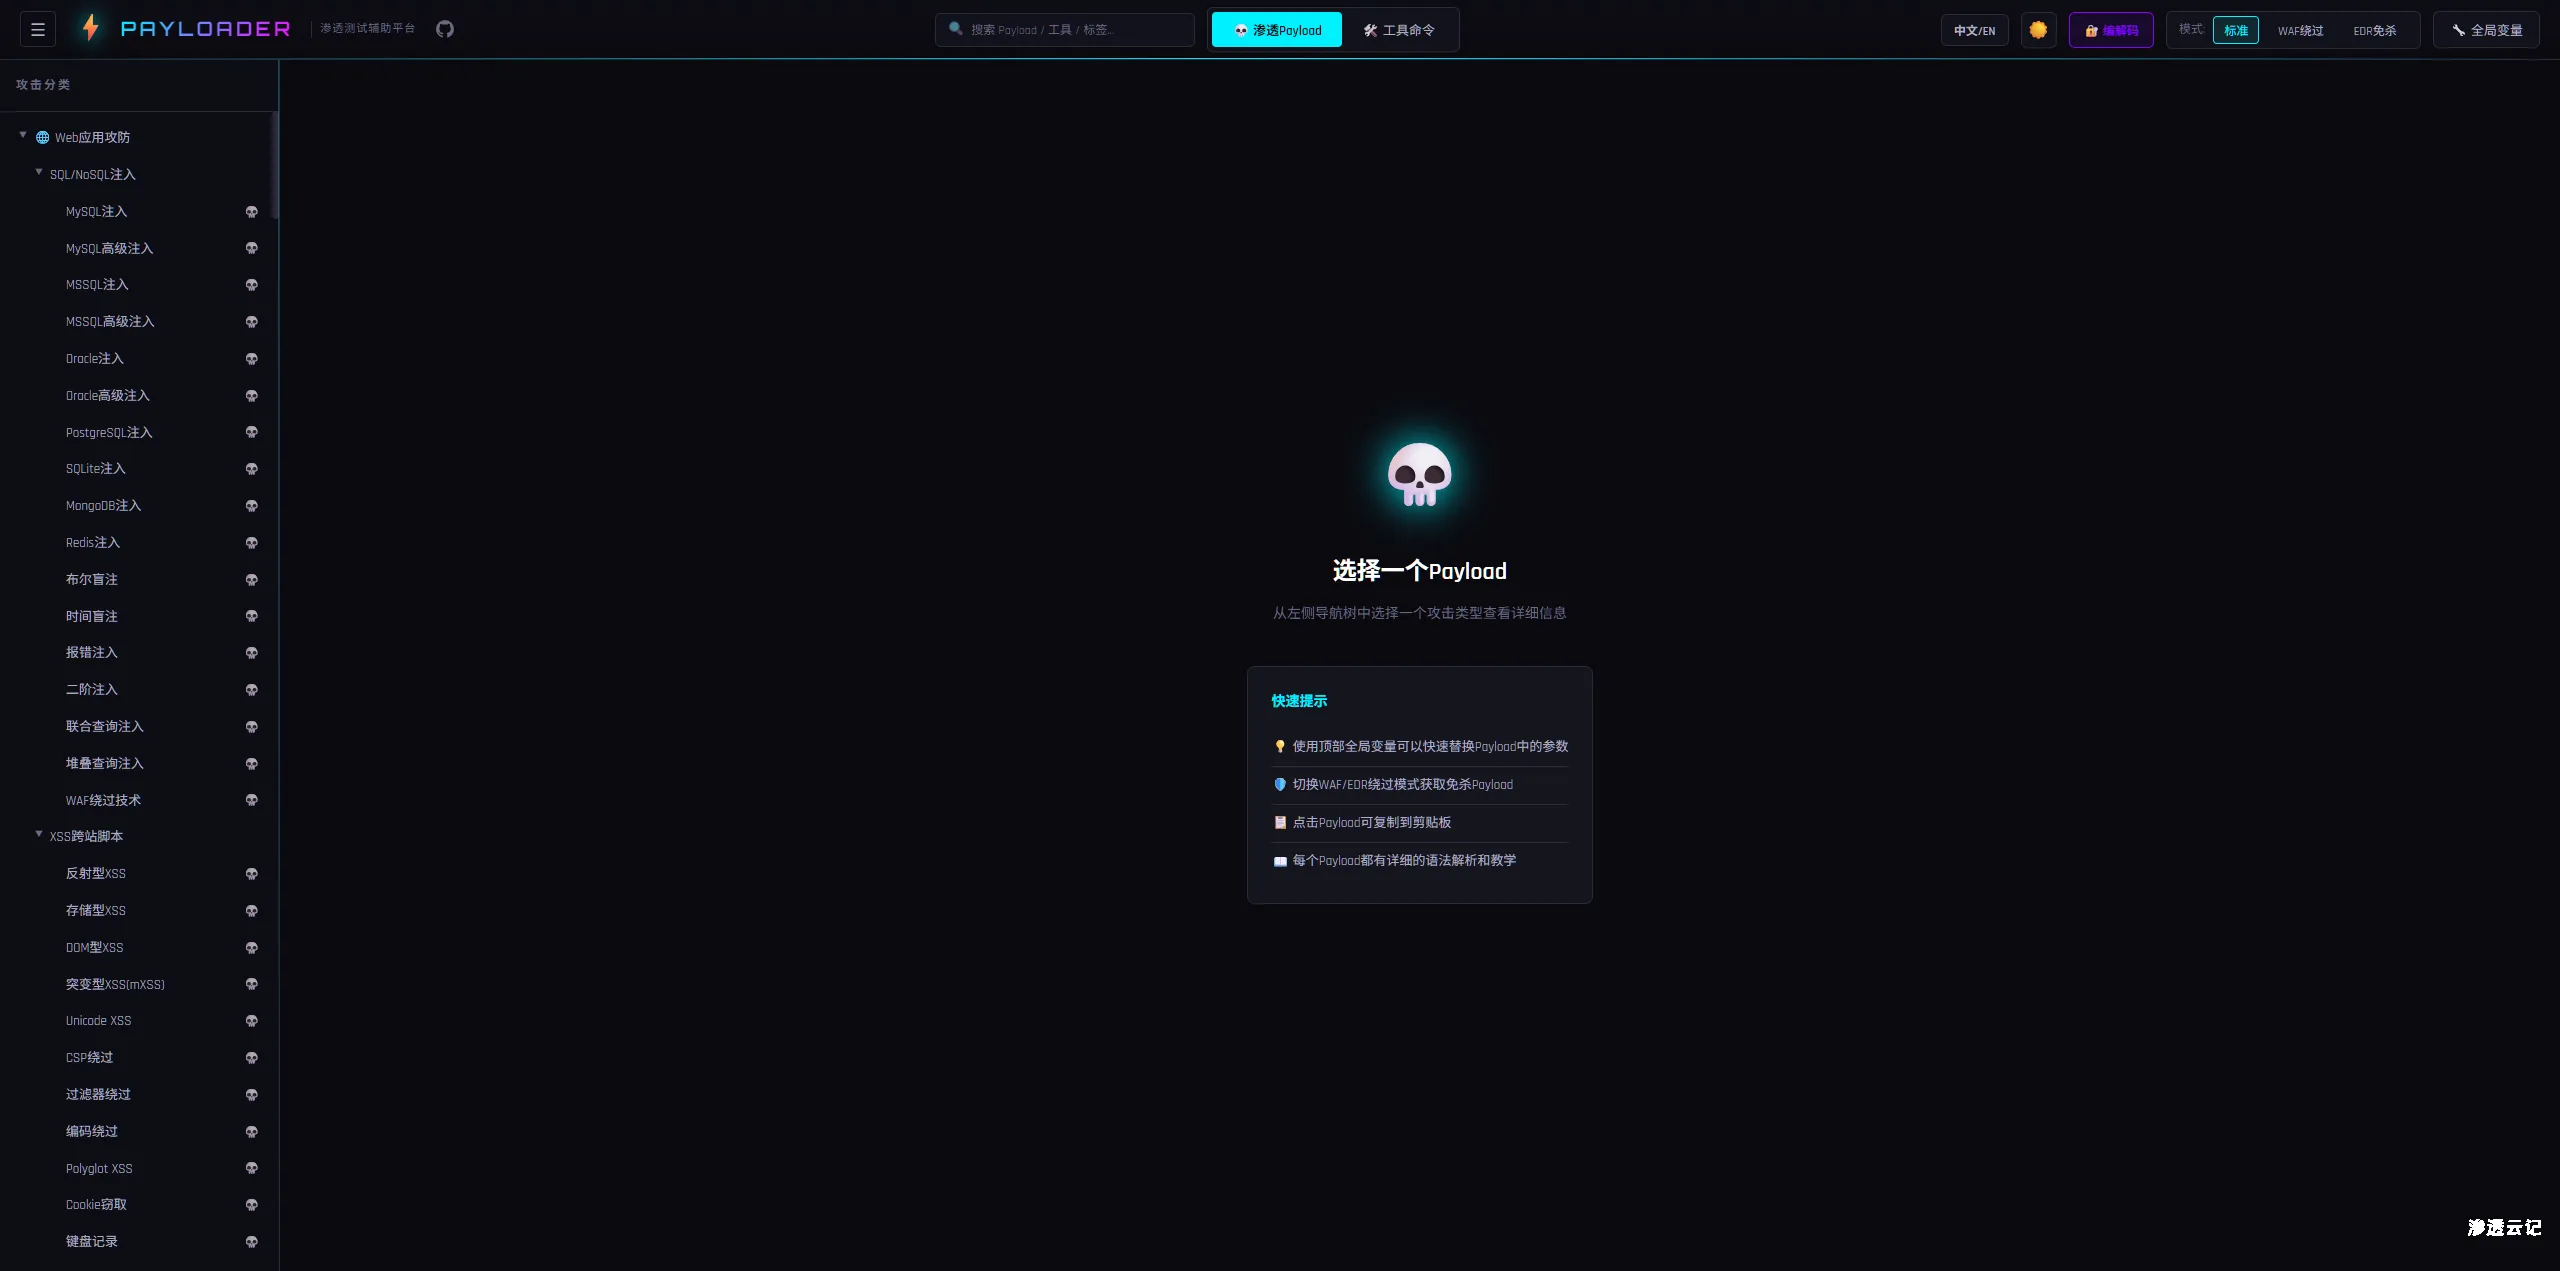
渗透测试Payload速查平台 | Pentest Payload Quick Reference
项目地址:https://github.com/3516634930/Payloader ⚡ Payloader — 渗透测试辅助平台 📸 功能预览 主界面 — 攻击分类导航 左侧树形导航覆盖 23 类 Web 攻击 + 11 类内网渗透,右侧快速提示...
2026年3月31日 14:21
CentOS 8 安装 MariaDB的详细教程_Linux
这篇文章主要介绍了CentOS 8 安装 MariaDB的详细教程,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 MariaDB 数据库管理系统是 MySQL 的一个分支...
2023年9月7日 20:39
2026年10月18日 11:45
2026年10月18日 11:45
2026年10月17日 11:45
2026年10月16日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

