
最新发布第99页

CVE-2014-1843: Titan FTP Server < 10.40 - User Properties Traversal
漏洞标题 CVE-2014-1843: Titan FTP Server < 10.40 - User Properties Traversal 漏洞描述 Titan FTP Server versions prior to 10.40 build 1829 contain a directory traversal vulnerabi...
 2014年2月2日 15:09
CVE-2022-3578: WordPress ProfileGrid <5.1.1 - Cross-Site Scripting
漏洞标题 CVE-2022-3578: WordPress ProfileGrid <5.1.1 - Cross-Site Scripting 漏洞描述 WordPress ProfileGrid plugin prior to 5.1.1 contains a cross-site scripting vulnerability. T...
2022年9月3日 10:33CVE-2024-5522: WordPress HTML5 Video Player < 2.5.27 - SQL Injection
漏洞标题 CVE-2024-5522: WordPress HTML5 Video Player < 2.5.27 - SQL Injection 漏洞描述 The HTML5 Video Player WordPress plugin before 2.5.27 does not sanitize and escape a param...
2024年5月8日 14:13CVE-2017-7921: Hikvision – Authentication Bypass
漏洞标题 CVE-2017-7921: Hikvision - Authentication Bypass 漏洞描述 Hikvision DS-2CD2xx2F-I Series V5.2.0 build 140721 to V5.4.0 build 160530, DS-2CD2xx0F-I Series V5.2.0 build 1407...
2017年2月4日 04:08
使用 Linux seq 命令生成数字序列(推荐)_Linux
seq命令用于以指定增量从首数开始打印数字到尾数,即产生从某个数到另外一个数之间的所有整数,并且可以对整数的格式、宽度、分割符号进行控制。这篇文章主要介绍了使用 Linux seq 命令生成数字...
2024年6月15日 20:17CVE-2022-1937: WordPress Awin Data Feed <=1.6 - Cross-Site Scripting
漏洞标题 CVE-2022-1937: WordPress Awin Data Feed <=1.6 - Cross-Site Scripting 漏洞描述 WordPress Awin Data Feed plugin 1.6 and prior contains a cross-site scripting vulnerabilit...
2022年7月27日 09:28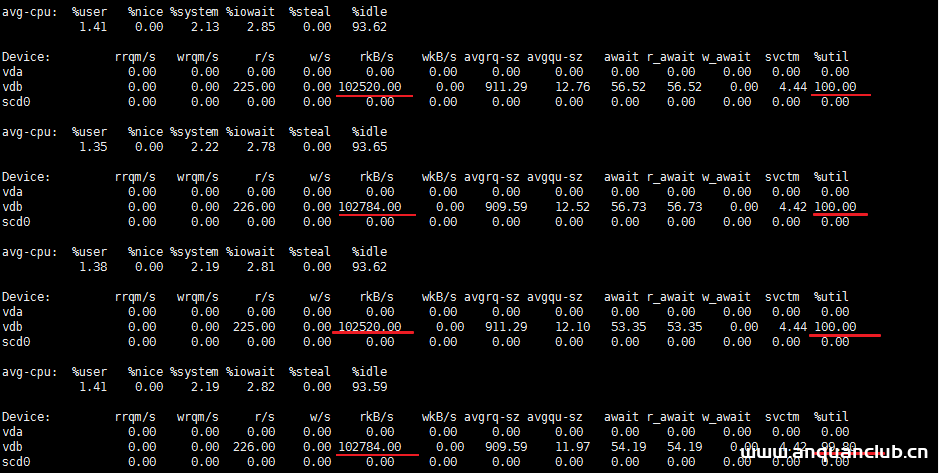
Linux 查看磁盘IO并找出占用IO读写很高的进程_Linux
这篇文章主要介绍了Linux 查看磁盘IO并找出占用IO读写很高的进程,本文给大家介绍的非常详细,具有一定的参考借鉴价值,需要的朋友可以参考下 背景-线上告警 线上一台服务器告警,磁盘利用率 dis...
2024年5月27日 21:36CVE-2017-8046: Spring Data Rest RCE
漏洞标题 CVE-2017-8046: Spring Data Rest RCE 漏洞描述 SpringDataREST是一个构建在SpringData之上,为了帮助开发者更加容易地开发REST风格的Web服务。在RESTAPI的Patch方法中(实现RFC6902)...
2017年12月30日 06:24CVE-2022-0869: nitely/spirit 0.12.3 – Open Redirect
漏洞标题 CVE-2022-0869: nitely/spirit 0.12.3 - Open Redirect 漏洞描述 Multiple Open Redirect in GitHub repository nitely/spirit prior to 0.12.3. PoC代码
2022年2月28日 17:42CVE-2017-3133: Fortinet FortiOS < 5.6.0 - Cross-Site Scripting
漏洞标题 CVE-2017-3133: Fortinet FortiOS < 5.6.0 - Cross-Site Scripting 漏洞描述 A Cross-Site Scripting vulnerability in Fortinet FortiOS versions 5.6.0 and earlier allows attac...
2017年8月15日 16:14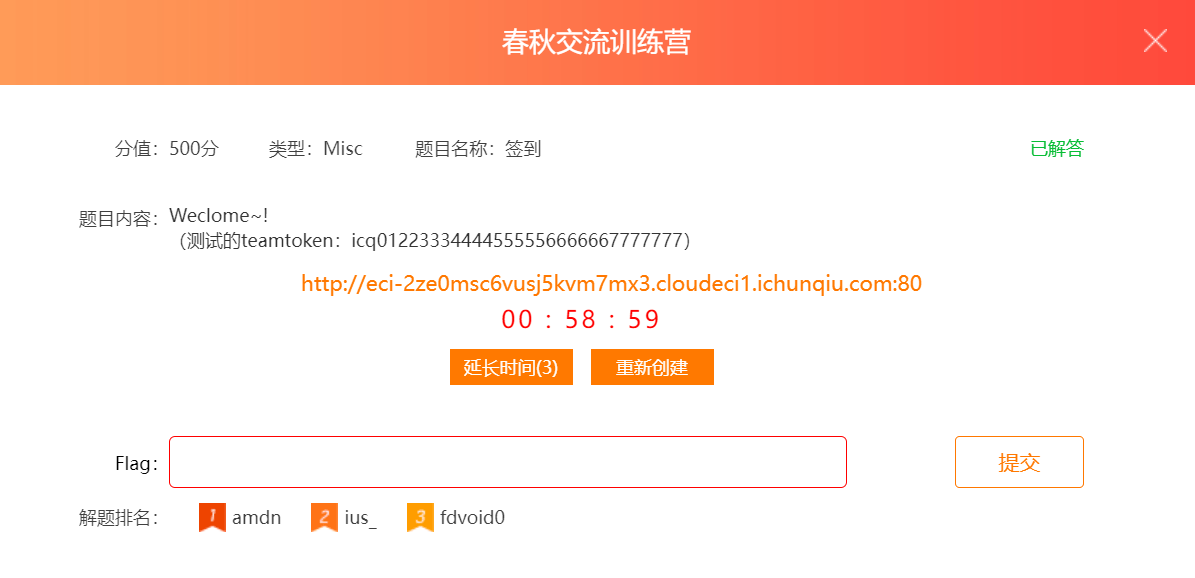
签到misc 漫漫求职路-合并相同“文字” 直到获得“P14” 春秋交流训练营
打开题目,有一个提示:测试的teamtoken:icq01223334444555556666667777777 网址打开,是一个游戏,2048类型的 因为是签到题,提示P14,玩了一下没有进行流量包发送,也就是直接是js处理 全局...

 2024年4月16日 22:49
ConnectWise ScreenConnect CVE-2024-1709身份验证绕过漏洞
漏洞标题 ConnectWise ScreenConnect CVE-2024-1709身份验证绕过漏洞 漏洞描述 ConnectWise ScreenConnect存在身份验证绕过漏洞,此漏洞是由于对url验证不充分导致的,特殊的url可绕过验证并访...
2024年1月30日 03:14CVE-2023-36934: MOVEit Transfer – SQL Injection
漏洞标题 CVE-2023-36934: MOVEit Transfer - SQL Injection 漏洞描述 In Progress MOVEit Transfer before 2020.1.11 (12.1.11), 2021.0.9 (13.0.9), 2021.1.7 (13.1.7), 2022.0.7 (14.0.7), 2...
2023年5月14日 15:00CVE-2022-0412: WordPress TI WooCommerce Wishlist <1.40.1 - SQL Injection
漏洞标题 CVE-2022-0412: WordPress TI WooCommerce Wishlist <1.40.1 - SQL Injection 漏洞描述 WordPress TI WooCommerce Wishlist plugin before 1.40.1 contains a SQL injection vulner...
2022年8月28日 22:35Apache Tika 命令注入漏洞(CVE-2018-1335)
漏洞标题 Apache Tika 命令注入漏洞(CVE-2018-1335) 漏洞描述 【漏洞对象】tika-server 【涉及版本】before Tika1.18 【漏洞描述】ApacheTika工具集可以检测和提取上千种不同文件类型(比如PPT,...
2018年8月9日 07:24CVE-2025-2127: JoomlaUX JUX Real Estate 3.4.0 – Reflected XSS
漏洞标题 CVE-2025-2127: JoomlaUX JUX Real Estate 3.4.0 - Reflected XSS 漏洞描述 A vulnerability was found in JoomlaUX JUX Real Estate 3.4.0 on Joomla. It has been classified as pro...
2025年12月9日 19:46
2026年10月12日 11:45
2026年10月11日 11:45
2026年10月10日 11:45
2026年10月9日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

