排序
centos6编译及安装ZLMediaKit解析_Linux
这篇文章主要介绍了centos6编译及安装ZLMediaKit,需要的朋友可以参考下 centos6安装ZLMediaKit ZLMediaKit的作者是使用Ubuntu 16开发的,但是如果要跑到测试甚至于生产上必须要部署到centos上,...
 2026年9月8日 11:45
zabbix redis自动发现端口的脚本返回json格式_zabbix
zabbix([`zæbiks])是一个基于WEB界面的提供分布式系统监视以及网络监视功能的企业级的开源解决方案。这篇文章主要介绍了zabbix redis自动发现端口的脚本,返回json格式,需要的朋友...
2026年9月7日 11:45如何将CentOS7升级至CentOS8(详细步骤)_Linux
这篇文章主要介绍了如何将CentOS7升级至CentOS8(详细步骤),文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 这篇文...
2026年9月5日 11:45在linux (centos)上使用puppeteer实现网页截图功能_Linux
这篇文章主要介绍了在linux (centos)上使用puppeteer实现网页截图功能,本文给大家介绍的非常详细,具有一定的参考借鉴价值,需要的朋友可以参考下 你在linux上安装puppeteer时可能遇到如下问题...
2026年8月29日 11:45
在Docker中跑Hadoop与镜像制作方法_docker
这篇文章主要介绍了在Docker中跑Hadoop与镜像制作方法,本文通过实例代码和截图的形式给大家介绍的非常详细,具有一定的参考借鉴价值,需要的朋友可以参考下 重复造轮子,这里使用重新打包生成一...
2026年8月26日 11:45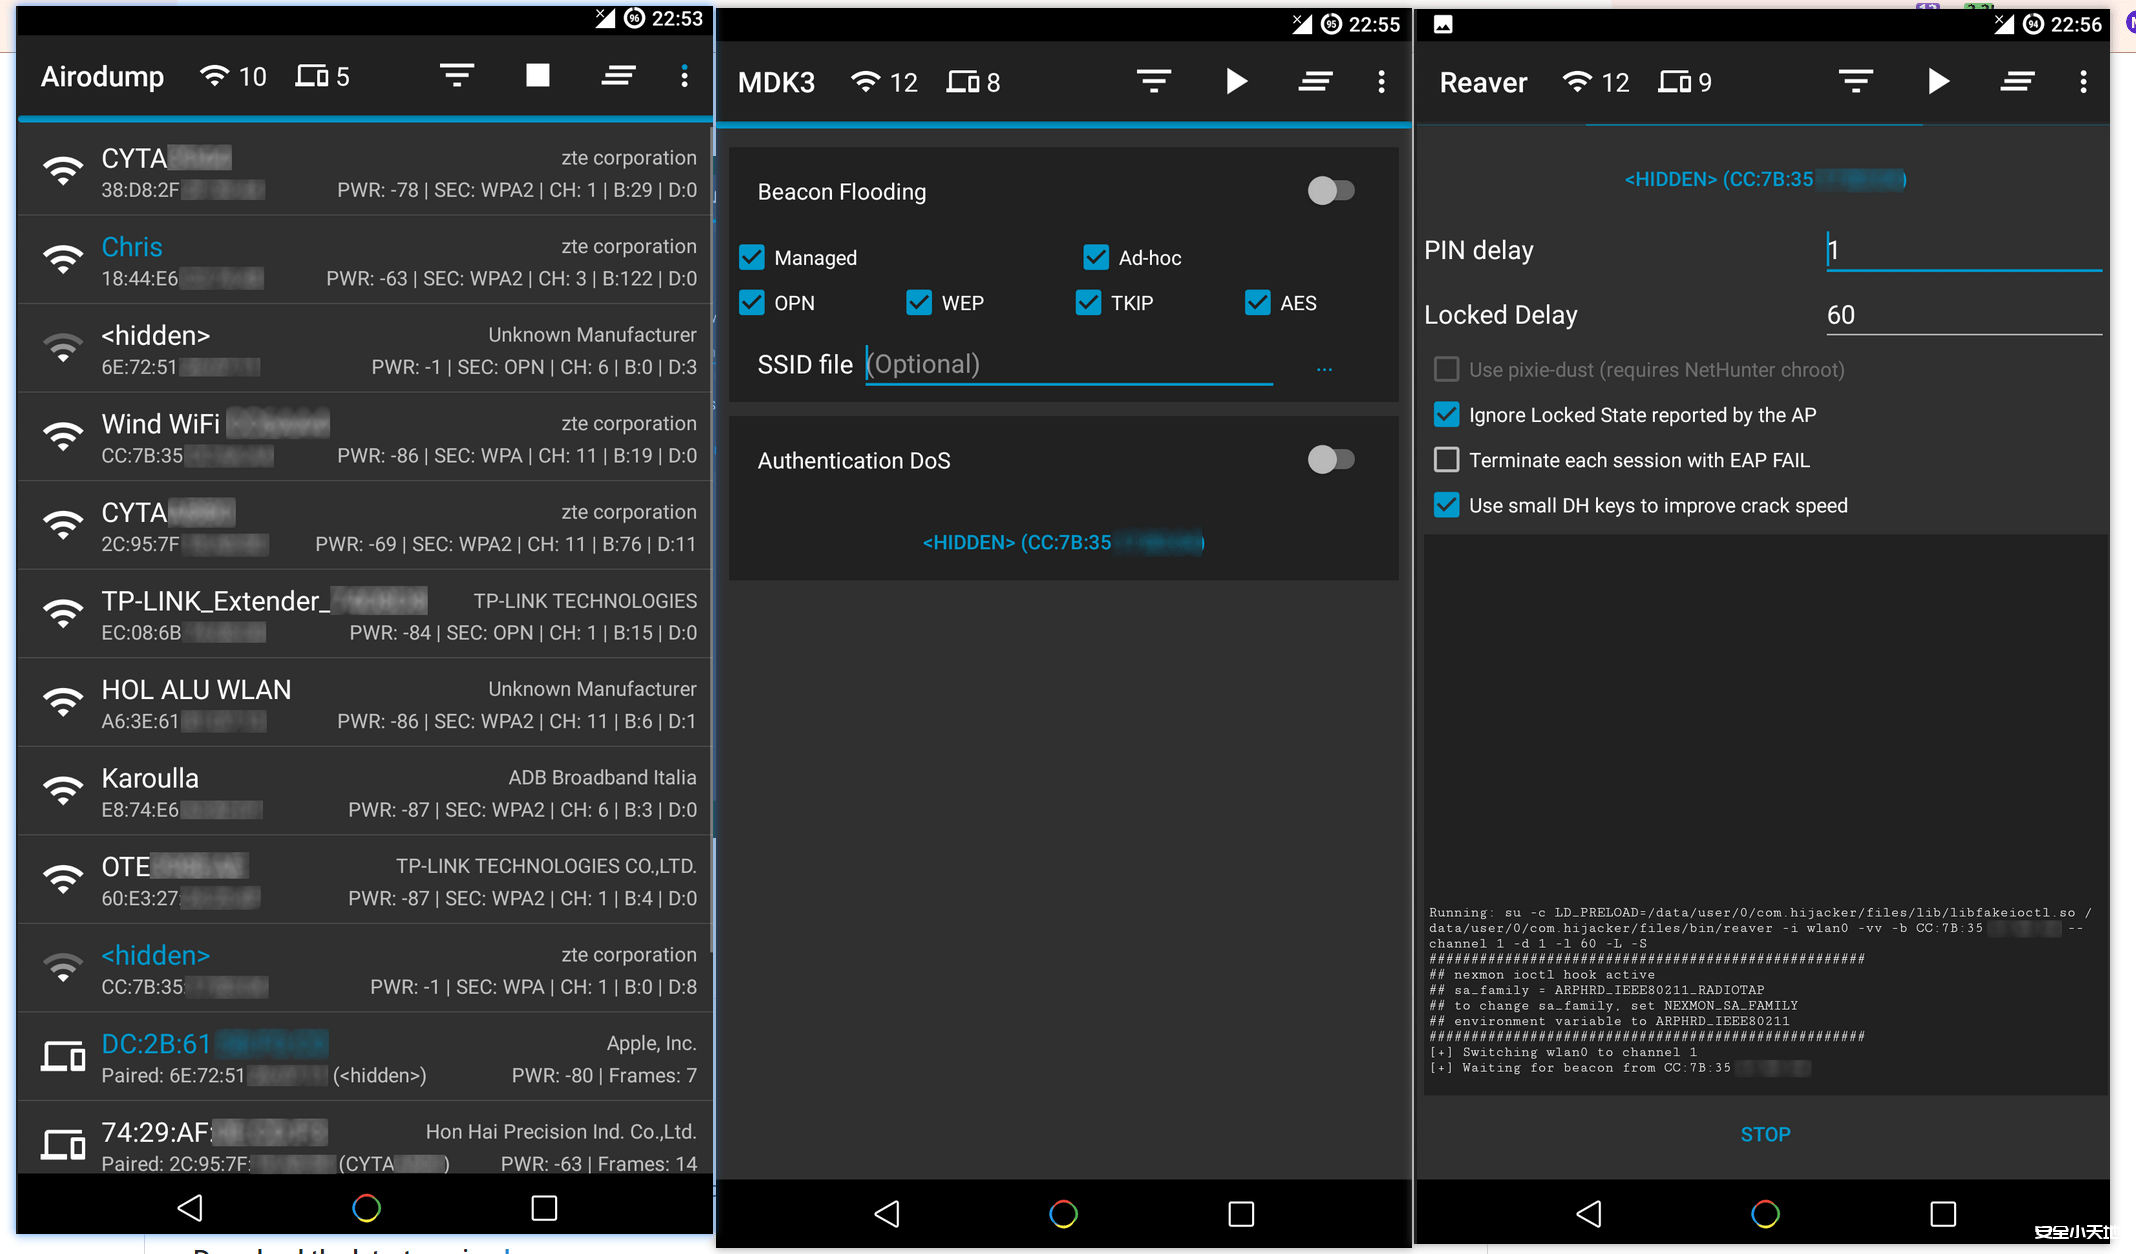
【wifi渗透】Hijacker1.5 安卓无线渗透
项目介绍 Hijacker是一个安卓平台下的无线渗透工具。它的功能非常强大,几乎集成了aircrack-ng套件,mdk3和reaver这些工具的功能。而且采用图形化用户界面,相比命令行界面,使用起来也更加的方...

 2026年3月15日 12:27
Finddomain 最快且跨平台的子域枚举器
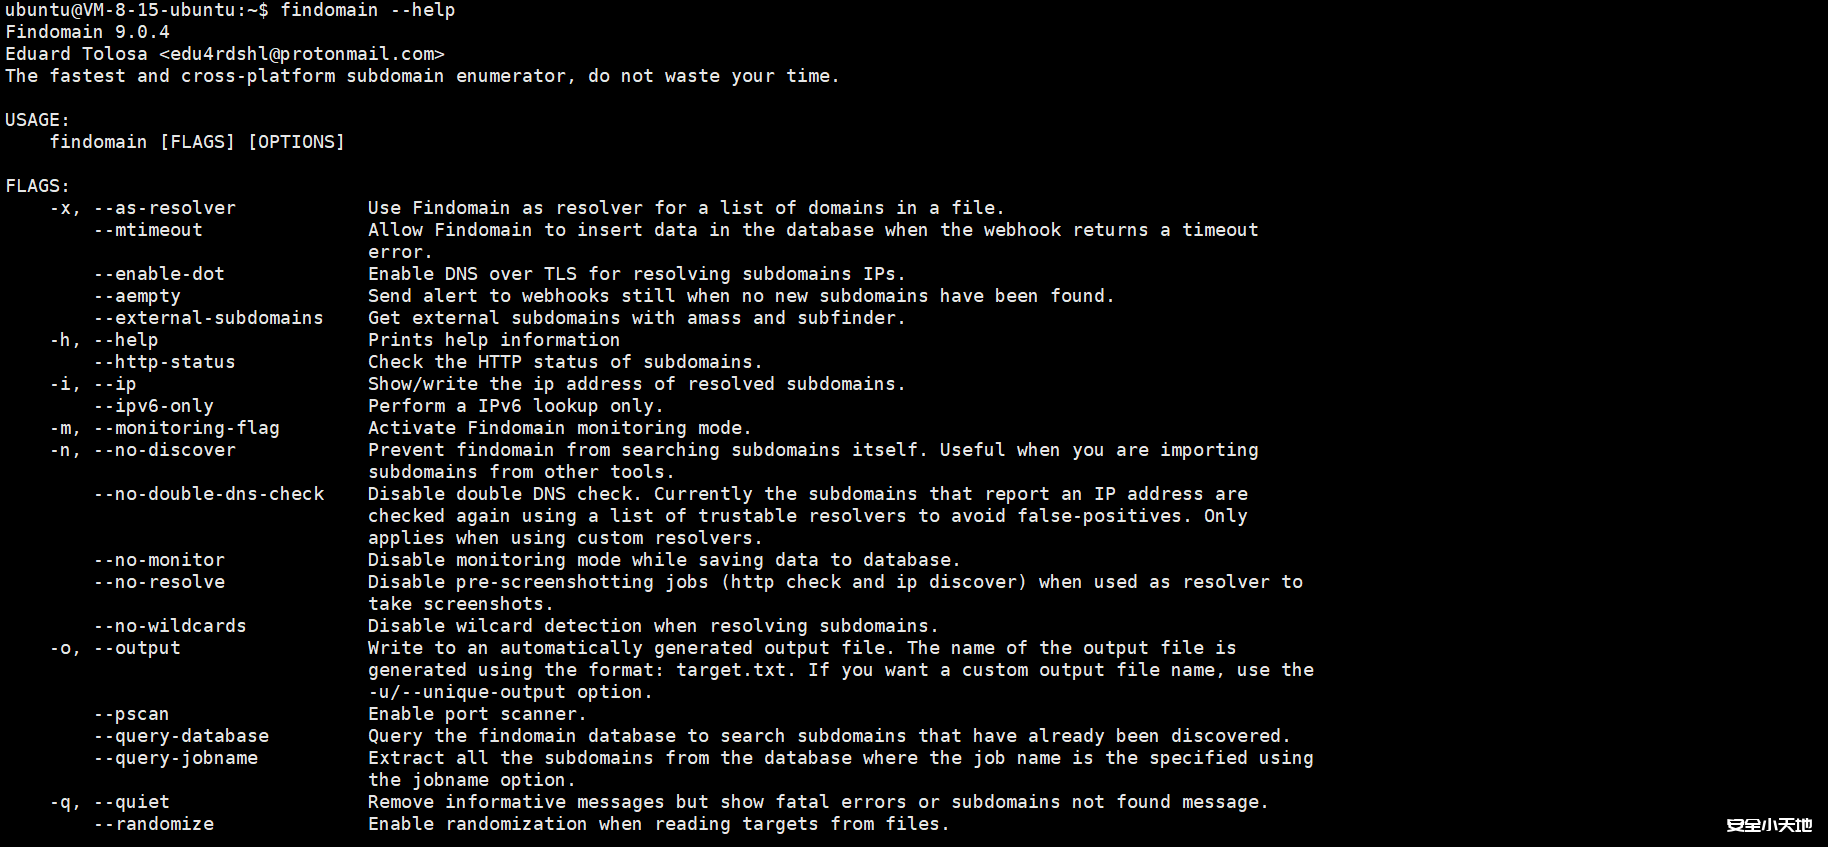
项目介绍 最快、完整的域识别解决方案。支持屏幕截图、端口扫描、HTTP检查、从其他工具导入数据、子域监控、通过Discord、Slack和Telegram发出警报、多个来源API密钥等等。 地址:http://github...
2026年3月15日 12:27
EasyTools渗透测试工具箱(含下载地址)
项目地址: 如果EasyTools对您有所帮助的话,烦请点个小星星,谢谢 https://github.com/doki-byte/EasyTools 全功能版本下载地址: EasyTools渗透测试工具箱 一款综合性网络安全检测与运维工具...
2026年9月17日 18:46
使用特征字符串从内存中定位恶意进程
如果已知恶意进程在内存中运行,但是没有明显网络活动、并且无法确定落地时间、启动时间的情况,可以通过在内存中搜索特征字符串进行定位。 Linux 这里记录一个较为好用的工具:Dismember 项目...
2026年3月1日 15:46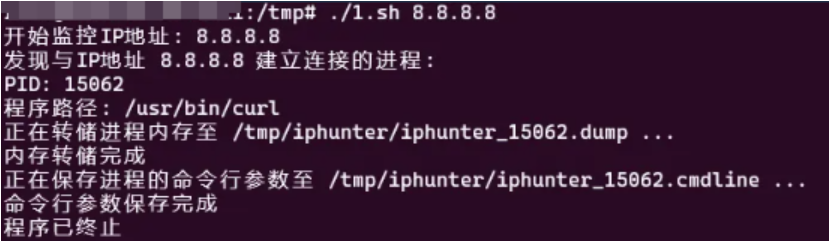
短暂网络活动(域名或IP)定位恶意进程
Linux 经常会有这样的场景,已知某个域名或IP为恶意,有设备解析了恶意域名或通联了恶意IP。或者某个无出网业务的设备异常解析了域名、或通联了恶意IP。 此时的首要任务就是基于已知的信息(域...
2026年3月1日 15:46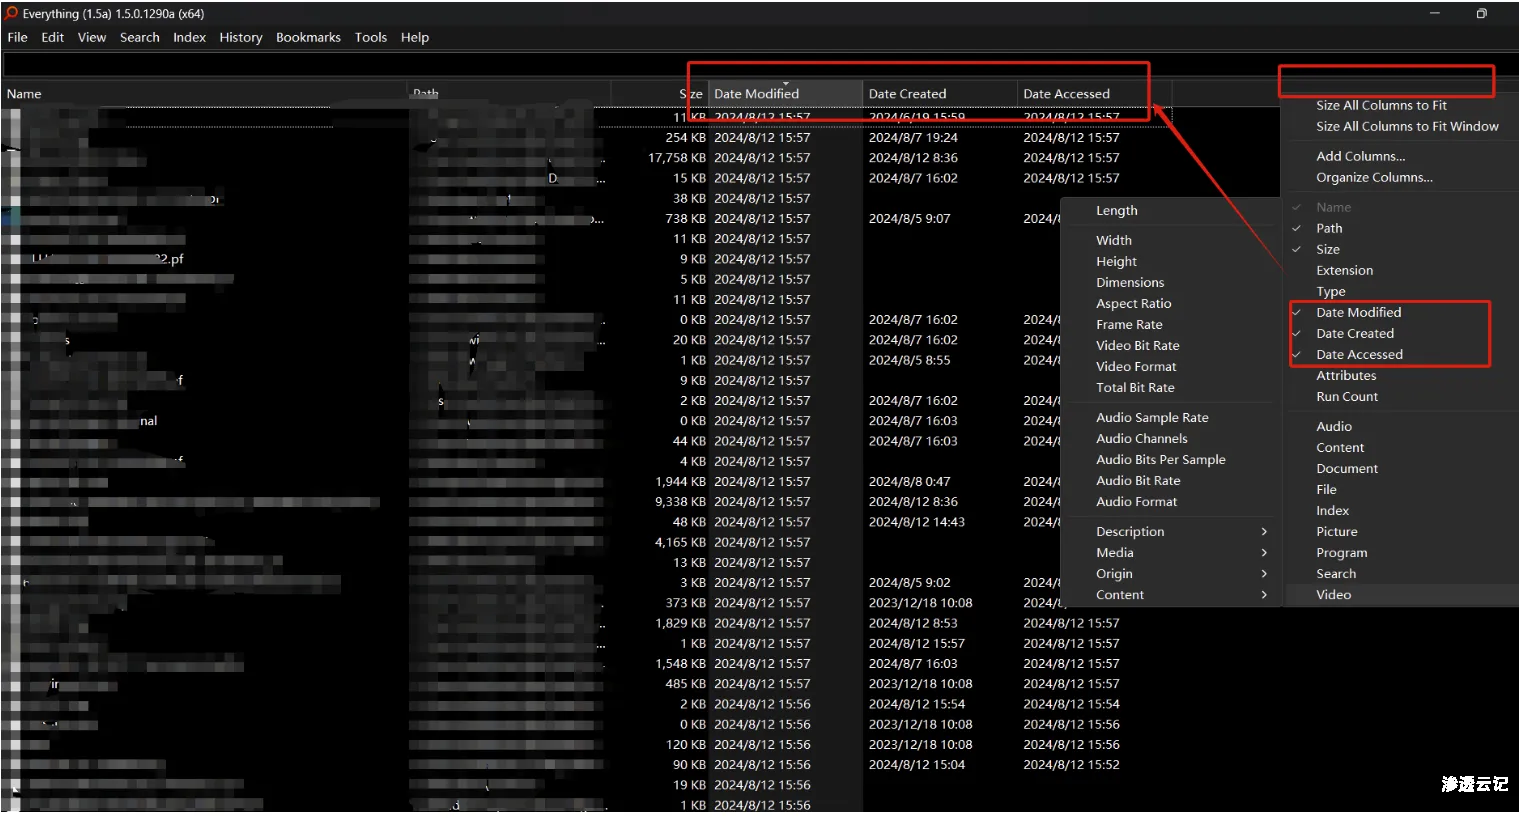
通过时间信息定位恶意进程和样本
Linux 在已知恶意域名/IP的情况下,可以通过边界设备查询首次域名解析、IP通联的时间,基于时间信息往往就可以定位到恶意进程及文件位置。 例如首次域名/IP出现的时间为2024年7月2日,可以查询2...
2026年3月1日 15:46
钓鱼佬的一些心得
文章来源:https://github.com/djytmdj/Network-security-study-notes 本期主要分享一些思路。钓鱼,网络钓鱼也好,现实钓鱼也好,都需要具备一些基本条件。下面先举例子,再进行论述。不知道各...
2026年3月2日 20:22
对抗前端反调试:编译免疫无限debugger的Chromium浏览器
文章来源:https://nil.icu/%E5%AF%B9%E6%8A%97%E5%89%8D%E7%AB%AF%E5%8F%8D%E8%B0%83%E8%AF%95,%E7%BC%96%E8%AF%91%E5%85%8D%E7%96%AB%E6%97%A0%E9%99%90debugger%E7%9A%84Chromium%E6%B5%8F%E...
2026年3月18日 17:12
某知名品牌运维安全管理系统 getLdap 远程命令执行漏洞
漏洞简介 某知名品牌运维安全管理系统 getLdap 接口存在远程命令执行漏洞。攻击者可通过构造恶意的请求,利用该漏洞在目标服务器上执行任意命令,从而可能导致服务器被完全控制、敏感数据泄露等...
2026年3月6日 17:21
银狐木马应急响应实录:发现、取证与分析
文章来源:银狐木马应急响应实录:发现、取证与分析-先知社区 前言 内部交换机有异常解析恶意域名www.sjdxb120.com,dns解析得到ip192.238.192.11,情报中心标记为银狐,记一次对银狐木马的应急...
2026年3月16日 15:37
AI-Skill 自动进化的智能爆破工具(从零开始简单开发你第一个skill)
文章来源:AI-Skill 自动进化的智能爆破工具(从零开始简单开发你第一个skill)-先知社区 一、前言 在红蓝演习中,弱口令无论是出现在打点环节还是重要突破路径上,都非常常见。 但是每次在演习...
2026年3月25日 22:33