
[第一章 web入门]SQL注入-2
1 通过updatexml取数据从页面发现有一个提示如果加上?tips=1的话,通过burpsuite发包可以通过updatexml来查看回显,可以通过这个取到数据下面是通过updatexml来注入,这时4步中用到语句 name=ad...

 2022年4月28日 21:03

Hack Me Please靶机攻略(ubuntu_ctf)
靶机详情 靶机地址:http://www.vulnhub.com/entry/hack-me-please-1,731/。 这个靶机的目标是获得root权限。 靶机下载后安装好,选择NAT模式。 使用Kali作为此次的攻击机,同样选择NAT模式,...
2022年4月2日 23:36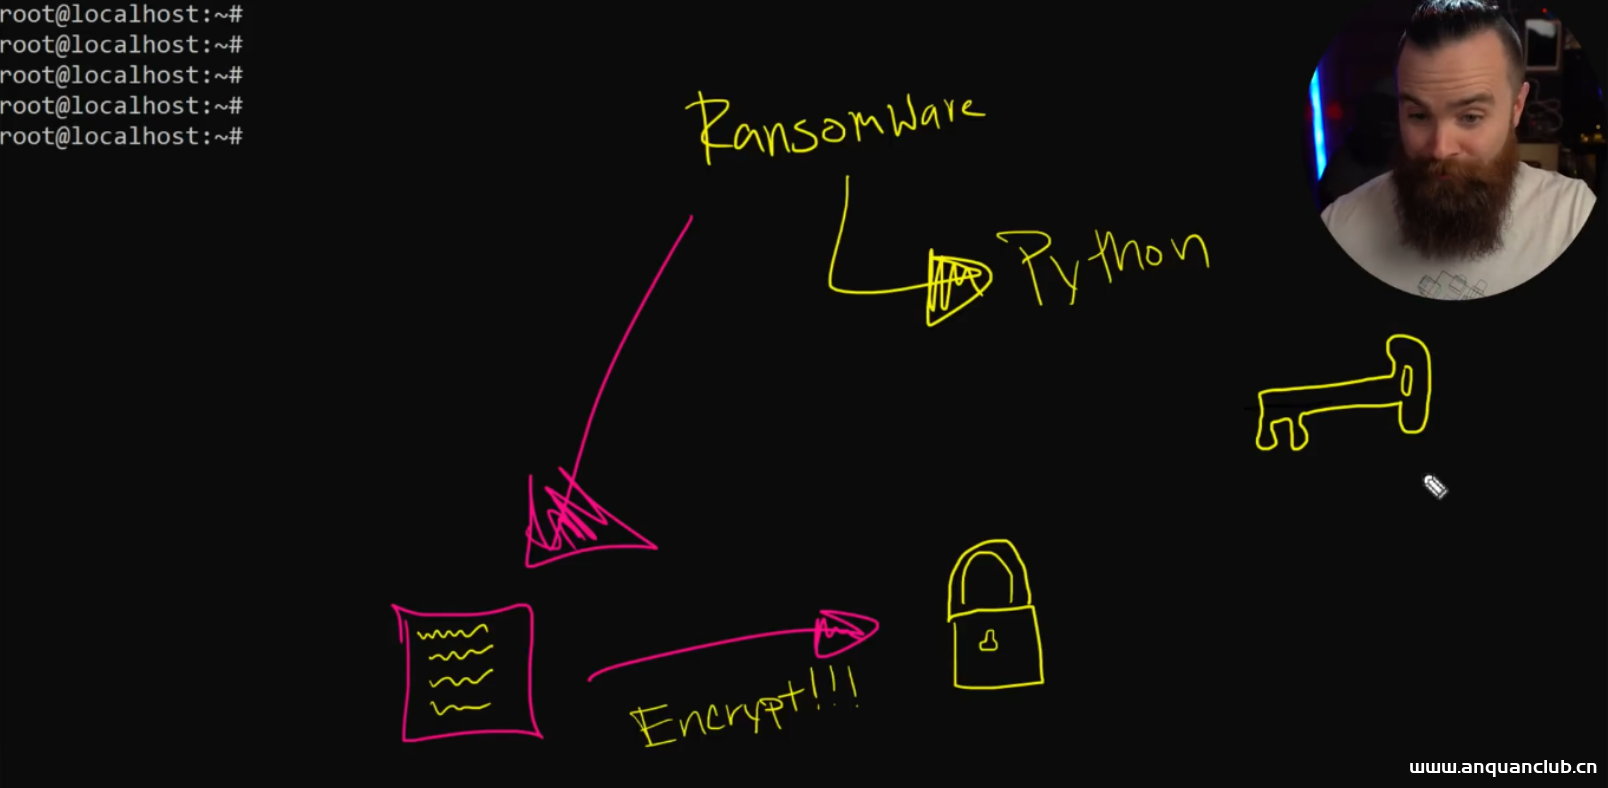
如何使用Python编写一个简单好玩的勒索程序?
相关阅读 图文讲解 原理分析 其实我们要写的脚本本质上就是一个加密程序,将文件内容通过Fernet算法进行加密,然后生成key,后面我们可以通过key在进行解密,这个过程是不是像极了勒索的场面…...
2023年1月13日 19:56
