-Thinkphp5.0.23 rce
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-Thinkphp5.0.23 rce ThinkPHP是一套开源的、基于PHP的轻量级Web应用开发框架。该漏洞在5.0.23以前的版本中,由于获取method的方法中...

 2023年2月2日 14:59
kali渗透综合靶机– prime-1
本文章向大家介绍渗透测试靶机 prime-1,主要包括渗透测试靶机 prime-1使用实例、应用技巧、基本知识点总结和需要注意事项,具有一定的参考价值,需要的朋友可以参考一下。 渗透测试靶机 prime-...
2024年2月28日 20:23
-CVE-2019-9193PostgreSQL 高权限命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-CVE-2019-9193PostgreSQL 高权限命令执行漏洞 PostgreSQL( 读作 Post-Gres-Q-L)是一个功能非常强大的、源代码开放的客户/服务器关系型...
 2023年1月31日 19:55
-Struts2-001 远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-Struts2-001 远程命令执行漏洞 Struts是Apache软件基金会(ASF)赞助的一个开源项目。它最初是Jakarta项目中的一个子项目,并在2004年3...
2023年2月3日 17:42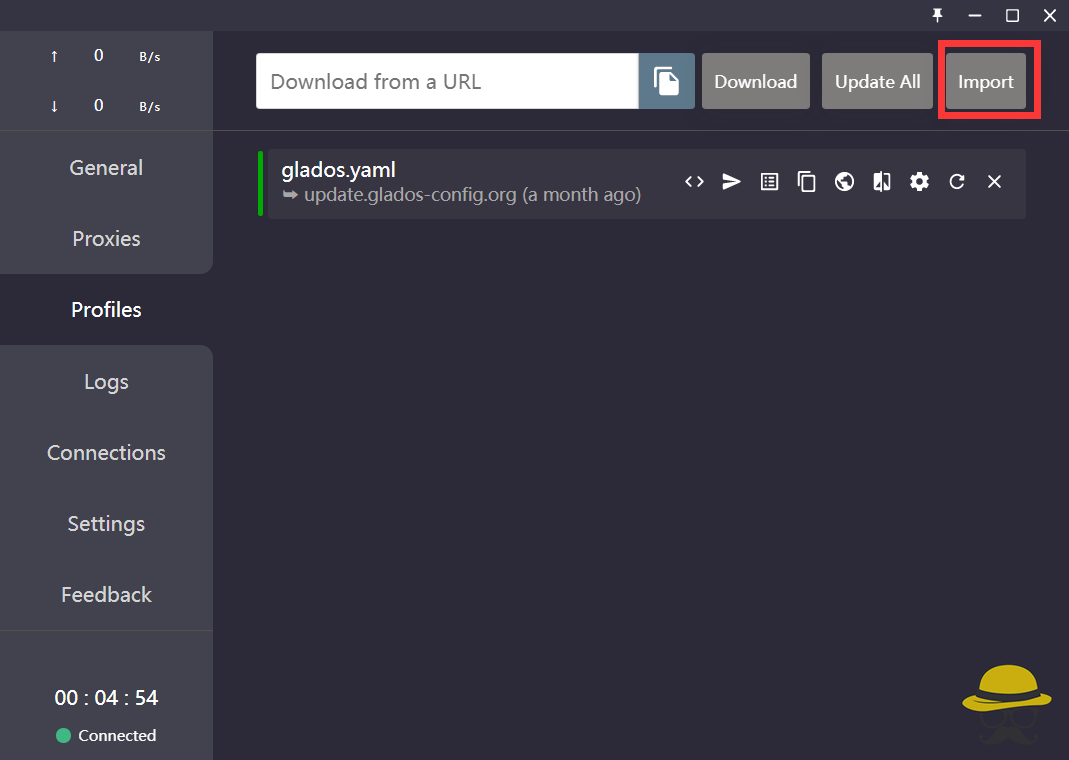
Clash rce
杂谈 Clash相信你们都不陌生,就是我们平常使用VPN时最常用的软件 就在前几个小时爆出了RCE漏洞,我们立马给大家复现一下! clash存在漏洞版本 目前发现的漏洞版本是0.15.2,您可以下载下面的软...
2023年1月13日 20:21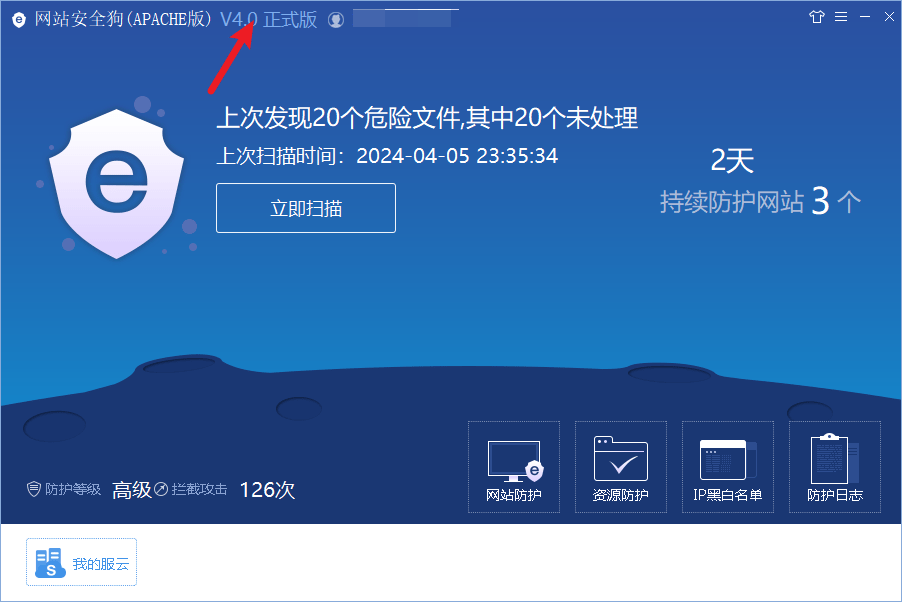
绕过安全狗waf检测
安全狗版本 方式一 注释大量字符绕过,payload: /*大量字符*/union/*大量字符*/select /*ASDFGHJKLASDFGHJKLASDFGHJKLASDFGHJKLASDFGHJKLASDFGHJKLASDFGHJKLASDFGHJKLASDFGHJKLASDFGHJKLASDFGHJ...
2024年4月6日 00:13
西迪特 Wi-Fi Web管理系统 未授权RCE漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 西迪特 Wi-Fi Web管理系统 未授权RCE漏洞 西迪特提供的Wireless解决方案为客户提供一套云管理,可靠性高,覆盖范围广的无线组网产品。旨...
2026年2月13日 12:53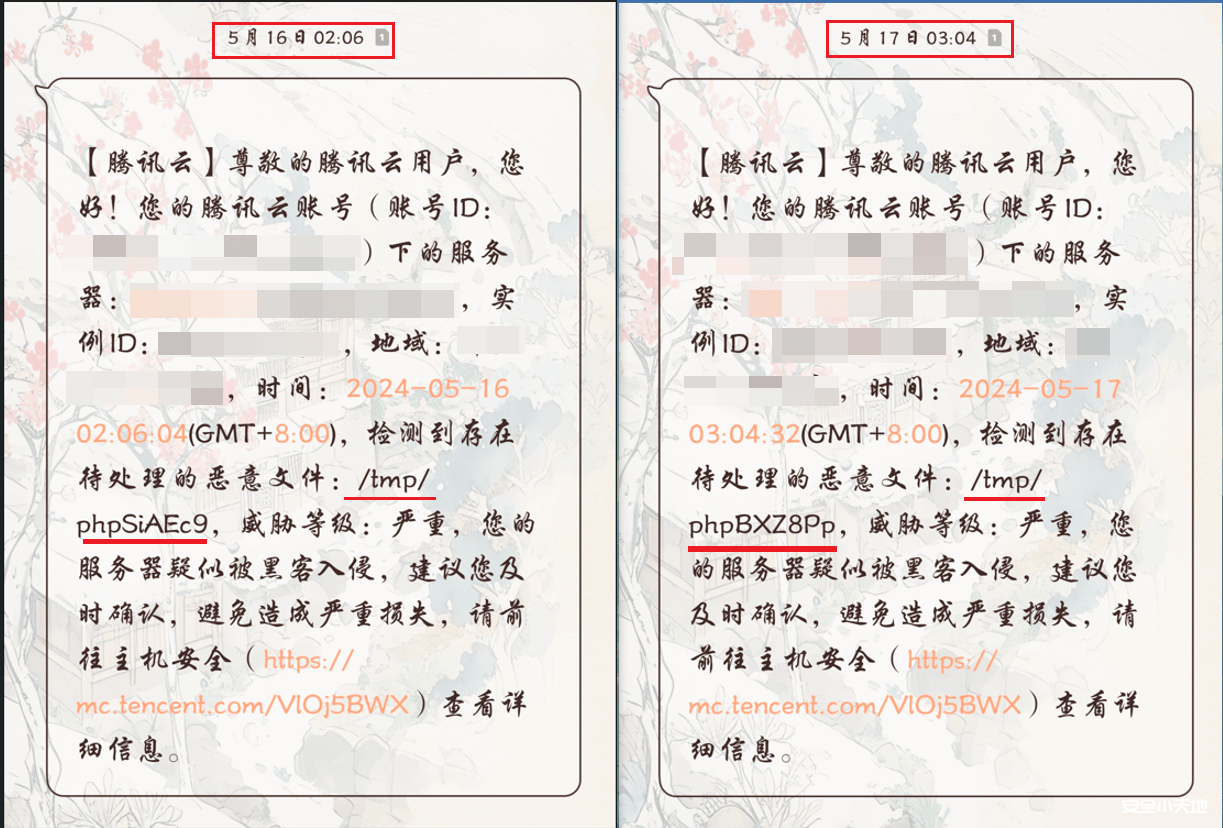
实战 | 关于安全小天地博客网站的两次应急响应
前言 安全小天地(anquanclub.cn)是鄙人用来记录平时学习到的琐碎内容,比较繁杂,多数是一些小知识点,没有进行总结。主要目的是方便自己后续如果再遇到相同的问题,避免再次需要经过多次百度...
2024年5月21日 23:15
科迈 RAS系统 Cookie验证越权漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 科迈 RAS系统 Cookie验证越权漏洞 科迈 RAS(Remote Application Solution)是中国首创远程快速应用接入方案,它结合TS终端技术,在提供...
2026年2月13日 12:53
VMware Workspace ONE Access SSTI漏洞 CVE-2022-22954
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 VMware Workspace ONE Access SSTI漏洞 CVE-2022-22954 VMware Workspace ONE Access(以前称为VMware Identity Manager)旨在通过多因...
2023年2月10日 13:54
[第一章 web入门]粗心的小李 – buu刷题笔记
打开题目就告诉我们是git泄露,那没办法,我们就查询git备份下载呗 GitHack的下载安装 下载地址:http://github.com/lijiejie/GitHack在GitHub上下载源码的压缩包后解压即可使用 需要使用python...
2022年4月27日 19:20
某知名品牌运维安全管理系统 getLdap 远程命令执行漏洞
漏洞简介 某知名品牌运维安全管理系统 getLdap 接口存在远程命令执行漏洞。攻击者可通过构造恶意的请求,利用该漏洞在目标服务器上执行任意命令,从而可能导致服务器被完全控制、敏感数据泄露等...
2026年3月6日 17:21
漏洞复现 JeecgBoot 企业级低代码平台 qurestSql SQL注入漏洞
免责声明 本文章只用于技术交流,若使用本文章提供的技术信息进行非法操作,后果均由使用者本人负责。 漏洞描述 JeecgBoot 企业级低代码平台 qurestSql存在SQL注入漏洞。 漏洞复现 fofa-query: ...
2023年9月15日 16:55
[CISCN2019 华北赛区 Day2 Web1]Hack World
读题 sql注入题,而且直接告诉你flag在表flag中的flag字段。让你提交查询id 查询1和2会有回显,输入其它数值都会提示错误。抓包跑一下字典看一下过滤的内容(学到的新技能,原来bp的intruder还...
2022年5月19日 20:12
-cve-2020-1938文件读取/包含利用
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-cve-2020-1938文件读取/包含利用 Apache+Tomcat是很常用的网站解决方案,Apache用于提供web服务,而Tomcat是Apache服务器的扩展,用于...
2023年1月31日 18:56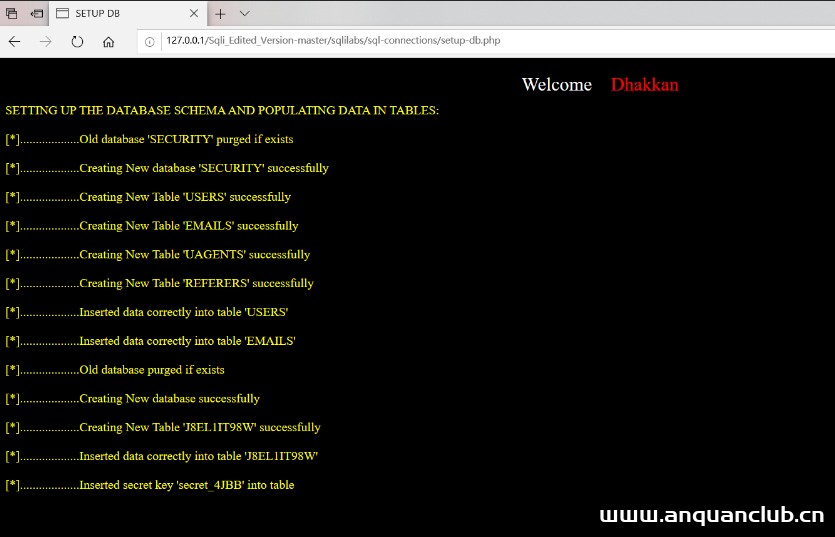
最新版Phpstudy安装sql注入平台(sqli-labs)错误解决方法
网上安装sqli-labs位置及修改的教程有一大堆,但是进入到了浏览器页面,点击Setup/reset Database for labs选项就会报错,虽然网上提供了关于phpstudy 5.x版本和7.x版本的修改办法,但是仍会出...
2022年3月21日 11:54
