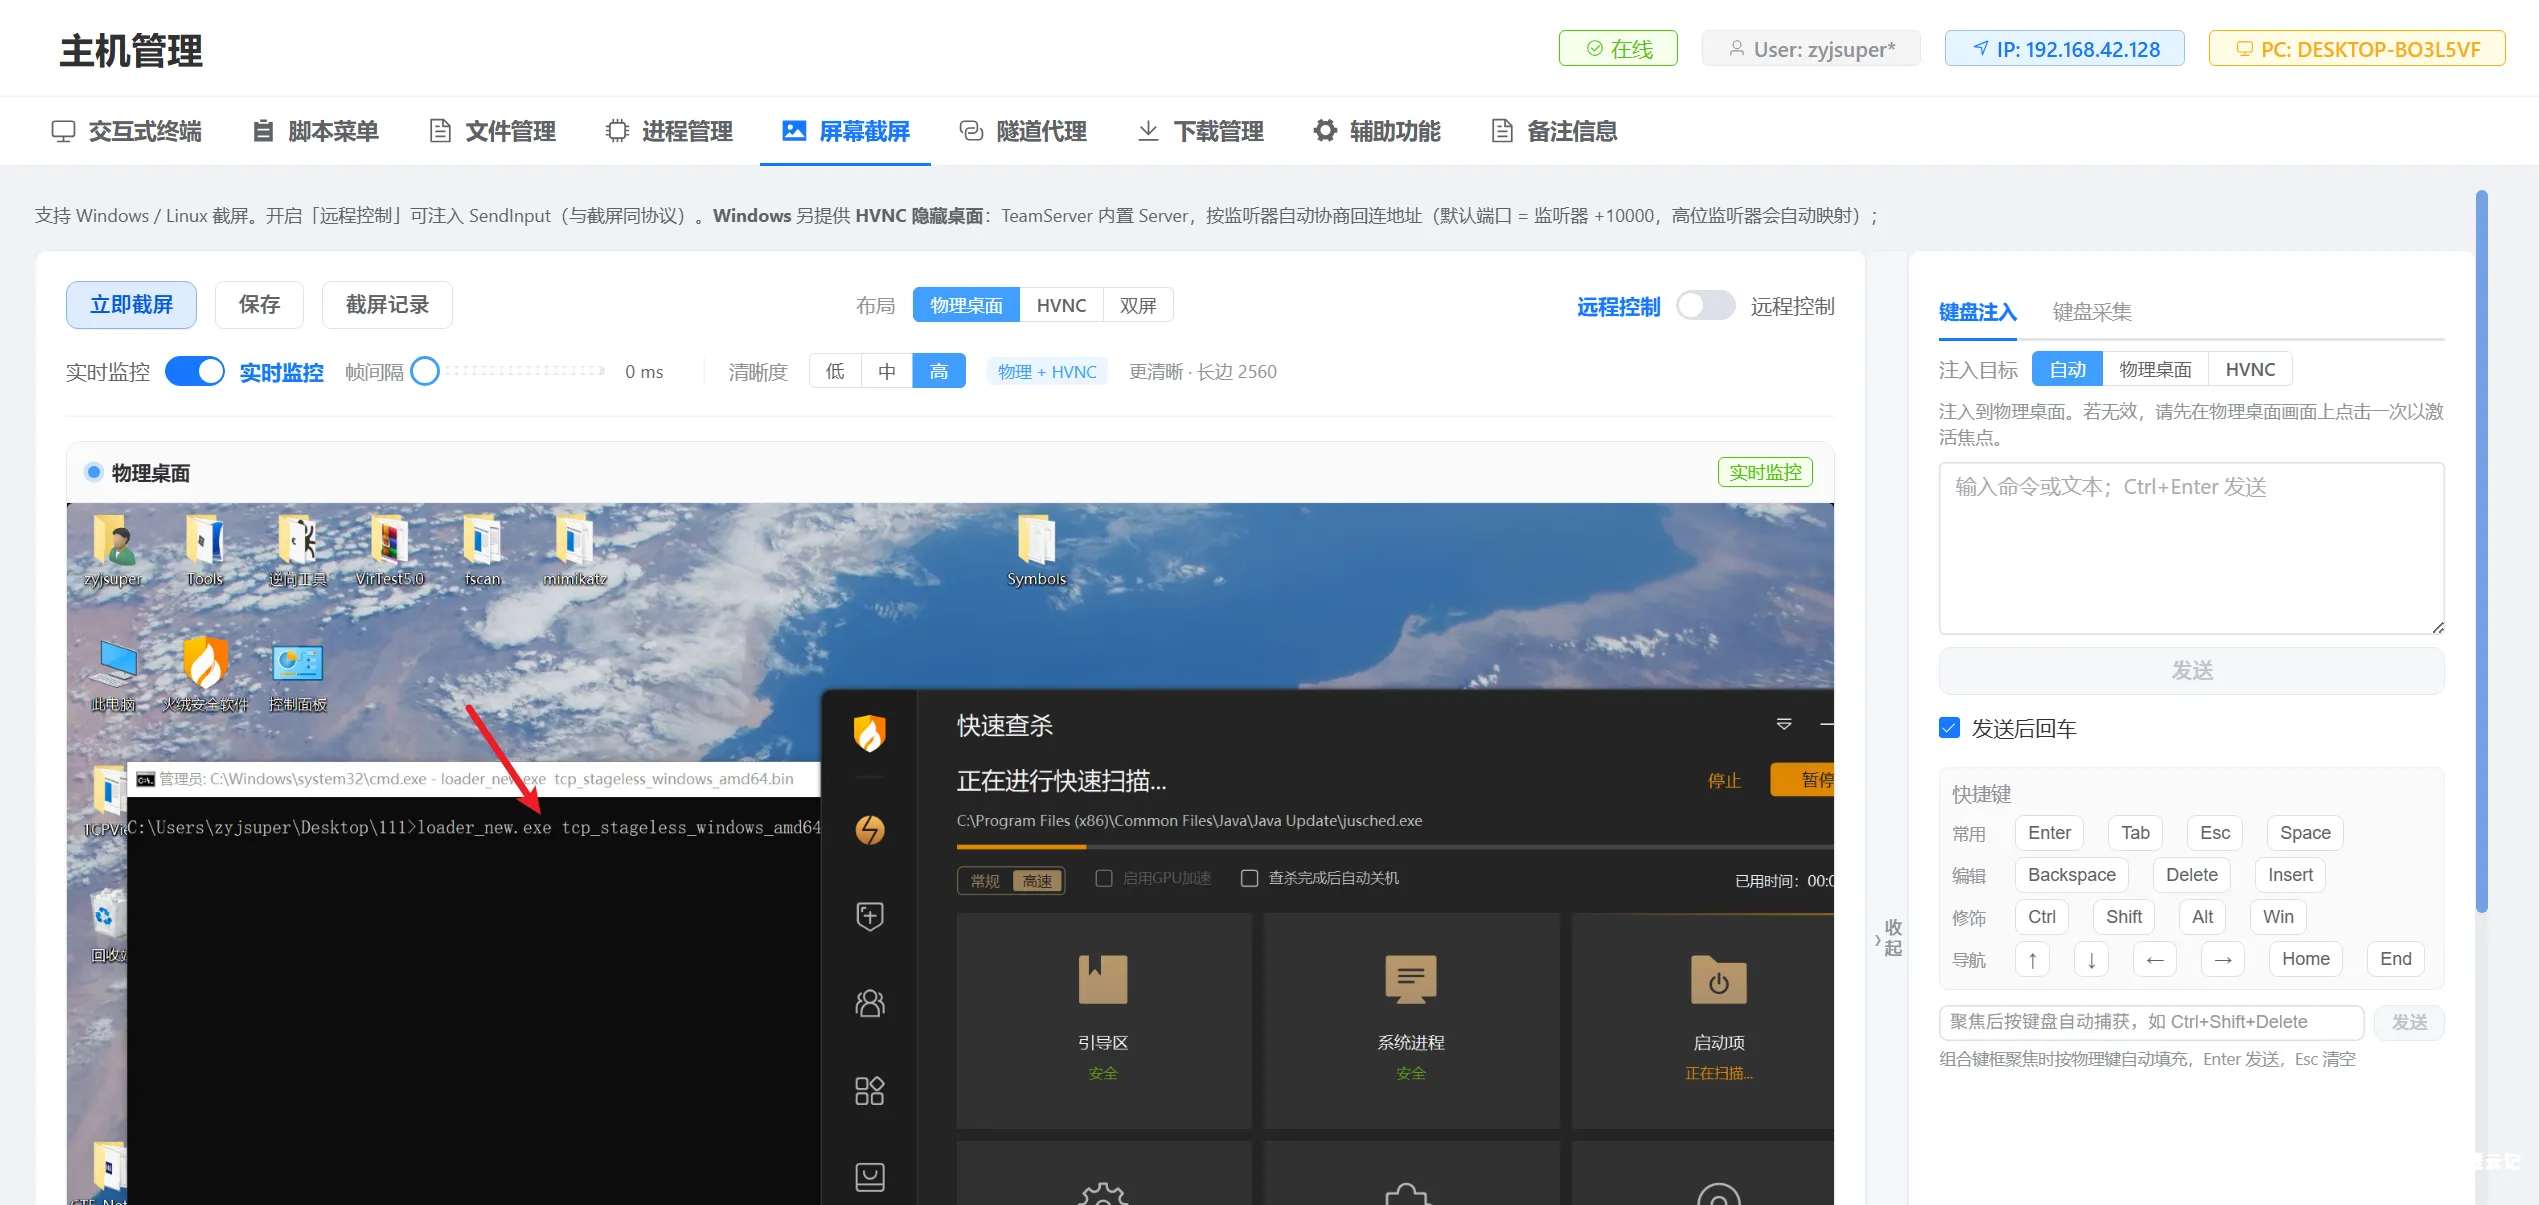
EasyShell&EasyTools 双工具更新|中秋×国庆渗透云记福利抽奖活动
前言 一直在思考为什么其他师傅的公众号排班、文案总是那么优秀,思来想去,还是不知道怎么写。 为了减少内耗,还是继续打磨我那俩小垃圾(EasyShell和EasyTools)吧, AI越来越强大,出现了更...

 2026年9月20日 16:22
扫描与检测 – 关键信息基础安全保护 – hvv面试题
IP资源 真实IP获取 CDN技术:内容分发网络 为了保证网络的稳定和快速传输,网站服务商会在网络的不同位置设置节点服务器,通过CDN技术,将网络请求分发到最优的节点服务器上面。 判断CDN 站长工...
2022年7月7日 20:29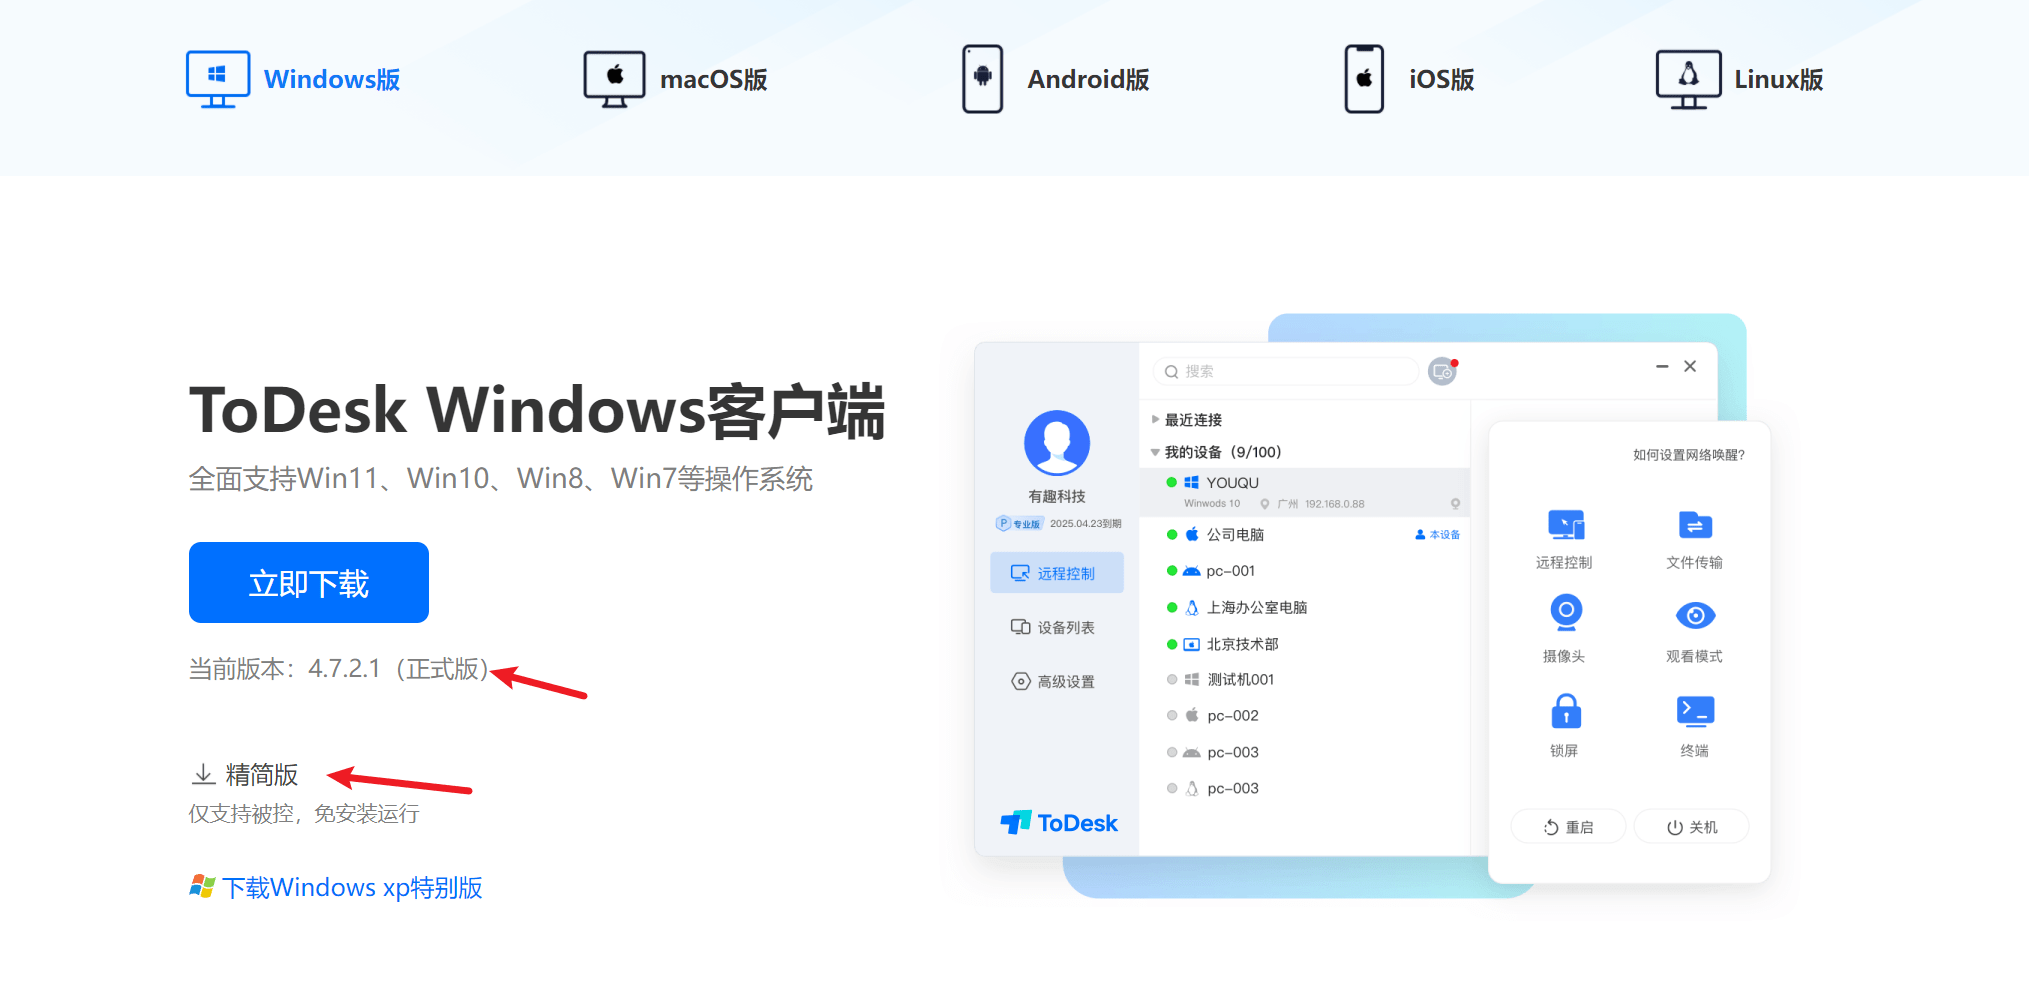
【溯源小技巧】获取Todesk客户端的手机号与邮箱账号
前言 今天在帮同学使用Todesk远程解决问题的时候,突然想到了以前关于向日葵配置文件的相关利用,可以读取到临时密码,然后使用脚本进行爆破,得到明文之后即可远程连接,现在已经修复了 同理,...
2024年3月19日 22:36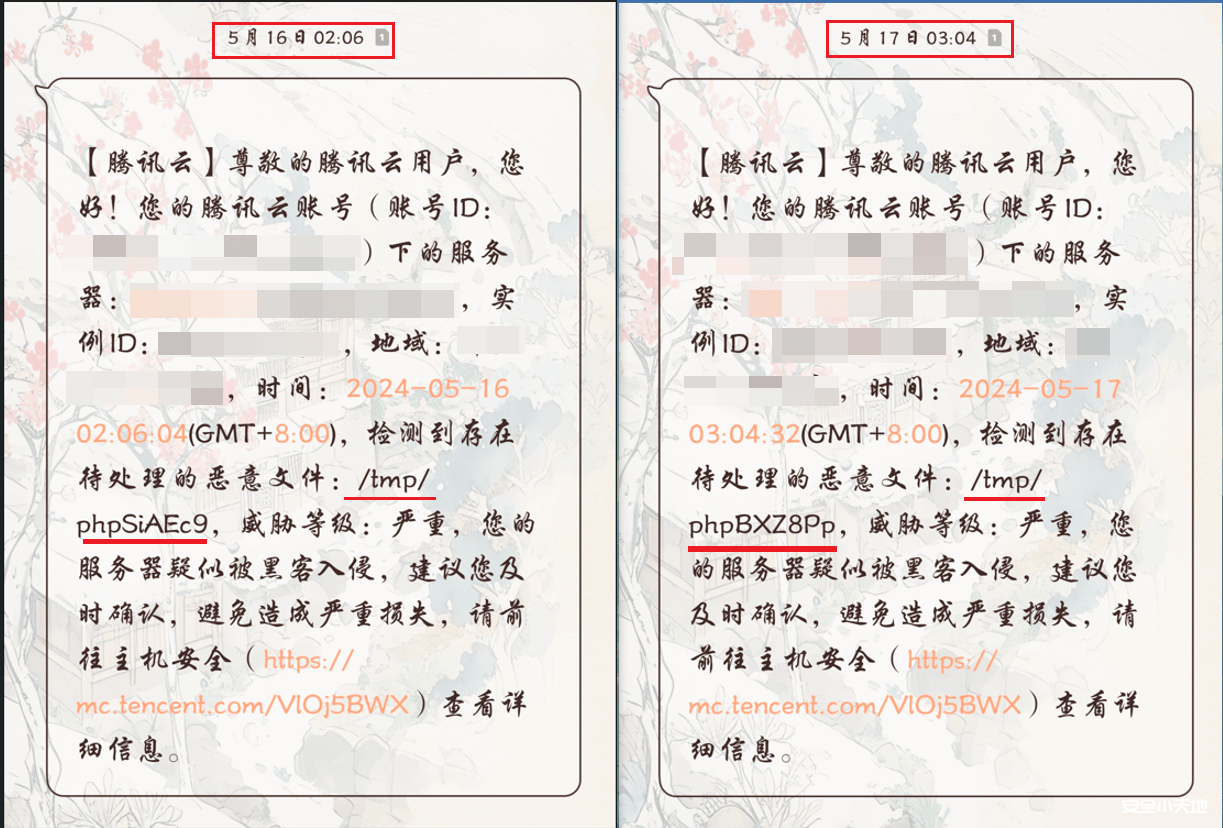
实战 | 关于安全小天地博客网站的两次应急响应
前言 安全小天地(anquanclub.cn)是鄙人用来记录平时学习到的琐碎内容,比较繁杂,多数是一些小知识点,没有进行总结。主要目的是方便自己后续如果再遇到相同的问题,避免再次需要经过多次百度...
2024年5月21日 23:15
钓鱼佬的一些心得
文章来源:https://github.com/djytmdj/Network-security-study-notes 本期主要分享一些思路。钓鱼,网络钓鱼也好,现实钓鱼也好,都需要具备一些基本条件。下面先举例子,再进行论述。不知道各...
2026年3月2日 20:22
实战钓鱼案例及心得
文章来源:https://github.com/djytmdj/Network-security-study-notes 前言 钓鱼是老生常谈的问题,也是很有效的方法,但是真正的实战专家不多,一方面是实践机会少,再一方面,很多朋友对钓鱼...
2026年3月2日 20:05
AI-Skill 自动进化的智能爆破工具(从零开始简单开发你第一个skill)
文章来源:AI-Skill 自动进化的智能爆破工具(从零开始简单开发你第一个skill)-先知社区 一、前言 在红蓝演习中,弱口令无论是出现在打点环节还是重要突破路径上,都非常常见。 但是每次在演习...
2026年3月25日 22:33
EasyShell Extensions 脚本菜单 — 用户使用手册
EasyShell Extensions 脚本菜单 — 用户使用手册 本文是 Extensions 脚本菜单 的统一说明,涵盖:部署使用、内置插件集、自定义 JSON 插件编写,以及从 Cobalt Strike CNA 迁移。适用于操作人员...
2026年6月11日 17:38
【工具更新】EasyShell v2.6 版本更新,1. 新增邮件钓鱼模块,支持stageless客户端一键添加邮件压缩包、2.修复shellcode内存告警情况等bug
更新说明 感谢各位师傅们的热心测试,发现了诸多bug,目前已经修复的有: 修复shellcode执行火绒内存告警的bug 优化屏幕截屏,设置为低中高三挡 优化文件管理展示 更新linux旧系统交互式shell执...
2026年8月5日 23:23EasyShell更新日志-V2.8.2已更新【20260920】
程序激活流程参考以下文章,直接点击右侧目录树跳转激活码教程即可 如遇程序启动失败的建议尝试一下命令 该情况主要是使用2.0之前版本,程序加密秘钥不兼容导致的macOS : rm -rf ~/Library/Appl...
2026年9月20日 11:48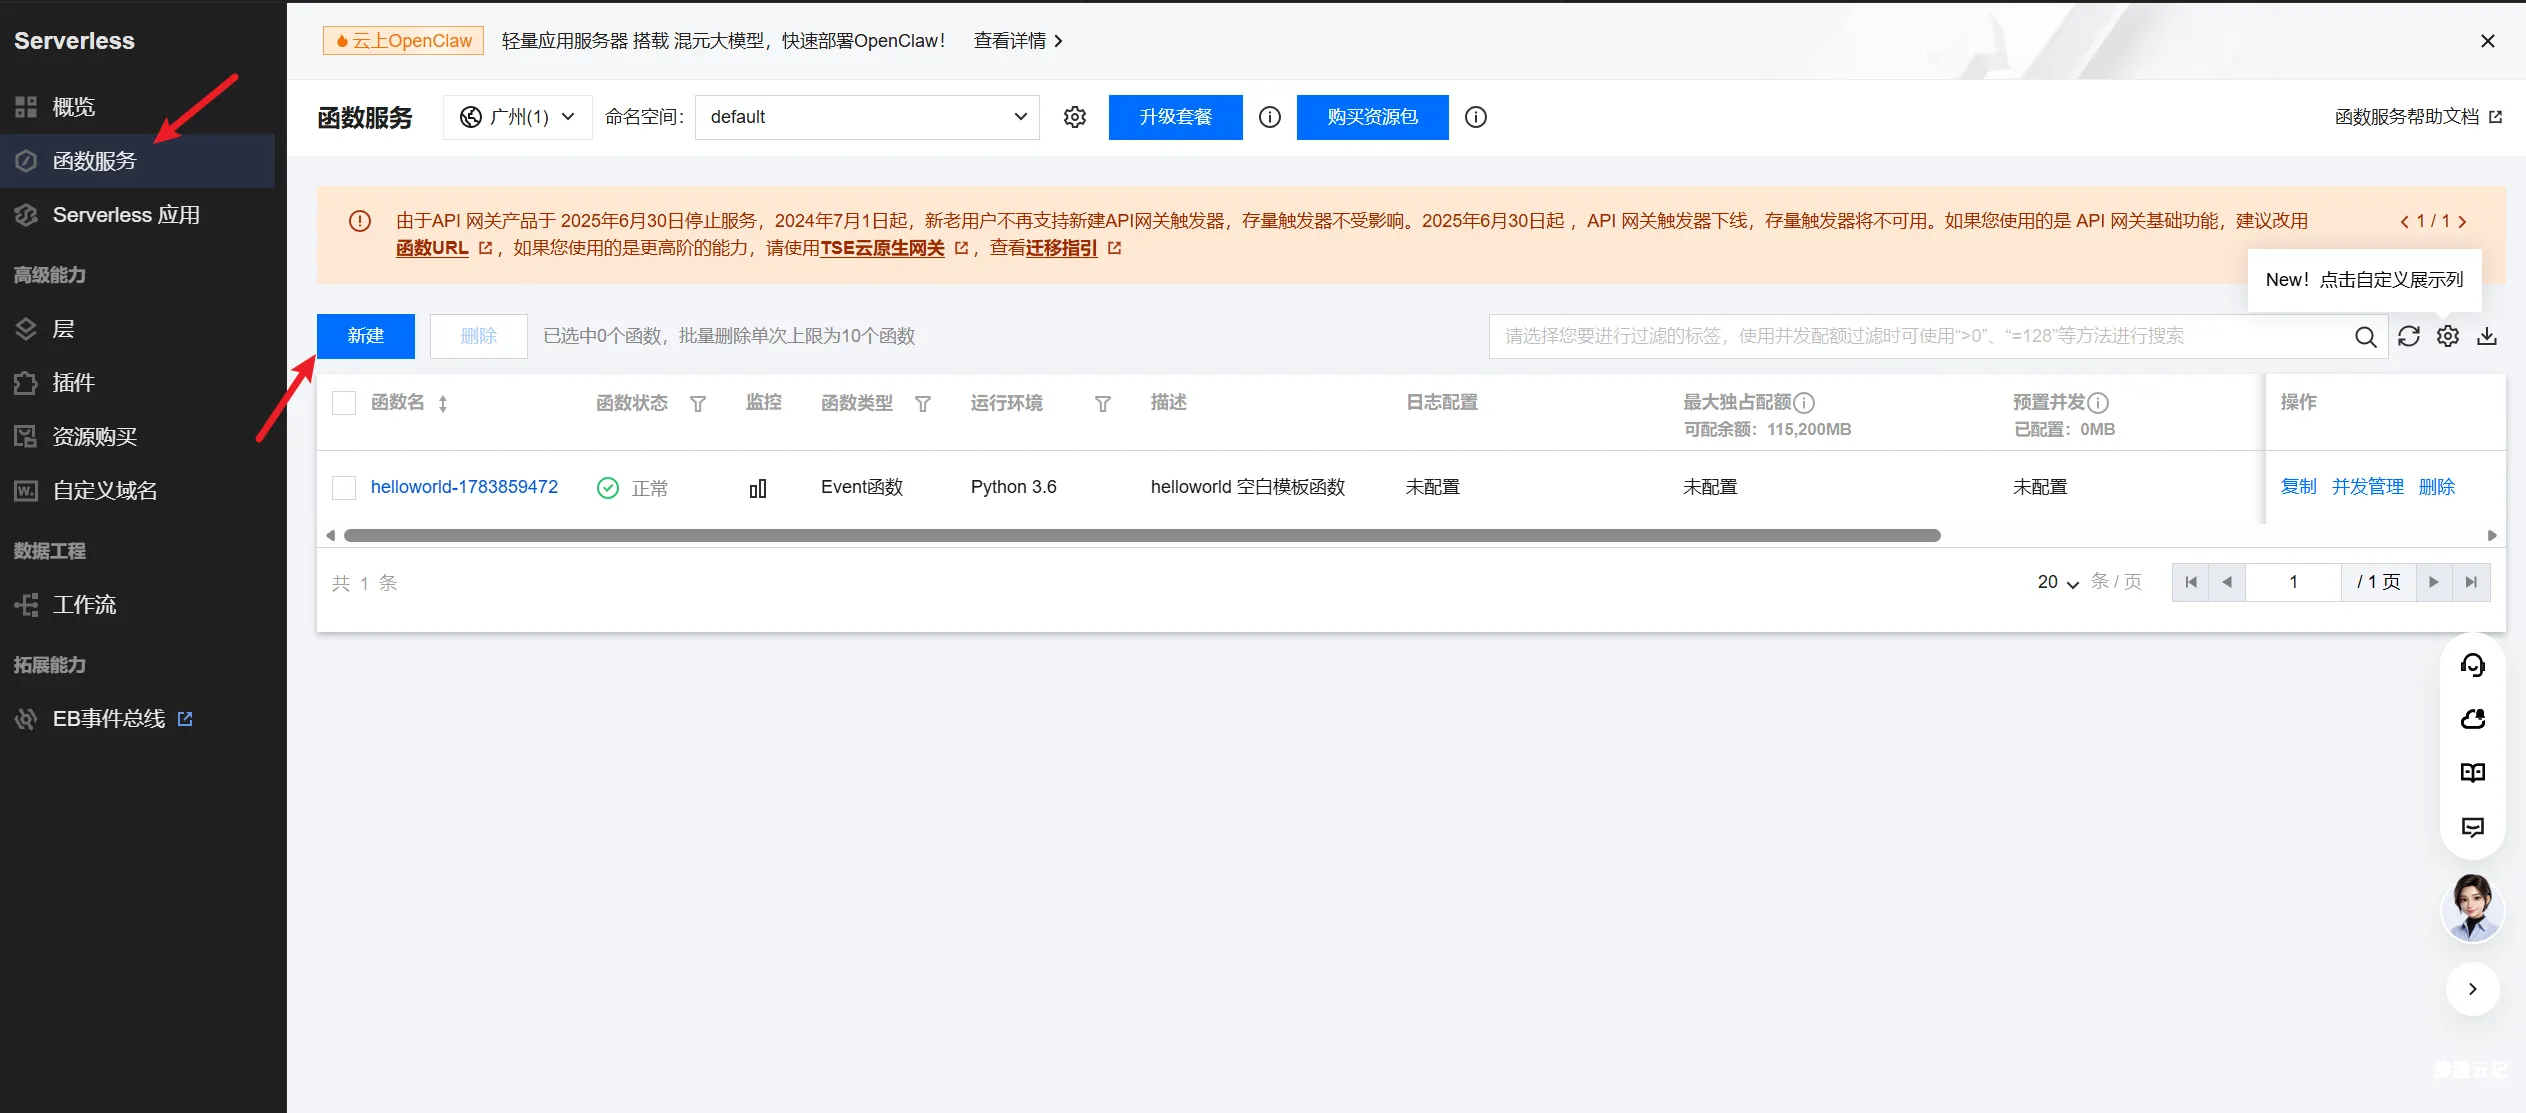
【思路学习】EasyShell配置云函数上线
前言感谢各位师傅们分享的诸多优秀项目,经过一段时间的折腾研究,EasyShell也以支持云函数上线一、云函数什么是云函数呢,这里直接放腾讯云官网描述:云函数(Serverless Cloud Function,SCF...
2026年8月11日 13:39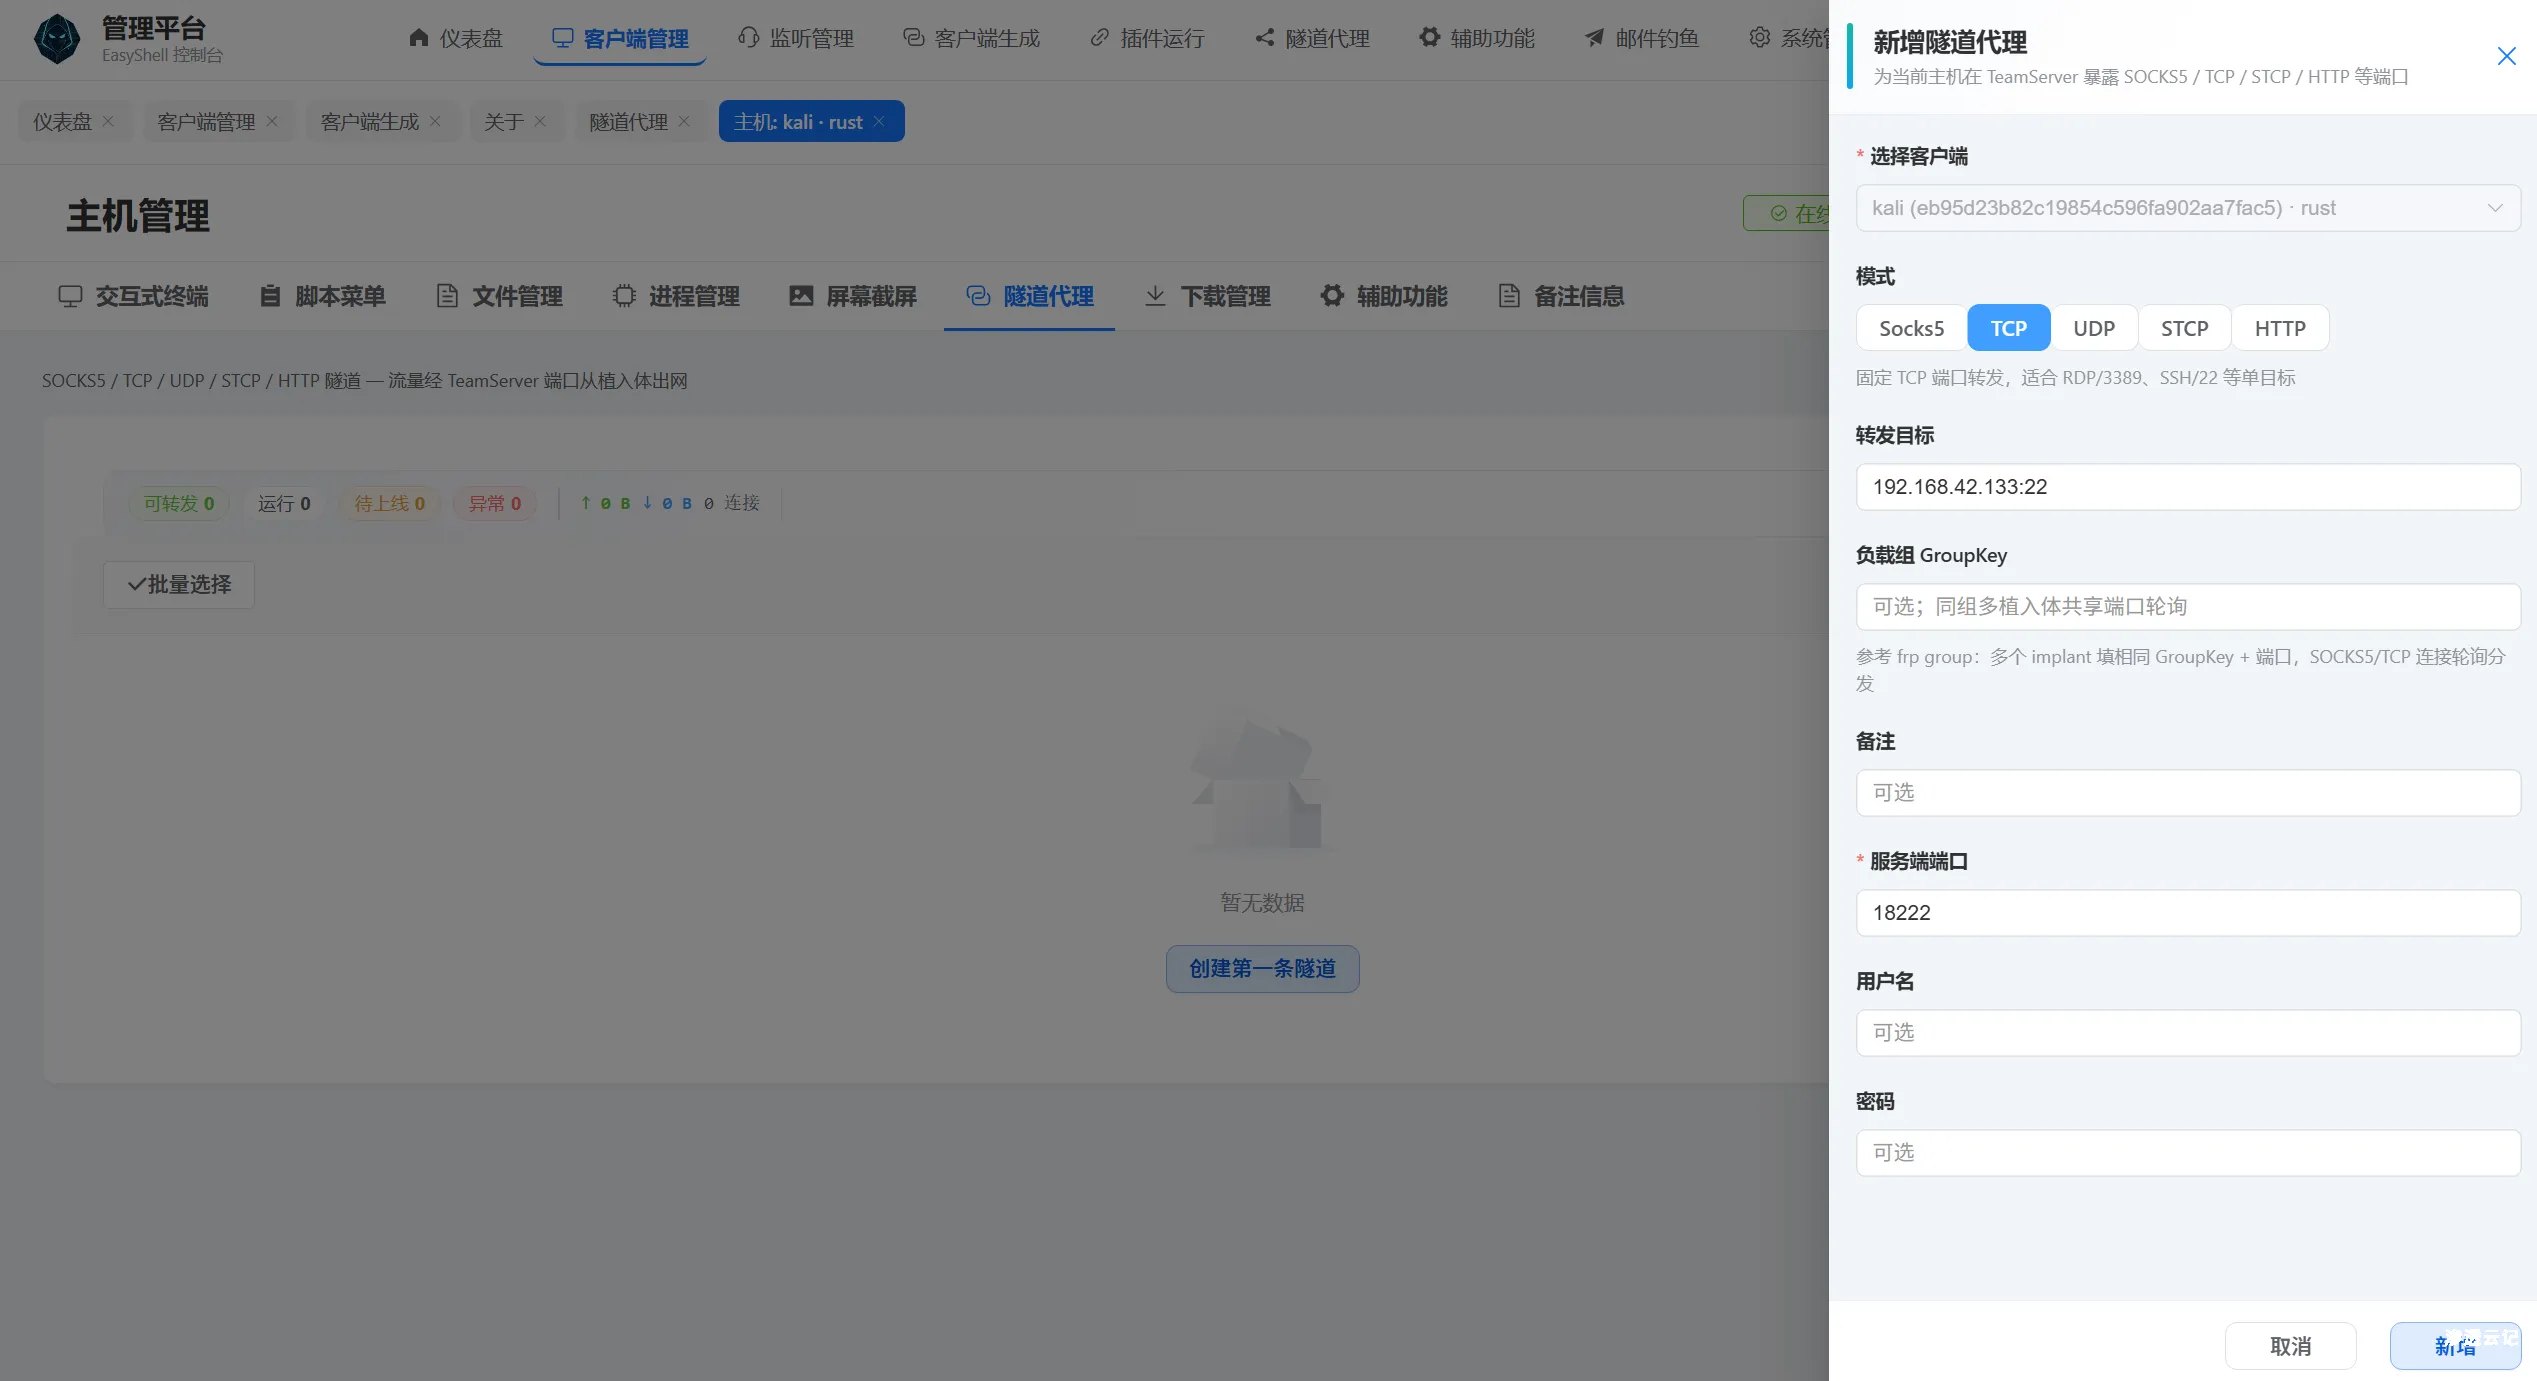
【工具更新】EasyShell v2.7 版本更新,新增tcp udp等端口转发协议,支持稳定实现ssh、rdp等协议的稳定连接
更新说明 感谢各位师傅们的热心测试,发现了诸多bug,目前已经修复的有: 修复菜单标签刷新空白页面的bug 修复文件管理无法修改时间的bug 新增tcp stcp udp等协议隧道代理功能,支持rdp、ssh等...
2026年8月16日 20:18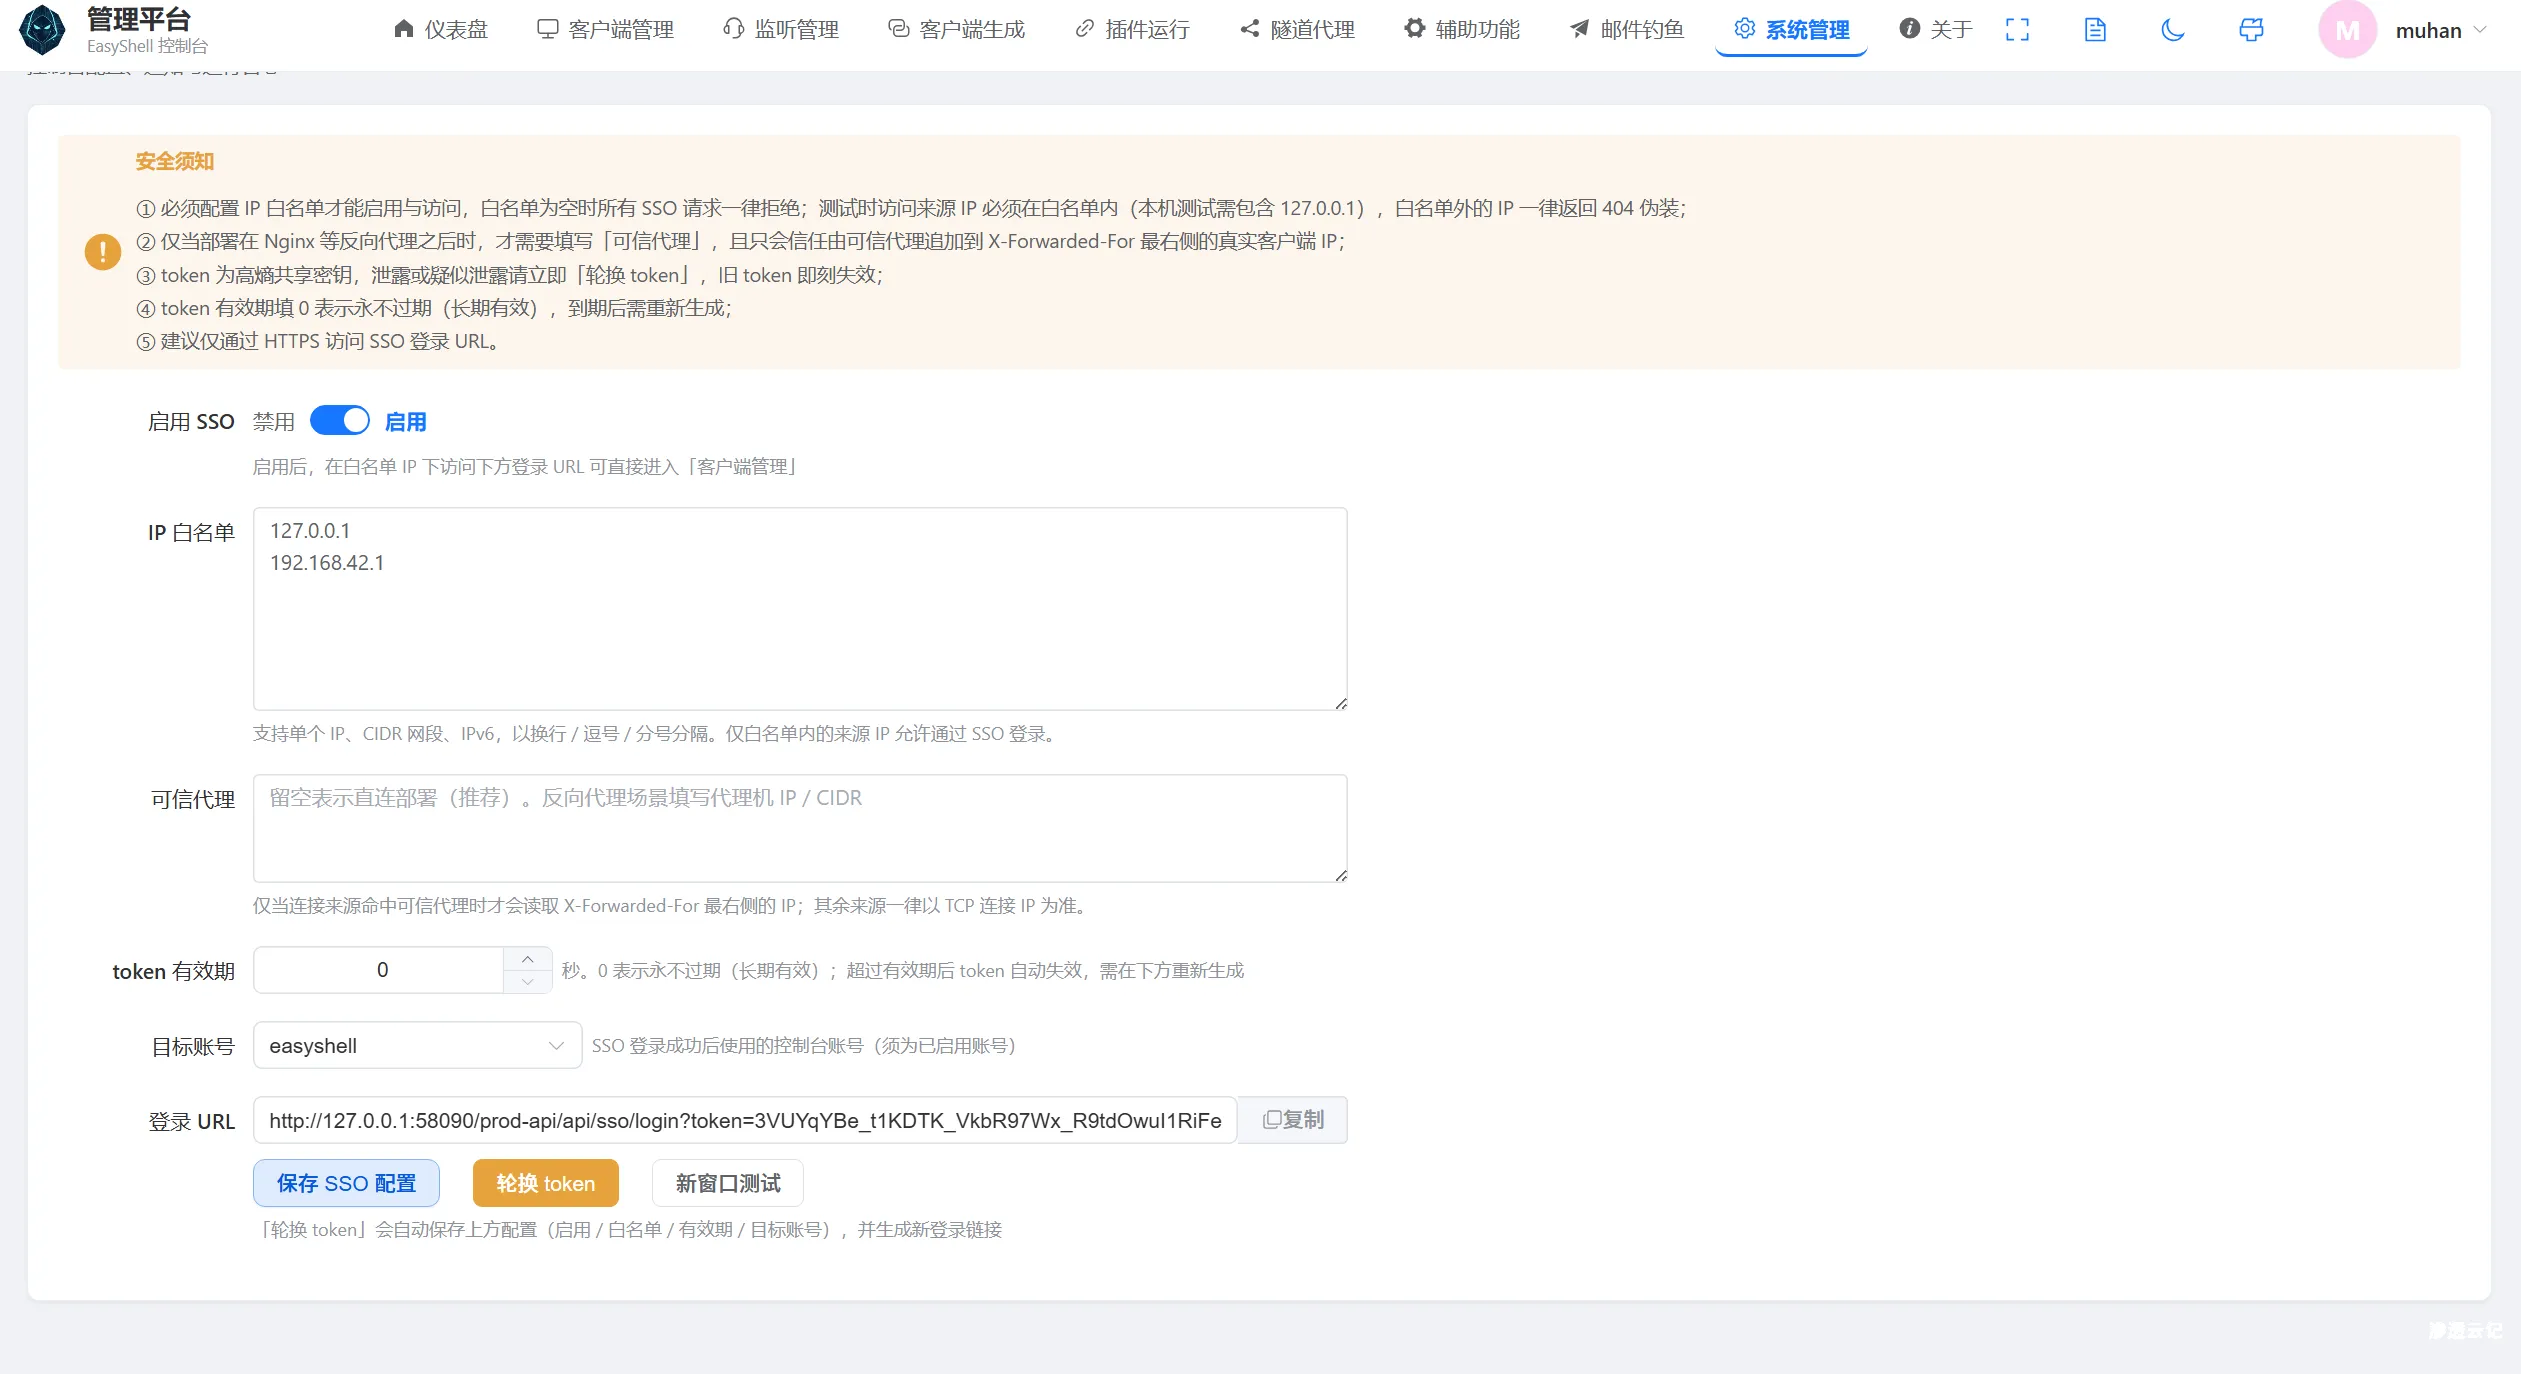
【工具更新】EasyShell v2.8 版本更新,新增stowaway多级网络上线、sso单点登录支持各位师傅将easyshell无缝嵌入各自的redteam工具中
更新说明 感谢各位师傅们的热心测试,发现了诸多bug,目前已经修复的有: 修复前端界面刷新异常与卡顿的bug, 修复隧道代理流量特征被捕获的情况, 修复ws协议无法上线的bug, 新增系统sso本地单点...
2026年8月29日 19:12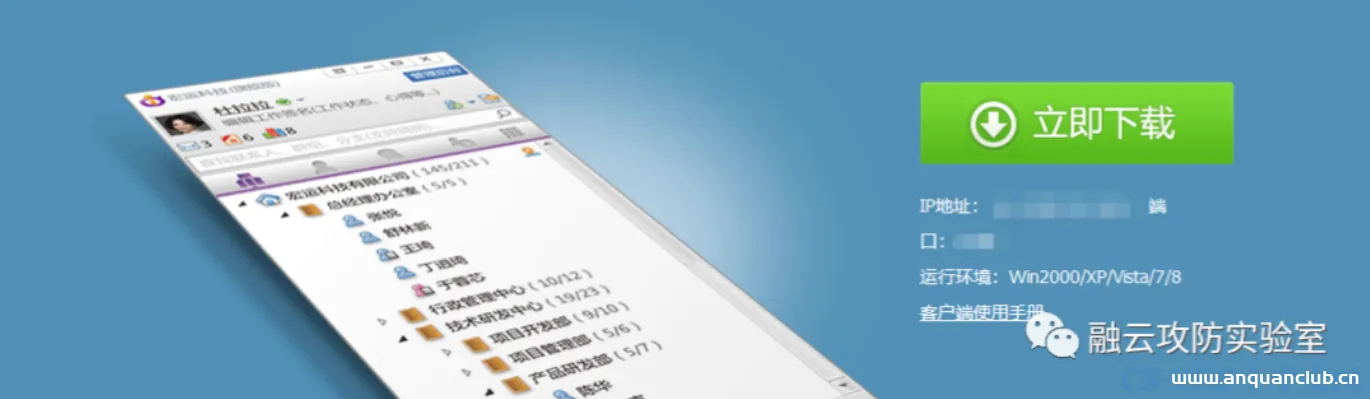
【】 imo 云办公室 get_file.php 远程命令执行漏洞(附EXP)
0x00前言 本文转载自:CN-SEC中文网http://cn-sec.com/archives/1370417.html 0x01 阅读须知 融云安全的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等...
2023年1月13日 19:36
【】-webmin CVE-2019-15107
0x01 webmin描述 Webmin的是一个用于管理类Unix的系统的管理配置工具,具有网络页面。在其找回密码页面中,存在一处无需权限的命令注入漏洞,通过这个漏洞攻击者即可以执行任意系统命令。它已知...
 2022年10月31日 10:42
【】-webmin CVE-2019-15642
0x01 webmin描述 Webmin的是一个用于管理类Unix的系统的管理配置工具,具有网络页面。在其找回密码页面中,存在一处无需权限的命令注入漏洞,通过这个漏洞攻击者即可以执行任意系统命令。它已知...
2022年10月31日 10:55
