CVE-2022-29072 7-Zip提权漏洞 0day –
关于 7-zip 7-Zip 是开源的免费压缩/解压软件。大部分代码都在 GNU LGPL 许可下。代码的某些部分在 BSD 3 条款许可下。代码的某些部分也有 unRAR 许可限制。阅读 7-Zip 许可证信息。 您可以在任...
 2022年4月24日 12:06

应急响应基本流程
应急响应的流程,先来张图片熟悉一下。 1.准备阶段: 准备阶段要做的是主要是明确资产范围对可能产生安全问题的 地方进行加固。 2.检测阶段: 通过日常的监控,收集系统信息日志等手段对可疑的...

 2022年3月20日 20:26
kali渗透综合靶机–DC-9靶机
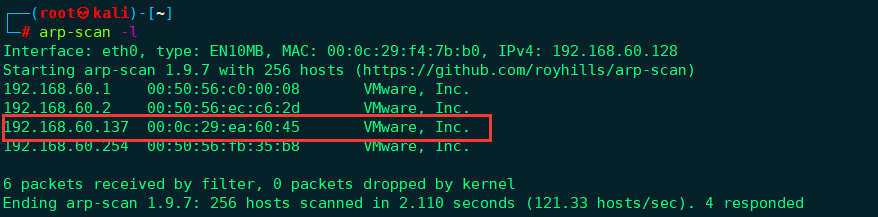
环境准备 靶机环境搭建攻击渗透机: kali IP地址:192.168.60.128靶机:DC-9 IP地址未知靶机下载地址:http://www.vulnhub.com/entry/dc-9,412/ 信息搜集 扫描主机IP,或者直接 arp-scan -l nma...
2024年2月28日 20:21
[ACTF2020 新生赛]Upload – buu刷题笔记
[ACTF2020 新生赛]Upload 考点 前端后缀名绕过的方式 php可执行文件后缀名的种类主界面 有一个灯泡,提示你上传文件,前端有验证,只能上传 jpg|png|gif 这个时候我们有两种方式绕过前端验证 直...
2022年4月14日 20:02
[极客大挑战 2019]PHP
因为每次猫猫都在我键盘上乱跳,所以我有一个良好的备份网站的习惯 不愧是我!!! 这不就是文件扫描,dirb什么的都可以,经过一番测试,备份文件名为www.zip 直接在url后面输入www.zip,可以获...
2023年6月7日 14:53
[护网杯 2018]easy_tornado WriteUp – buu刷题笔记(超级详细!)
[护网杯 2018]easy_tornado 打开题目后,首先发现3个超链接 依次查看文件内容 flag.txt /flag.txt flag in /fllllllllllllag welconme.txt /welcome.txt render hints.txt /hints.txt md5(cooki...
2022年4月17日 16:58
[HCTF 2018]admin – buu刷题笔记
首先爬一遍整个网站,发现有没注册的时候有“login”,'register', 这两个页面,注册一个123用户登录后发现有 'index“,”post“,”logout“,”change password“这四个界面, 根据题目提示的a...
2022年4月17日 16:53
[极客大挑战 2019]HardSQL – buu刷题笔记
[极客大挑战 2019]HardSQL(主要记录一下自己做题的思路)题目:打开环境,得到: 有两道类似的sql注入题目,可以参考一下 废话不多说,都说了是hardsql了,直接fuzz测试一下,可以看到有很多还...
2023年1月13日 20:01
[第一章 web入门]粗心的小李 – buu刷题笔记
打开题目就告诉我们是git泄露,那没办法,我们就查询git备份下载呗 GitHack的下载安装 下载地址:http://github.com/lijiejie/GitHack在GitHub上下载源码的压缩包后解压即可使用 需要使用python...
2022年4月27日 19:20
Vulnhub靶机:Tiki(适合新手练习漏洞搜索和利用)
0x00:靶机介绍 这次的靶机是Tiki,下载链接为 http://www.vulnhub.com/entry/tiki-1,525/,可在VM下进行。准备好一台kali即可。 看描述其实是一个复现0day攻击的靶机。号称有OSCP级别。但做完以...
2022年3月24日 20:57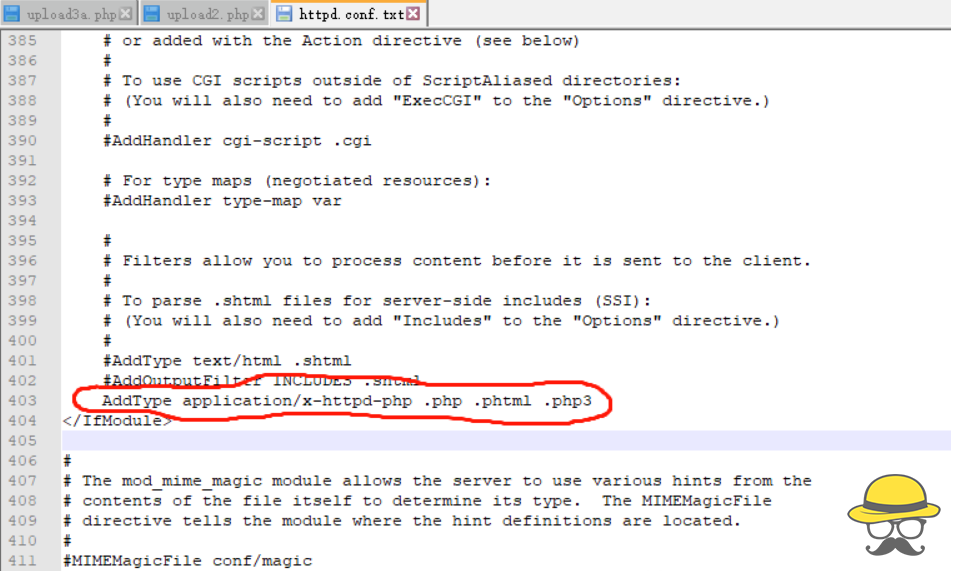
【网安笔记】文件上传漏洞总结
上传文件的时,如果未对上传的文件进行严格的验证和过滤,就容易造成文件上传漏洞,上传脚本等。 造成的危害 导致网站甚至整个服务器被控制,恶意的脚本文件又称为WebShell,WebShell具有强大的...
2022年2月28日 17:50
[极客大挑战 2019]LoveSQL – buu刷题记录
这群该死的黑客,竟然这么快就找到了我的flag,这次我把它们放在了那个地方,哼哼! 遇到sql注入的题目,首先先试试' ' ') ') ') ') 这几种组合,总有一个可以成功,实在没思路就放sqlmap吧 万能...
2022年4月14日 15:39
[极客大挑战 2019]Knife – buu刷题笔记
我家菜刀丢了,你能帮我找一下么 一句话木马也在这eval($_POST['Syc']); 现在的问题是木马有了,不知道文件名和路径,尝试目录扫描之后,居然只有一个index.php 按照ctf的尿性,玩的就是脑回路...
2022年4月14日 15:47
[极客大挑战 2019]Http – buu刷题笔记
欢迎来到西南某最大卖鞋厂商 !三叶草安全技术小组(Syclover) 当黑客帝国的梦想成为现实,你就是下一个奇迹缔造者!三叶草安全技术小组(Syclover)等待着同样热爱技术的你~ 打开网页随便翻翻...
2022年4月14日 16:14
[ZJCTF 2019]NiZhuanSiWei – buu刷题笔记
进入题目链接 直接就是一段代码需要审计 <?php $text = $_GET['text']; $file = $_GET['file']; $password = $_GET['password']; if(isset($text)&&(file_get_contents($text,'r')==...
2022年4月18日 14:50
[第一章 web入门]常见的搜集 – buu刷题笔记
BUUCTF:[第一章 web入门]常见的搜集 比起那些需要技巧的ctf赛题,还是感觉这种信息收集吸引人 寻找有用的信息 首先看了一下源码貌似没发现什么有价值的东西然后顾名思义估计是要在站点的路径中...
2022年4月27日 19:01
