
微议管理系统后台文件上传漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 微议管理系统后台文件上传漏洞 微议管理系统存在后台文件上传漏洞,攻击者可以通过上传木马执行任意命令,获取服务器管理权限。 fofa:...
 2026年2月13日 12:53
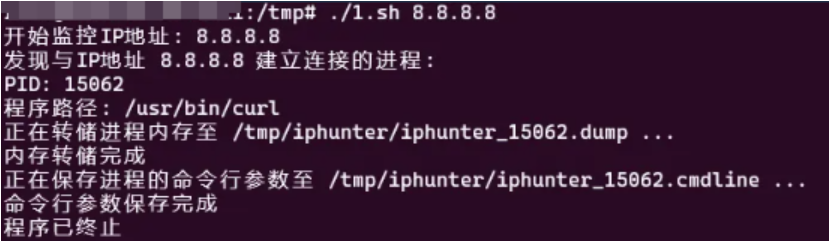
短暂网络活动(域名或IP)定位恶意进程
Linux 经常会有这样的场景,已知某个域名或IP为恶意,有设备解析了恶意域名或通联了恶意IP。或者某个无出网业务的设备异常解析了域名、或通联了恶意IP。 此时的首要任务就是基于已知的信息(域...

 2026年3月1日 15:46
CVE-2022-35914-GLPI 注入漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 CVE-2022-35914-GLPI 注入漏洞 GLPI是个人开发者的一款开源IT和资产管理软件。该软件提供功能全面的IT资源管理接口,你可以用它来建立...
2023年2月7日 17:05
Jupyter Notebook 未授权访问远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 Jupyter Notebook 未授权访问远程命令执行漏洞 Jupyter Notebook(此前被称为 IPython notebook)是一个交互式笔记本,支持运行 40 多...
2026年2月13日 12:53
Tenda W15E企业级路由器 RouterCfm.cfg 密码泄露
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 Tenda W15E企业级路由器 RouterCfm.cfg 密码泄露 腾达W15E路由器外置4根5dBi高增益无线天线,同时还内置独立PA和LNA模块,大大增强无线信...
2026年2月13日 12:53
CVE-2021-3493 Linux kernel特权提升
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 CVE-2021-3493 Linux kernel特权提升漏洞复现 Linux内核是操作系统的关键组件。它借助进程间通信和系统调用,在硬件级别上充当应用程序...
2023年2月6日 17:22
BUUCTF[极客大挑战 2019]Secret File – 蒋璐源的秘密?
BUUCTF[极客大挑战 2019]Secret File 挺有意思的一道题,打开链接。 蒋璐源的秘密?没兴趣,本人不喜欢探索别人的秘密。好吧,hacker喜欢。F12查看一下源码。 出现下一个页面,点击试试 嗯?!...
2023年1月13日 20:03
[极客大挑战 2019]BuyFlag – buu刷题笔记
打开题目我们发现一个网页,然后有一个菜单,点击菜单就能发现这个payflag的页面,需要1亿,买是一定要买的,但付款就不一定了 Flag need your 100000000 money attention If you want to buy t...
2022年4月17日 16:13![BUUCTF第一章 web入门]afr_3-渗透云记 - 专注于网络安全与技术分享](https://b.encenc.com/wp-content/uploads/2022/04/image-115.png)
BUUCTF第一章 web入门]afr_3
本题考查对linux系统中/proc/目录下文件作用的了解,同时考查了flask模板注入关于/proc/目录Linux系统上的/proc目录是一种文件系统,即proc文件系统。与其它常见的文件系统不同的是,/proc是一...
2022年4月28日 20:53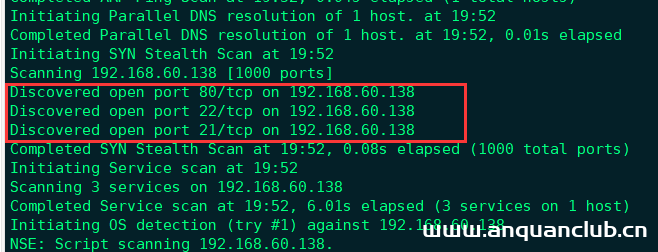
Vulnhub 靶场 DRIPPING BLUES: 1
前期准备: 靶机地址:http://www.vulnhub.com/entry/dripping-blues-1,744/ kali攻击机ip:192.168.60.128靶机地址:192.168.660.138 注:这个靶机有坑,别钻死胡同。 一、信息收集 1.使用nmap...
2022年3月26日 20:27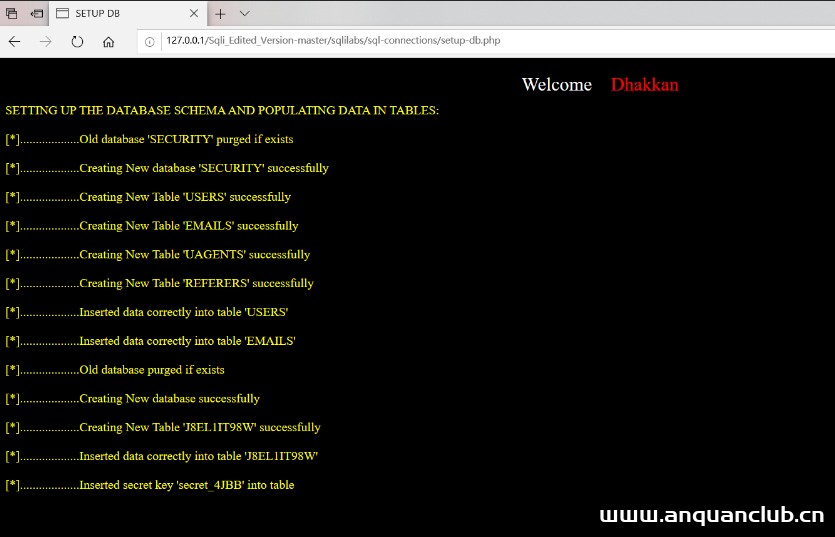
最新版Phpstudy安装sql注入平台(sqli-labs)错误解决方法
网上安装sqli-labs位置及修改的教程有一大堆,但是进入到了浏览器页面,点击Setup/reset Database for labs选项就会报错,虽然网上提供了关于phpstudy 5.x版本和7.x版本的修改办法,但是仍会出...
2022年3月21日 11:54
[极客大挑战 2019]BabySQL – buu刷题笔记
自从前几次网站被日,我对我的网站做了严格的过滤,你们这些黑客死心吧!!! 尝试登录 admin'# ,登录成功,但相较于以前做的那个sql题,这个flag铁定错的 Your password is 'fd7055ec3060d96f...
2022年4月15日 15:17
[MRCTF2020]Ez_bypass – buu刷题笔记
打开题目就是一段代码,我们稍微美化一下,看的清楚点 I put something in F12 for you include 'flag.php'; $flag='MRCTF{xxxxxxxxxxxxxxxxxxxxxxxxx}'; if(isset($_GET['gg'])&&isset...
2022年4月19日 21:39
常见的 WAF 绕过方法有哪些
在绕过 WAF 的测试中,有很多的方法可以使用,以下列举 12 项常用方法: 大小写绕过;HTTP 协议覆盖绕过;注释符绕过;白名单 IP 绕过;编码绕过;真实 IP 绕过;分块传输绕过;Pipline 绕过;...
2022年3月20日 20:20
kali渗透综合靶机– prime-1
本文章向大家介绍渗透测试靶机 prime-1,主要包括渗透测试靶机 prime-1使用实例、应用技巧、基本知识点总结和需要注意事项,具有一定的参考价值,需要的朋友可以参考一下。 渗透测试靶机 prime-...
2024年2月28日 20:23
夜神模拟器配合Burpsuite进行抓包
burp抓夜神模拟器包,用来做APP渗透测试等。(其他的模拟器也是这样)看网上的都比较乱,就自己写一个吧。 一、下载夜神模拟器和burp 夜神官网:https://www.yeshen.com/ burp的话,建议百度专...
2023年1月13日 20:27
