
Casbin 账号密码泄漏漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 Casbin 账号密码泄漏漏洞 Casbin是一个支持如ACL,RBAC,ABAC等访问模型,可用于Golang,Java,C/C++,Node.js,Javascript,PHP,Laravel,Pyth...
 2026年2月13日 12:53
畅捷CRM SQL注入+后台文件上传漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 畅捷CRM SQL注入+后台文件上传漏洞 畅捷CRM是面向小企业全力打造的简单、实用的客户关系管理应用!畅捷CRM帮助企业用好自己的客户资源、...
2026年2月13日 12:53
XXL-JOB 任务调度中心 后台任意命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 XXL-JOB 任务调度中心 后台任意命令执行漏洞 在日常开发中,经常会用定时任务执行某些不紧急又非常重要的事情,例如批量结算,计算当日...
2026年2月13日 12:53
实战案例-sql注入到无绝对路径写shell
文章来源:https://github.com/djytmdj/Network-security-study-notes 前言 背景介绍:一个sql注入点进去,无绝对路径,写入webshel 操作 抓包 注入 sqlmap 的--os-shell 获取一个交互权限 查看...

 2026年3月2日 20:39
飞视美 视频会议系统 Struts2 远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 飞视美 视频会议系统 Struts2 远程命令执行漏洞 飞视美(facemeeting):facemeeting,即飞视美,隶属飞鱼星科技有限公司,坐落在四川...
2026年2月13日 12:53
WiseGiga NAS group.php 远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 WiseGiga NAS group.php 远程命令执行漏洞 WiseGiga NAS是一种韩国的“网络存储器”,它是一种专用的数据存储服务器。WiseGiga NAS系统...
2026年2月13日 12:53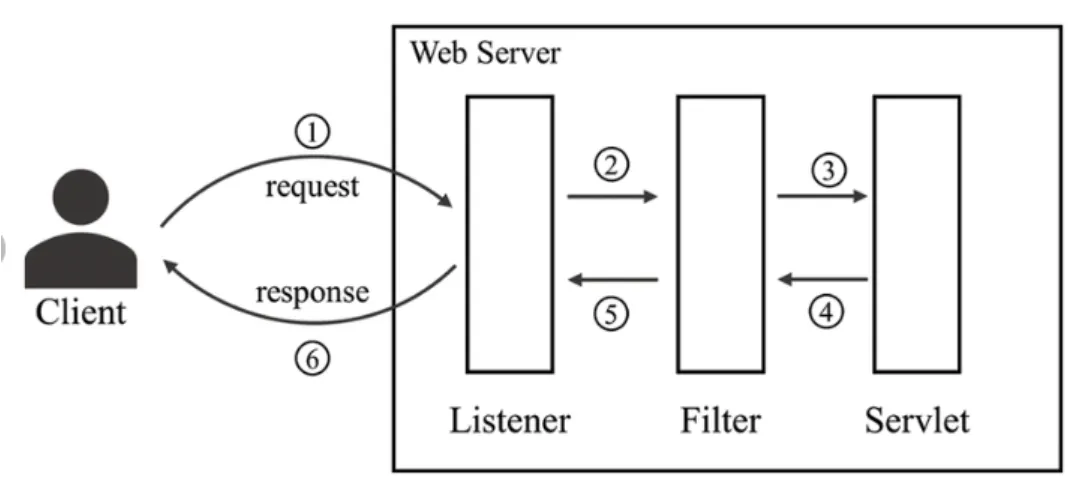
JAVA内存马简介及查杀方法
简介 利用Java Web组件:动态添加恶意组件,如Servlet、Filter、Listener等。在Spring框架下就是Controller、Intercepter。 修改字节码:利用Java的Instrument机制,动态注入Agent,在Java内存...
2026年3月1日 15:46
ZeroShell 3.9.0 远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 ZeroShell 3.9.0 远程命令执行漏洞 Zeroshell是一个微型的linux发行版本,它功能强大,具有强大的router、radius、web门户、防火墙、vi...
2026年2月13日 12:53
万户OA OfficeServer.jsp 任意文件上传漏洞
本文转载于公众号:融云攻防实验室,原文地址: 万户OA OfficeServer.jsp 任意文件上传漏洞 万户软件网络是业内普遍认可的智慧政务办公专家,OA系统国家行业标准编制组长单位,协同软件国家行业标...
2026年2月13日 12:53
Evolucare Ecsimaging new_movie.php 远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 Evolucare Ecsimaging new_movie.php 远程命令执行漏洞 Evolucare Ecsimaging是法国Evolucare公司的一款用于查看医用放射影像的移动端...
2026年2月13日 12:53
SpiderFlow save 远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 SpiderFlow save 远程命令执行漏洞 spider-flow 是一个爬虫平台,以图形化方式定义爬虫流程,无需代码即可实现一个爬虫 。spider-flow...
2026年2月13日 12:53
锐捷 NBR 路由器 guestIsUp.php 远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 锐捷 NBR 路由器 guestIsUp.php 远程命令执行漏洞 锐捷网络是一家拥有包括交换机、路由器、软件、安全防火墙、无线产品、存储等全系列...
2026年2月13日 12:53
用友U8 UploadFileData任意文件上传
本文转载于公众号:融云攻防实验室,原文地址: 用友U8 UploadFileData任意文件上传 用友GRP-U8R10行政事业财务管理软件是用友公司专注于电子政务事业,基于云计算技术所推出的新一代产品,是我...
2026年2月13日 12:53
百卓 Smart importhtml.php 远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 百卓 Smart importhtml.php 远程命令执行漏洞 百卓Smart S系列是强大的上网行为管理,设备内置实时更新的最全面的应用识别和URL分类库...
2026年2月13日 12:53
CVE-2021-45232 Apache APISIX Dashboard RCE
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 CVE-2021-45232 Apache APISIX Dashboard RCE 在2.10.1之前的Apache APISIX Dashboard中,Manager API使用了两个框架,并在框架‘gin’...
2023年2月6日 17:19
蓝凌OA sysSearchMain.do 远程命令执行漏洞利用
本文转载于公众号:融云攻防实验室,原文地址: 蓝凌OA sysSearchMain.do 远程命令执行漏洞利用 蓝凌是国内数字化办公专业服务商,阿里钉钉唯一投资的OA厂商,阿里云知识管理与协同领域首家战略合...
2026年2月13日 12:53
