

可疑样本静态分析检查清单
可疑样本静态分析检查清单 目标: 在不运行样本的前提下,快速识别可疑迹象,确认一个样本是否恶意。 此清单用于快速初步判断,不能100%确定样本是否恶意。 “是”的答案越多,样本恶意性...

 2026年3月1日 15:46
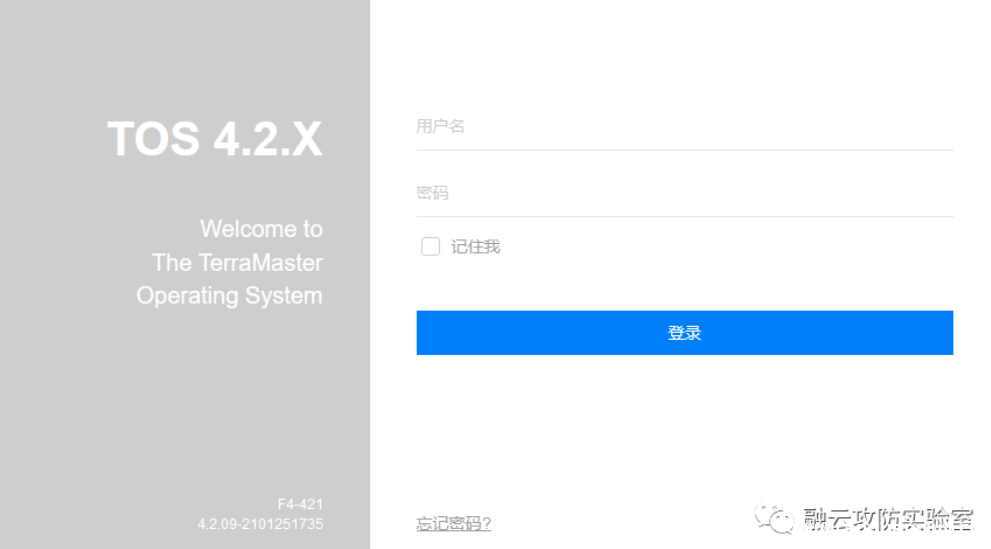
TerraMaster TOS exportUser.php 远程命令执行
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 TerraMaster TOS exportUser.php 远程命令执行 TerramasterTOS是中国深圳市图美电子技术(Terramaster)公司的一款基于Linux平台的,专...
 2026年2月13日 12:53
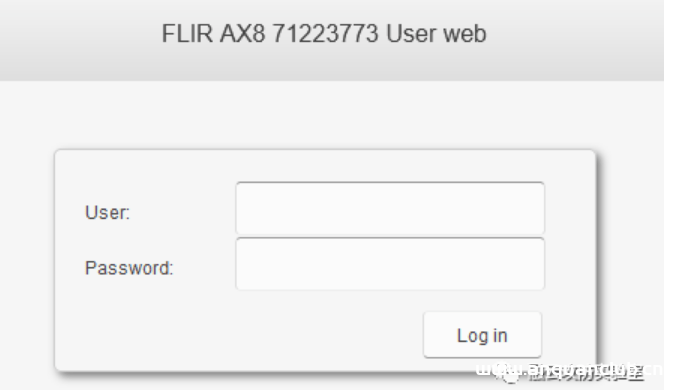
FLIR-AX8 res.php 后台命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 FLIR-AX8 res.php 后台命令执行漏洞 FLIR AX8将红外热像仪、可见光相机集成入一种结构小巧、经济实惠的架构中,为关键机电设备的无间断...
2026年2月13日 12:53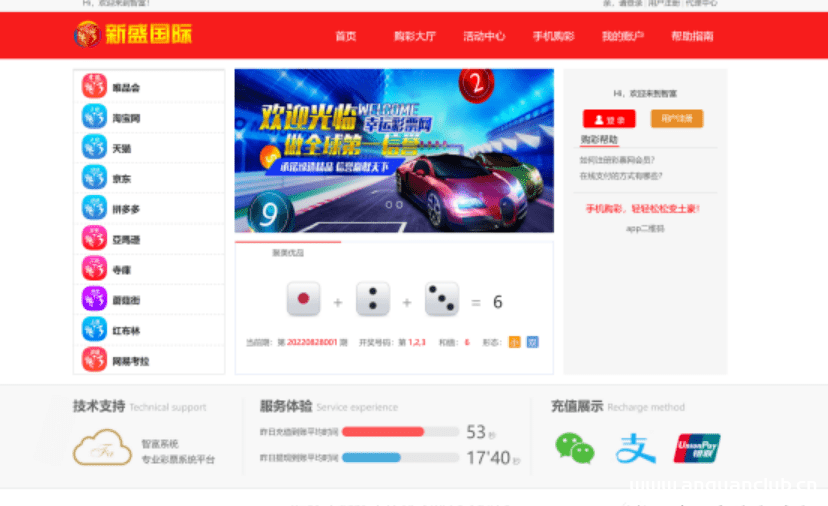
记一次彩票杀猪盘渗透
0x02 事件描述 网络赌博是指通过互联网手段(非法赌博网站、博彩App、微信群等)进行的赌博活动。由于网络赌博不合法,资金不受法律保护,有很多“出老千”的行为,很多人被骗后往往不敢报警,...
2026年2月13日 12:53
edusrc漏洞挖掘常见思路
来源:https://xz.aliyun.com/news/91859 注:本文分享内容仅用于网络安全技术讨论,切勿用于违法途径!!! 初入 src,大部分新手都会选择教育 src 去作为入门,随着网络安全的兴起,各大高校...
2026年4月7日 21:49
使用特征字符串从内存中定位恶意进程
如果已知恶意进程在内存中运行,但是没有明显网络活动、并且无法确定落地时间、启动时间的情况,可以通过在内存中搜索特征字符串进行定位。 Linux 这里记录一个较为好用的工具:Dismember 项目...
2026年3月1日 15:46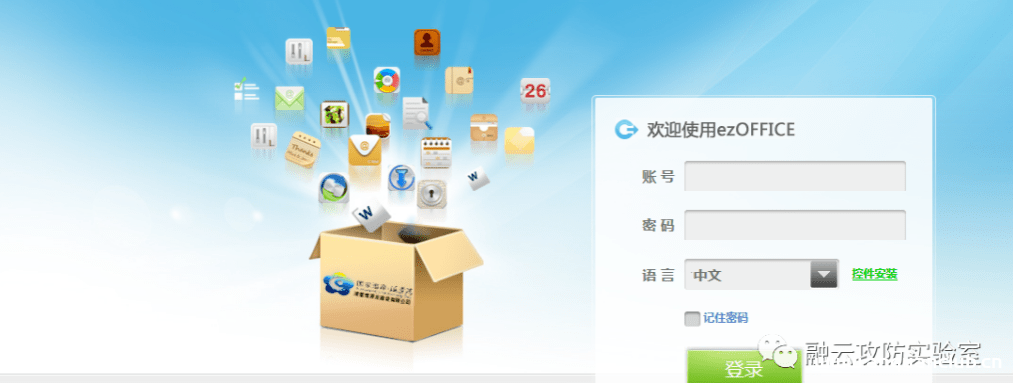
万户OA download_ftp.jsp 任意文件下载漏洞
本文转载于公众号:融云攻防实验室,原文地址: 万户OA download_ftp.jsp 任意文件下载漏洞 万户软件网络是业内普遍认可的智慧政务办公专家,OA系统国家行业标准编制组长单位,协同软件国家行业标...
2026年2月13日 12:53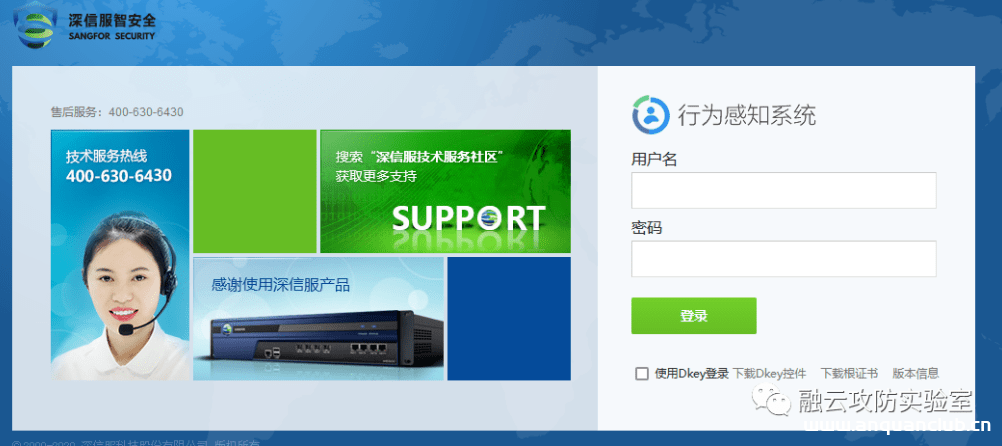
深信服行为感知系统/日志中心 c.php 远程命令执行
本文转载于公众号:融云攻防实验室,原文地址: 深信服行为感知系统/日志中心 c.php 远程命令执行 深信服行为感知系统BA(Behavior Awareness System),是深信服上网行为管理的又一大颠覆式创...
2026年2月13日 12:53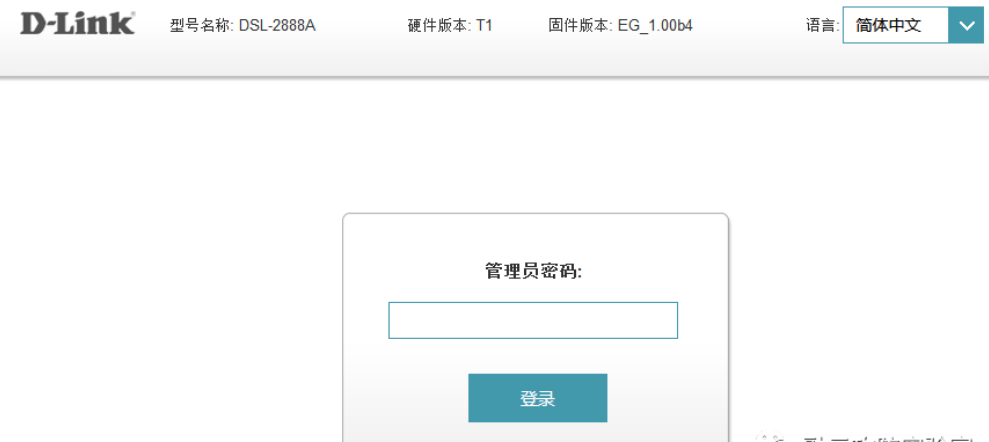
D-Link DSL-28881A 远程命令执行
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 D-Link DSL-28881A 远程命令执行 D-Link DSL,集无线、ADSL、路由、交换机、防火墙五大功能,DSL是一款带有路由功能的ADSL2/2+终端,它...
2026年2月13日 12:53
通达OA v11.8 api.ali.php任意文件上传漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 通达OA v11.8 api.ali.php任意文件上传漏洞 通达OA(OfficeAnywhere网络智能办公系统)是由北京通达信科科技有限公司自主研发的协同办...
2026年2月13日 12:53
eGroupWare spellchecker.php 远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 eGroupWare spellchecker.php 远程命令执行漏洞 eGroupWare是一个多用户,在以PHP为基础的API上的定制集为基础开发的,以WEB为基础的工...
2026年2月13日 12:53
锐捷 Smartweb管理系统 命令注入漏洞(未公布)
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 锐捷 Smartweb管理系统 命令注入漏洞(未公布) 锐捷网络是一家拥有包括交换机、路由器、软件、安全防火墙、无线产品、存储等全系列的...
2026年2月13日 12:53
银狐木马应急响应实录:发现、取证与分析
文章来源:银狐木马应急响应实录:发现、取证与分析-先知社区 前言 内部交换机有异常解析恶意域名www.sjdxb120.com,dns解析得到ip192.238.192.11,情报中心标记为银狐,记一次对银狐木马的应急...
2026年3月16日 15:37
VMware Workspace ONE Access SSTI漏洞 CVE-2022-22954
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 VMware Workspace ONE Access SSTI漏洞 CVE-2022-22954 VMware Workspace ONE Access(以前称为VMware Identity Manager)旨在通过多因...
2023年2月10日 13:54
简单粗暴的大文件拖取方法
文章来源:https://github.com/djytmdj/Network-security-study-notes 就是一个小点,没有什么技术含量,简单记录一下 场景发生在已经获取了目标站点的webshell权限,现在想要获取目标站点的文...
2026年3月2日 20:26
实战钓鱼案例及心得
文章来源:https://github.com/djytmdj/Network-security-study-notes 前言 钓鱼是老生常谈的问题,也是很有效的方法,但是真正的实战专家不多,一方面是实践机会少,再一方面,很多朋友对钓鱼...
2026年3月2日 20:05
