
锐捷 EG易网关后台 cli.php/branch_passw.php 远程代码执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 锐捷 EG易网关后台 cli.php/branch_passw.php 远程代码执行漏洞 锐捷网络是一家拥有包括交换机、路由器、软件、安全防火墙、无线产品、...
 2026年2月13日 12:53
齐治堡垒机 gui_detail_view.php 任意用户登录漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 齐治堡垒机 gui_detail_view.php 任意用户登录漏洞 RIS-ACA 齐治访问控制审计系统,自主研发堡垒机,解决了数据中心运维管理与行为审计...
2026年2月13日 12:53
浙江宇视科技 网络视频录像机 ISC LogReport.php 远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 浙江宇视科技 网络视频录像机 ISC LogReport.php 远程命令执行漏洞 浙江宇视科技有限公司(宇视uniview)创业于2011年,宇视是一家全球公...
2026年2月13日 12:53
小米路由器 任意文件读取/远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 小米路由器 任意文件读取/远程命令执行漏洞 小米路由器是一款高配的智能路由器,具备强大的扩展,并且具备高速传输的特点,其传输速度最高...
2026年2月13日 12:53
Sapido 多款路由器 远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 Sapido 多款路由器 远程命令执行漏洞 SAPIDO傻多,追求台湾制造的严谨品质,发展智慧型网路产品,让使用者以最小的花费满足多样的需求...
2026年2月13日 12:53
-Struts2-032 远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-Struts2-032 远程命令执行漏洞 Struts是Apache软件基金会(ASF)赞助的一个开源项目。它最初是Jakarta项目中的一个子项目,并在2004年3...

 2023年2月5日 12:56
西迪特 Wi-Fi Web管理系统 未授权RCE漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 西迪特 Wi-Fi Web管理系统 未授权RCE漏洞 西迪特提供的Wireless解决方案为客户提供一套云管理,可靠性高,覆盖范围广的无线组网产品。旨...
2026年2月13日 12:53
Fortinet FortiOS admin 远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 Fortinet FortiOS admin 远程命令执行漏洞 FortinetFortiOS是美国飞塔(Fortinet)公司的一套专用于FortiGate网络安全平台上的安全操作...
2026年2月13日 12:53
穿透静态检测:EDR对抗技术的分层实现
穿透静态检测:EDR对抗技术的分层实现作者:1571199704841171https://xz.aliyun.com/news/91978文章转载自 先知社区 穿透静态检测:EDR 对抗技术的分层拆解 本文仅用于安全研究与防御对抗学习。...
2026年4月24日 16:49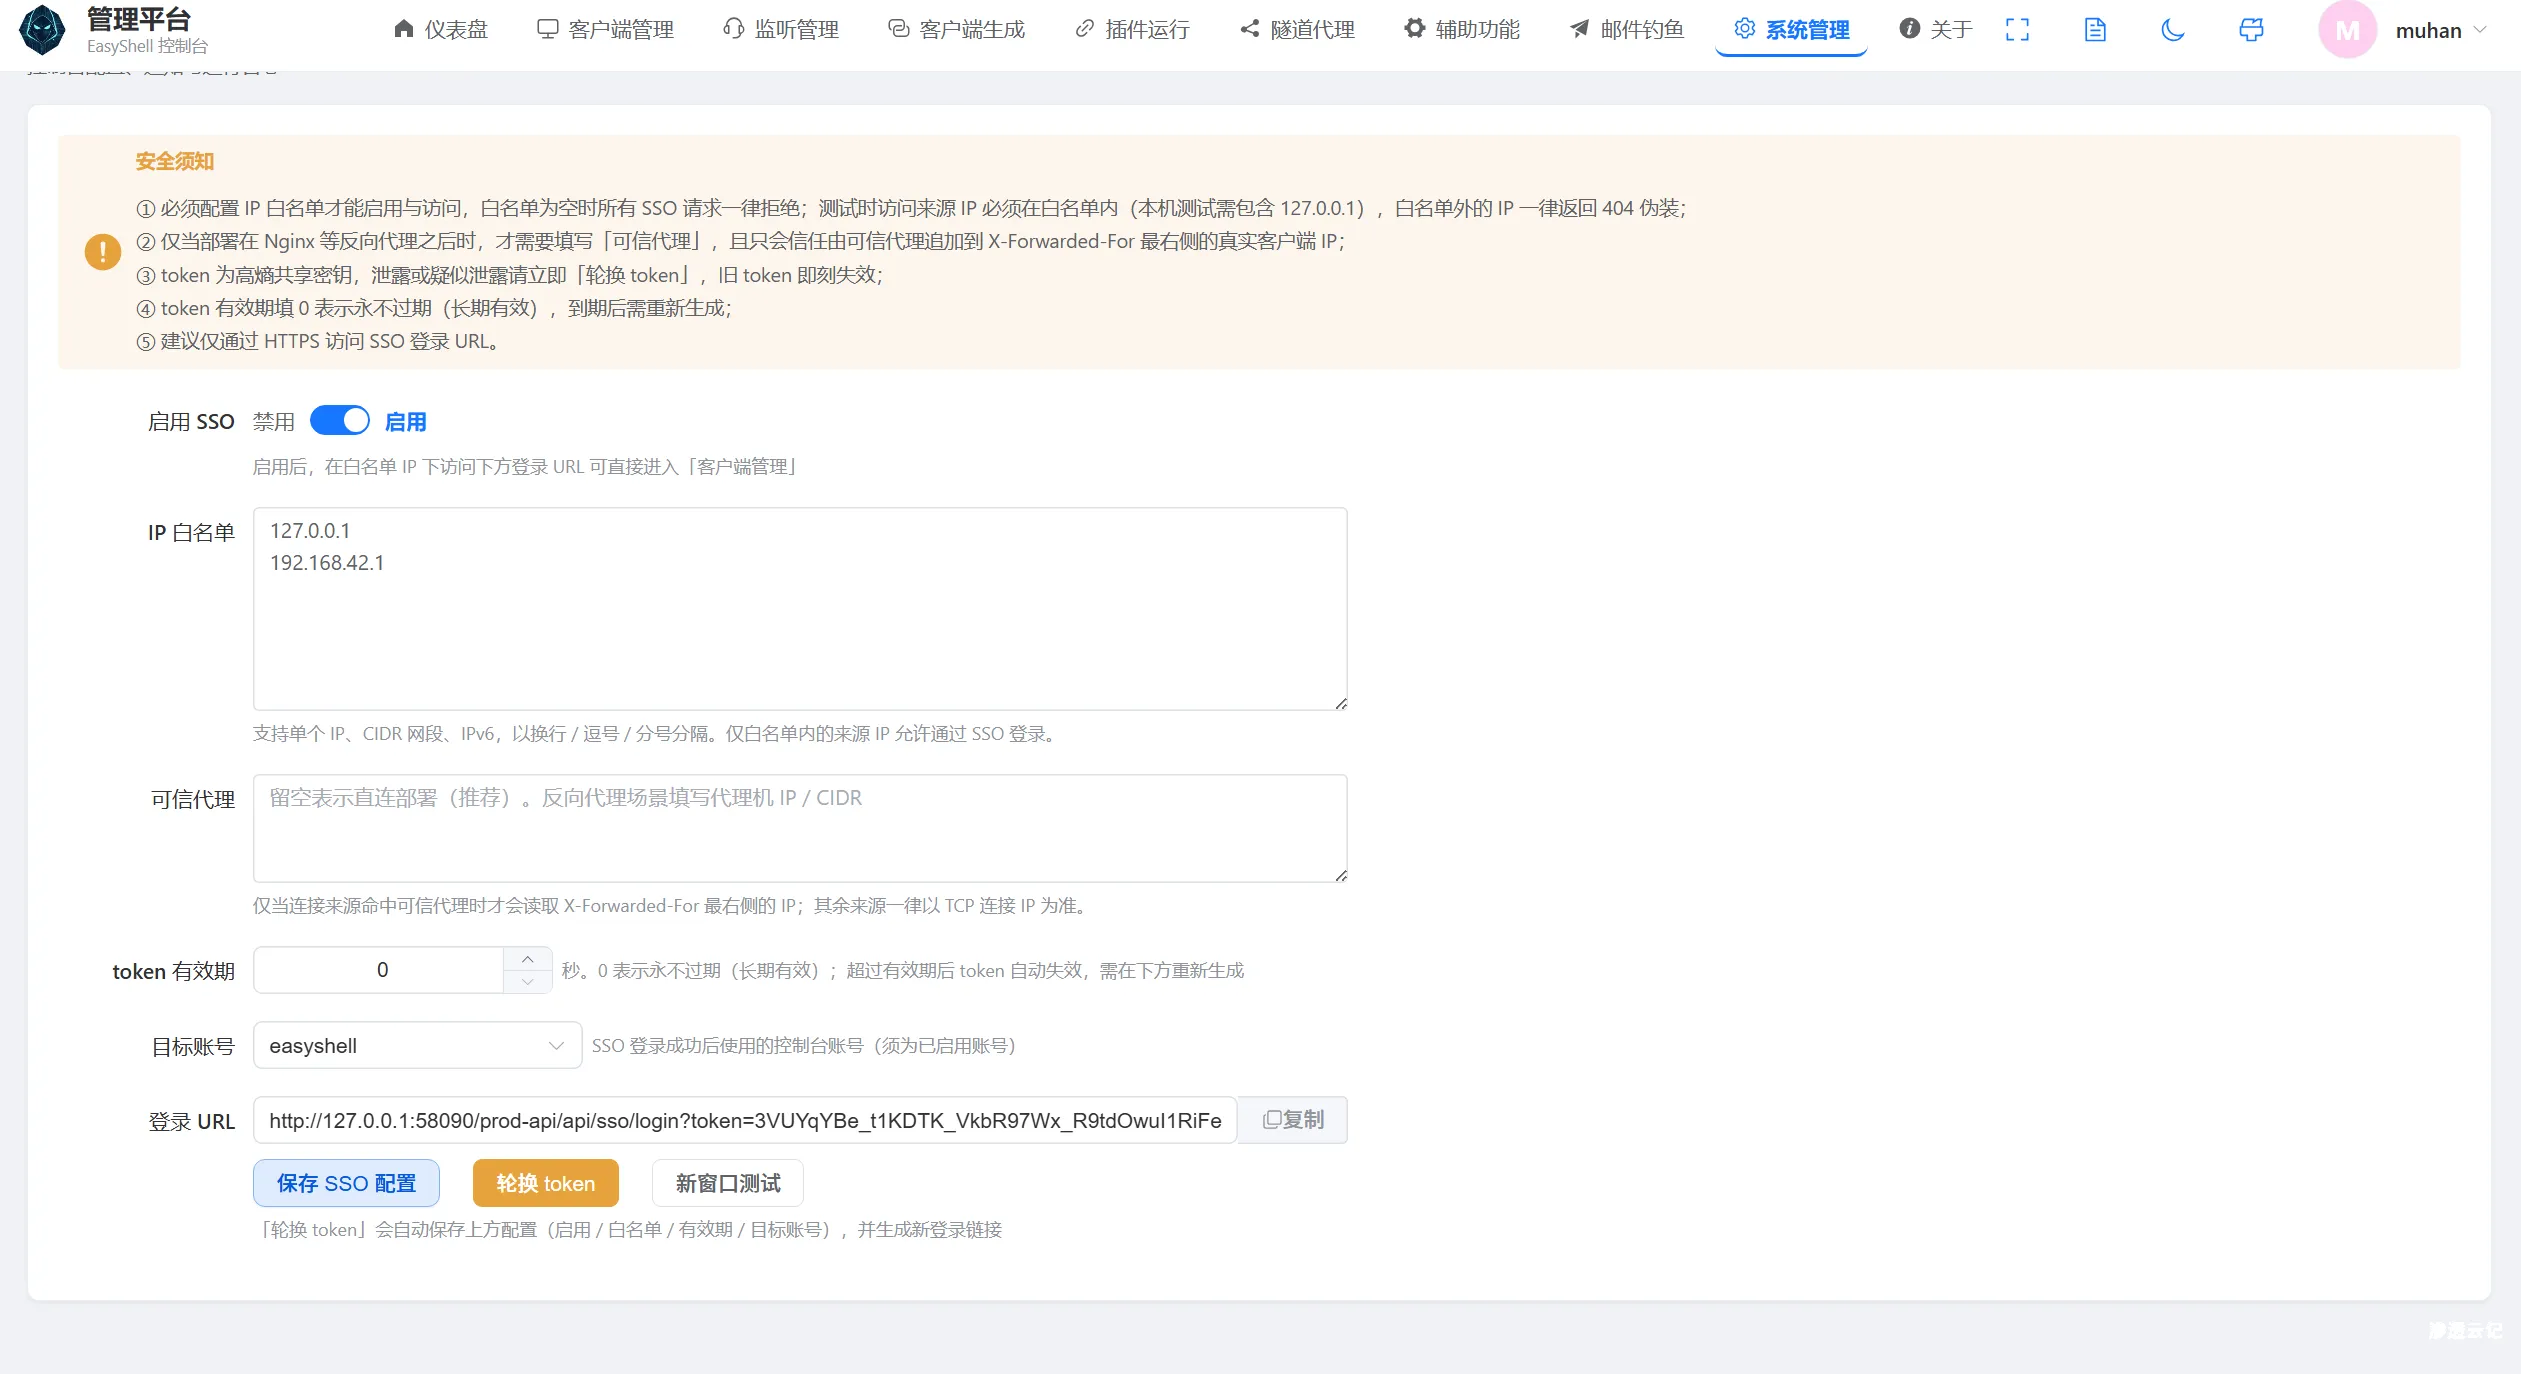
【工具更新】EasyShell v2.8 版本更新,新增stowaway多级网络上线、sso单点登录支持各位师傅将easyshell无缝嵌入各自的redteam工具中
更新说明 感谢各位师傅们的热心测试,发现了诸多bug,目前已经修复的有: 修复前端界面刷新异常与卡顿的bug, 修复隧道代理流量特征被捕获的情况, 修复ws协议无法上线的bug, 新增系统sso本地单点...
2026年8月29日 19:12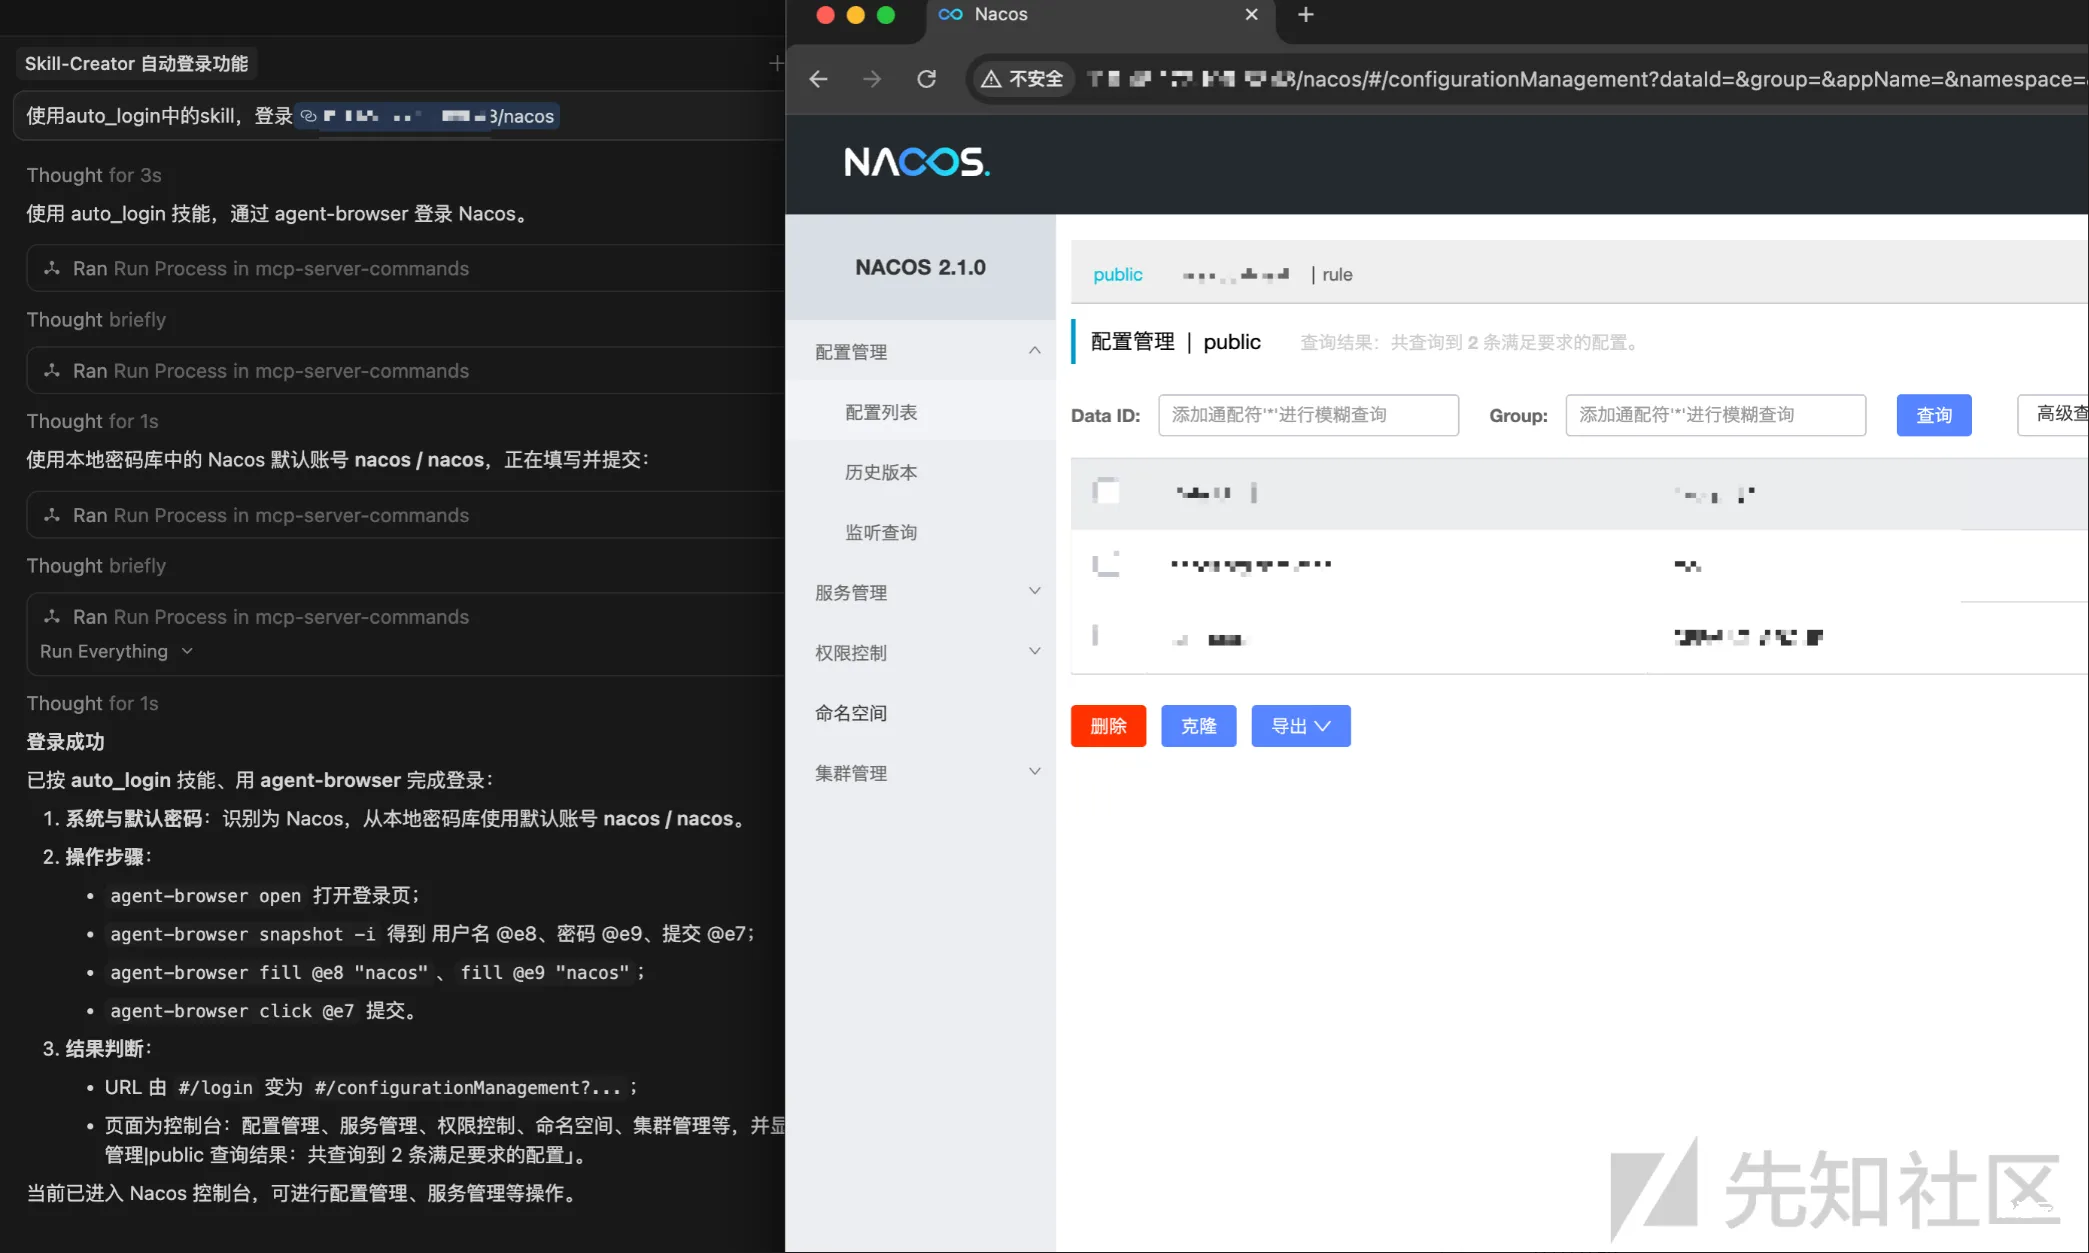
AI-Skill 自动进化的智能爆破工具(从零开始简单开发你第一个skill)
文章来源:AI-Skill 自动进化的智能爆破工具(从零开始简单开发你第一个skill)-先知社区 一、前言 在红蓝演习中,弱口令无论是出现在打点环节还是重要突破路径上,都非常常见。 但是每次在演习...
2026年3月25日 22:33
MS15-051提权 windows 内核模式驱动程序提权漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 MS15-051提权 windows 内核模式驱动程序提权漏洞 Windows内核模式驱动程序中的漏洞可能允许特权提升(3057191),如果攻击者在本地登录并...
2026年2月13日 12:53
蜂网互联 企业级路由器v4.31 密码泄露漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 蜂网互联 企业级路由器v4.31 密码泄露漏洞 蜂网互联-让链接无限可能,深度识别系统,各种应用一网打尽,灵活调整优先级最简单的路由器...
2026年2月13日 12:53
天问物业ERP系统 uploadfile.aspx 任意文件上传漏洞
本文转载于公众号:融云攻防实验室,原文地址: 天问物业ERP系统 uploadfile.aspx 任意文件上传漏洞 成都天问互联科技有限公司以软件开发和技术服务为基础,建立物业ERP应用系统,向物管公司提...
2026年2月13日 12:53
蓝凌OA custom.jsp 任意文件读取
本文转载于公众号:融云攻防实验室,原文地址: 蓝凌OA custom.jsp 任意文件读取 蓝凌是国内数字化办公专业服务商,阿里钉钉唯一投资的OA厂商,阿里云知识管理与协同领域首家战略合作伙伴。蓝凌OA...
2026年2月13日 12:53
安恒明御WEB应用防火墙 未授权访问
本文转载于公众号:融云攻防实验室,原文地址: 安恒明御WEB应用防火墙 未授权访问 明御WEB应用防火墙(简称WAF)是一款由安恒信息自主研发,专注为网站、APP等Web应用提供安全防护的专业应用安...
2026年2月13日 12:53
