蓝凌OA admin.do JNDI远程命令执行
本文转载于公众号:融云攻防实验室,原文地址: 蓝凌OA admin.do JNDI远程命令执行 蓝凌是国内数字化办公专业服务商,阿里钉钉唯一投资的OA厂商,阿里云知识管理与协同领域首家战略合作伙伴。蓝凌...
 2026年2月13日 12:53
O2OA invoke 命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 O2OA invoke 命令执行漏洞 O2OA是一款Java开源企业信息化建设平台,包括流程管理、门户管理、信息管理、数据管理和服务管理五大平台,...
2026年2月13日 12:53
TamronOS IPTV系统 ping 任意命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 TamronOS IPTV系统 ping 任意命令执行漏洞 TamronOS IPTV/VOD系统是一套基于Linux内核开发的宽带运营商、酒店、学校直播点播一体解决方...
2026年2月13日 12:53
ShowDoc PageController.class.php任意文件上传漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 ShowDoc PageController.class.php任意文件上传漏洞 ShowDoc是一个非常适合IT团队的在线文档分享工具,它可以加快团队之间沟通的效率。...
2026年2月13日 12:53
Teleport堡垒机 do-login 任意用户登录漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 Teleport堡垒机 do-login 任意用户登录漏洞 Teleport是一款简单易用的开源堡垒机系统,具有小巧、易用的特点,支持RDP/SSH/SFTP/Telnet...
2026年2月13日 12:53
可疑样本动态调试基本流程
一、动态分析工作目标 动态分析必须要在隔离且受控的环境中执行可疑样本,使用虚拟机,通过监控可疑样本与操作系统、网络和其它进程的交互来理解其功能和意图。 观测真实行为:能观察到静态分析...

 2026年3月1日 15:46

EasyShell Extensions 脚本菜单 — 用户使用手册
EasyShell Extensions 脚本菜单 — 用户使用手册 本文是 Extensions 脚本菜单 的统一说明,涵盖:部署使用、内置插件集、自定义 JSON 插件编写,以及从 Cobalt Strike CNA 迁移。适用于操作人员...
2026年6月11日 17:38
2022HVV H3C CVM 前台任意文件上传漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 2022HVV H3C CVM 前台任意文件上传漏洞 H3C公司依托其强大的技术实力、产品与服务优势,以及深入人心的以客户为中心的理念,为企业数据...
2026年2月13日 12:53
用友 GRP-U8 Proxy XXE-SQL注入漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 用友 GRP-U8 Proxy XXE-SQL注入漏洞 用友GRP-U8R10行政事业财务管理软件是用友公司专注于电子政务事业,基于云计算技术所推出的新一代...
2026年2月13日 12:53
锐捷 EG易网关 login.php 远程代码执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 锐捷 EG易网关 login.php 远程代码执行漏洞 锐捷网络是一家拥有包括交换机、路由器、软件、安全防火墙、无线产品、存储等全系列的网络...
2026年2月13日 12:53
iKuai路由器 SQL注入漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 iKuai路由器 SQL注入漏洞 爱快路由器支持多LAN接入,通过划分不同的LAN进行网络配置,可以提升内网安全性,同时支持内网VLAN。双线路由端...
2026年2月13日 12:53内存镜像制作及分析
Linux 内存镜像制作 Linux下有Dumplt for Linux、不过没有release、可以自行编译,项目地址 #https://github.com/MagnetForensics/dumpit-linux 有编译好的版本可以直接下载 #https://github.co...
2026年3月1日 15:46
DrayTek Vigor 路由器远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 DrayTek Vigor 路由器远程命令执行漏洞 DrayTek是中国台湾的一家网络设备制造商,其产品包括VPN路由器、管理型交换机、无线AP和管理系...
2026年2月13日 12:53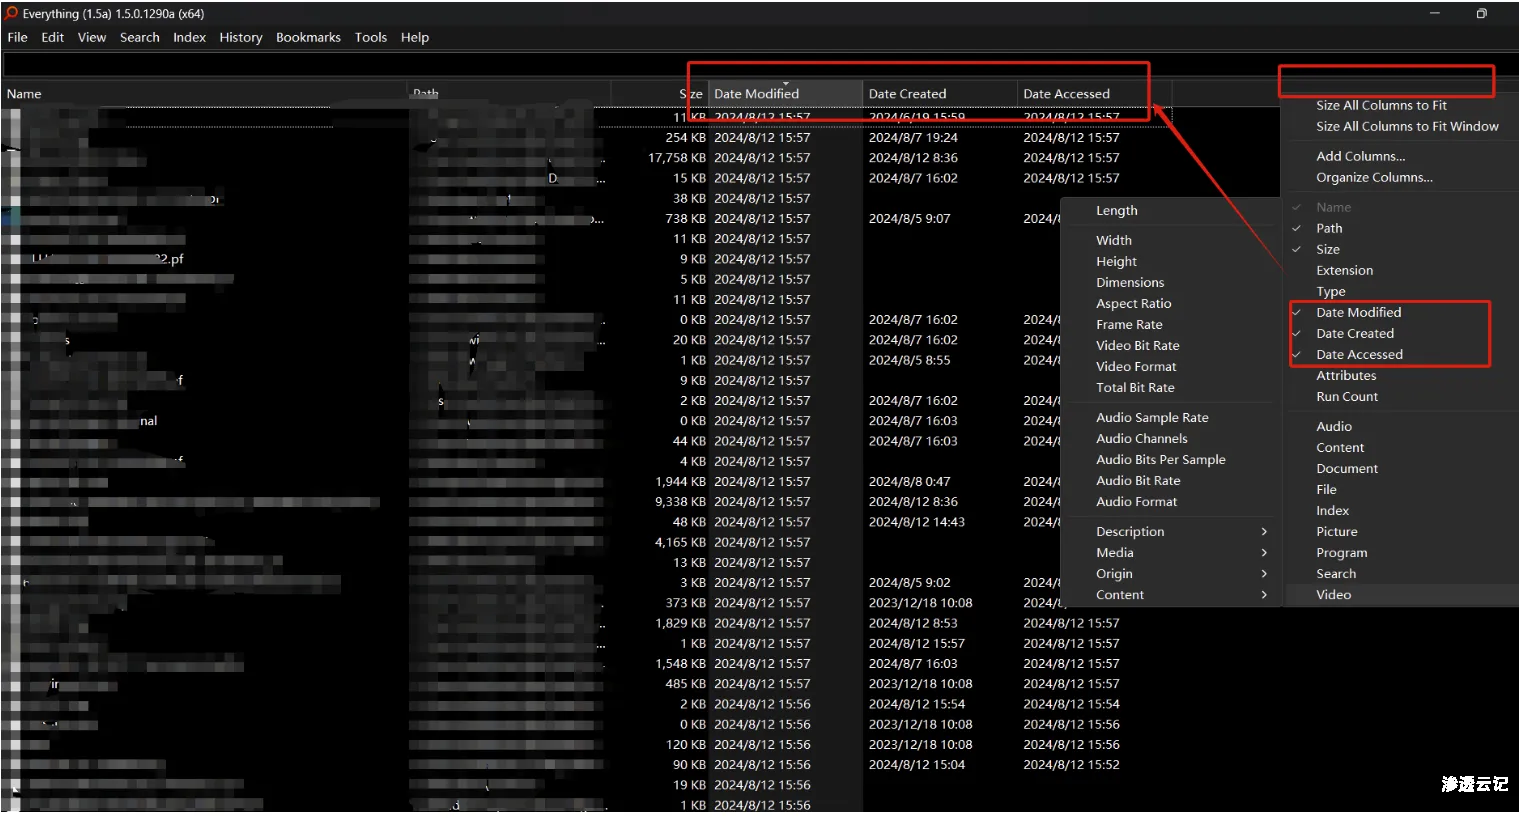
通过时间信息定位恶意进程和样本
Linux 在已知恶意域名/IP的情况下,可以通过边界设备查询首次域名解析、IP通联的时间,基于时间信息往往就可以定位到恶意进程及文件位置。 例如首次域名/IP出现的时间为2024年7月2日,可以查询2...
2026年3月1日 15:46
万户OA smartUpload.jsp 任意文件上传漏洞
本文转载于公众号:融云攻防实验室,原文地址: 万户OA smartUpload.jsp 任意文件上传漏洞 万户软件网络是业内普遍认可的智慧政务办公专家,OA系统国家行业标准编制组长单位,协同软件国家行业标...
2026年2月13日 12:53
致远OA htmlofficeservlet 任意文件上传
本文转载于公众号:融云攻防实验室,原文地址: 致远OA htmlofficeservlet 任意文件上传 致远OA办公自动化软件,用于OA办公自动化软件的开发销售。2010年,用友致远更名为致远协创。2017年更名...
2026年2月13日 12:53
