
[第一章 web入门]SQL注入-1 – buu刷题笔记
打开题目,只有一段文字,不过既然题目是sql注入,而且链接上面也有参数,直接注就完了 http://bb983249-4364-4ee1-a32a-151a4c6cd37b.node4.buuoj.cn:81/index.php?id=1 也是一道比较简单的入...

 2022年4月27日 19:58
通达OA 多个漏洞介绍
通达OA(OfficeAnywhere网络智能办公系统)是由北京通达信科科技有限公司自主研发的协同办公自动化软件,是与中国企业管理实践相结合形成的综合管理办公平台。通达存在任意文件下载漏洞,攻击者...
2023年2月10日 14:14
用友U8 UploadFileData任意文件上传
本文转载于公众号:融云攻防实验室,原文地址: 用友U8 UploadFileData任意文件上传 用友GRP-U8R10行政事业财务管理软件是用友公司专注于电子政务事业,基于云计算技术所推出的新一代产品,是我...
 2026年2月13日 12:53

应急响应基本流程
应急响应的流程,先来张图片熟悉一下。 1.准备阶段: 准备阶段要做的是主要是明确资产范围对可能产生安全问题的 地方进行加固。 2.检测阶段: 通过日常的监控,收集系统信息日志等手段对可疑的...
2022年3月20日 20:26
2023最新金山wps恶意文件执行复现,附poc
0x01 漏洞描述 WPS Office for windows的内置浏览界存在逻辑漏洞,攻击者可以利用该漏洞专门构造出恶意文档,受害者打开该文档并点击文档中的URL链接或包舍了超级链接的图片时,...
2023年8月17日 18:05
主流安全设备-第一讲在线预览-关键信息基础设施安全保护-hvv面试题
防火墙(FireWall) 防火墙的概念 防火墙:一种高级访问控制设备,即由软件和硬件组成的系统,置于不同的网络安全域之间的一系列部件的组合,它是不同网络安全域间通信流的唯一通道,能根据企业有...
2022年7月1日 17:39
某彩票 任意代码执行漏洞(未公布)
0x01 漏洞描述 网络赌博是指通过互联网手段(非法赌博网站、博彩App、微信群等)进行的赌博活动。由于网络赌博不合法,资金不受法律保护,有很多“出老千”的行为,很多人被骗后往往不敢报...
2022年10月31日 11:27
Fortinet FortiOS admin 远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 Fortinet FortiOS admin 远程命令执行漏洞 FortinetFortiOS是美国飞塔(Fortinet)公司的一套专用于FortiGate网络安全平台上的安全操作...
2026年2月13日 12:53
[MRCTF2020]你传你?呢
打开题目,这个图片还是很离谱的啊 改题解题思路见buu刷题总集第4关教程 最终flag为flag{6ba9e060-41af-4e20-9304-8d3855e1e3ae}
2023年1月13日 20:00
XXL-JOB 任务调度中心 后台任意命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 XXL-JOB 任务调度中心 后台任意命令执行漏洞 在日常开发中,经常会用定时任务执行某些不紧急又非常重要的事情,例如批量结算,计算当日...
2026年2月13日 12:53
泛微OA 多个漏洞介绍
0x02 漏洞描述 本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 泛微OA E-Cology getdata.jsp SQL注入漏洞 本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 泛微OA E-Cology Lo...
2023年2月10日 14:03
[网鼎杯 2018]Fakebook
解题思路 首先登陆页面发现是这样的: 查看源码源码很正常,也没有什么特别的web 目录扫描 获取到robots.txt下面有一个备份文件 <?php class UserInfo { public $name = ''; public $age = 0...
2023年1月13日 19:55
西迪特 Wi-Fi Web管理系统 未授权RCE漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 西迪特 Wi-Fi Web管理系统 未授权RCE漏洞 西迪特提供的Wireless解决方案为客户提供一套云管理,可靠性高,覆盖范围广的无线组网产品。旨...
2026年2月13日 12:53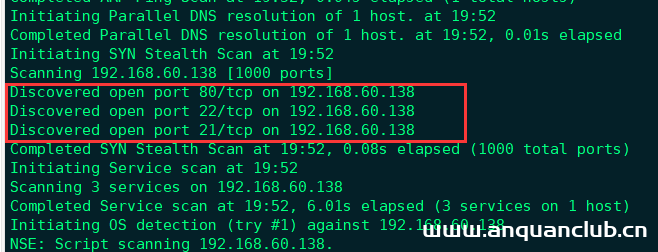
Vulnhub 靶场 DRIPPING BLUES: 1
前期准备: 靶机地址:http://www.vulnhub.com/entry/dripping-blues-1,744/ kali攻击机ip:192.168.60.128靶机地址:192.168.660.138 注:这个靶机有坑,别钻死胡同。 一、信息收集 1.使用nmap...
2022年3月26日 20:27
银狐木马应急响应实录:发现、取证与分析
文章来源:银狐木马应急响应实录:发现、取证与分析-先知社区 前言 内部交换机有异常解析恶意域名www.sjdxb120.com,dns解析得到ip192.238.192.11,情报中心标记为银狐,记一次对银狐木马的应急...
2026年3月16日 15:37
深信服行为感知系统/日志中心 c.php 远程命令执行
本文转载于公众号:融云攻防实验室,原文地址: 深信服行为感知系统/日志中心 c.php 远程命令执行 深信服行为感知系统BA(Behavior Awareness System),是深信服上网行为管理的又一大颠覆式创...
2026年2月13日 12:53
