
操作系统原理与实例分析2.0(李睿、王旭阳版)复习之简答题
标红的题目为PPT上面标注要考的,其余题目有所了解就好!! 期末考试必备题型 1.计算机系统的资源可分为哪几类?试举例说明 答:计算机系统资源分为硬件资源和软件资源两大类,硬件资源:包括中...

 2022年5月25日 17:52
-Struts2-061 远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-Struts2-061 远程命令执行漏洞 Struts是Apache软件基金会(ASF)赞助的一个开源项目。它最初是Jakarta项目中的一个子项目,并在2004年3...
2023年2月8日 14:11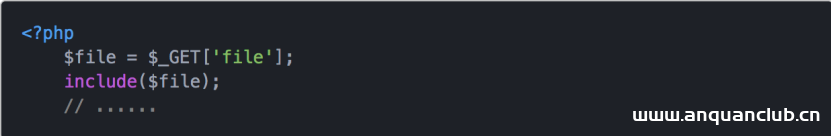
文件包含 & LFI-labs靶场
文件包含漏洞学习 好好学习,天天向上!!!! 知识与实践 Q:什么是文件包含?A:简单一句话,为了更好地使用代码的重用性,引入了文件包含函数,可以通过文件包含函数将文件包含进来,直接使...
 2022年4月13日 19:43
CVE-2015-5254 ActiveMQ 反序列化漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 CVE-2015-5254 ActiveMQ 反序列化漏洞 Apache ActiveMQ是由美国阿帕奇(Apache)软件基金会开发的开源消息中间件,支持Java消息...
2023年2月13日 13:51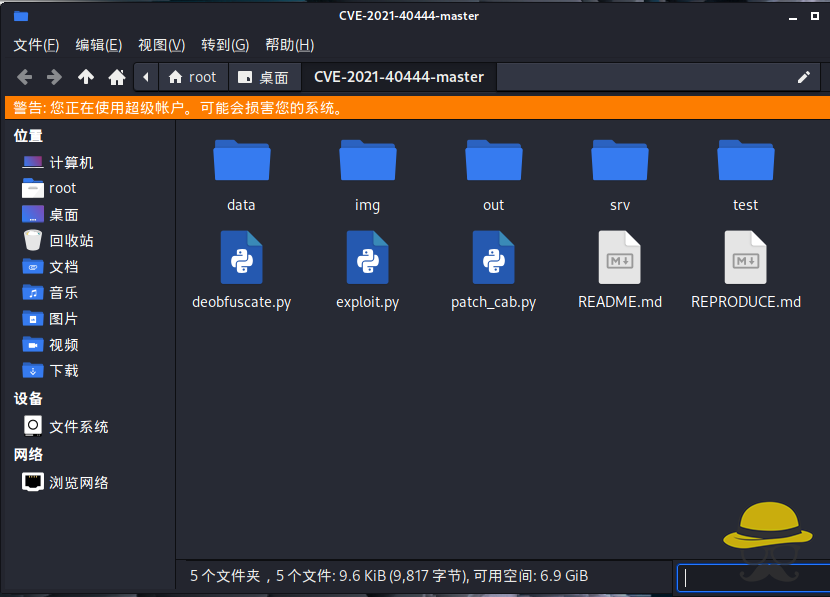
CVE-2021-40444-Microsoft MSHTML远程命令执行
2021年9月8日,微软官方发布了MSHTML组件的风险通告(漏洞编号:CVE-2021-40444),未经身份验证的攻击者可以利用该漏洞在目标系统上远程执行代码。微软官方表示已经监测到该漏洞存在在野利用。...
2022年2月22日 20:33
Hack Me Please靶机攻略(ubuntu_ctf)
靶机详情 靶机地址:http://www.vulnhub.com/entry/hack-me-please-1,731/。 这个靶机的目标是获得root权限。 靶机下载后安装好,选择NAT模式。 使用Kali作为此次的攻击机,同样选择NAT模式,...
2022年4月2日 23:36
常见的 WAF 绕过方法有哪些
在绕过 WAF 的测试中,有很多的方法可以使用,以下列举 12 项常用方法: 大小写绕过;HTTP 协议覆盖绕过;注释符绕过;白名单 IP 绕过;编码绕过;真实 IP 绕过;分块传输绕过;Pipline 绕过;...
2022年3月20日 20:20CVE-2021-31805 Struts2 S2-062远程代码执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 CVE-2021-31805 Struts2 S2-062远程代码执行漏洞 Struts是Apache软件基金会(ASF)赞助的一个开源项目。它最初是Jakarta项目中的一个...
2023年2月10日 11:26
致远OA A6 createMysql.jsp 数据库敏感信息泄露
0x01 阅读须知 0x02 漏洞描述 致远OA办公自动化软件,用于OA办公自动化软件的开发销售。2010年,用友致远更名为致远协创。2017年更名为致远互联。北京致远互联软件股份有限公司(简称:致...
2023年1月30日 21:54-Struts2-059 远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-Struts2-059 远程命令执行漏洞 Struts是Apache软件基金会(ASF)赞助的一个开源项目。它最初是Jakarta项目中的一个子项目,并在2004年3...
2023年2月8日 14:11
-JMXInvokerServlet/EJBInvokerServlet JBoss反序列化远程代码执行
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-JMXInvokerServlet/EJBInvokerServlet JBoss反序列化远程代码执行 JBoss是一个基于J2EE的开放源代码的应用服务器。JBoss代码遵循LGPL许...
2023年2月11日 13:10
飞视美 视频会议系统 Struts2 远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 飞视美 视频会议系统 Struts2 远程命令执行漏洞 飞视美(facemeeting):facemeeting,即飞视美,隶属飞鱼星科技有限公司,坐落在四川...
2026年2月13日 12:53
CNVD-2017-02833 fastjson 1.2.24 RCE
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 CNVD-2017-02833 fastjson 1.2.24 RCE Fastjson是一个Java库,可以将Java对象转换为JSON格式,当然它也可以将JSON字符串转换为Java对象。...
2023年2月12日 11:39
博华网龙安全设备 cmd.php 远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 博华网龙安全设备 cmd.php 远程命令执行漏洞 中科博华是一家集科研、产品开发、技术服务、系统集成为一体的高科技企业,是国家商用密码...
2026年2月13日 12:53
极限OA video_file.php 任意文件读取漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 极限OA video_file.php 任意文件读取漏洞 0x01 阅读须知 0x02 漏洞描述 极限OA网络智能办公系统代表先进的协同管理理念,采用领先...
2023年1月31日 17:31
[BJDCTF2020]The mystery of ip – buu刷题笔记
打开,依次尝试点开三个页面,查看各自的源代码,只有一个ip有用,因为题目说的是ip,大概率和X-Forwarded-For有关,关于这个的解释,请大家移步查看这篇文章 抓包flag界面添加X-Forwarded-For...
2023年1月13日 19:55
