XXL-JOB 任务调度中心 后台任意命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 XXL-JOB 任务调度中心 后台任意命令执行漏洞 在日常开发中,经常会用定时任务执行某些不紧急又非常重要的事情,例如批量结算,计算当日...
 2026年2月13日 12:53
青龙面板command-run接口存在鉴权绕过:可获取面板账户密码、执行任意命令
漏洞描述 攻击者可在绕过身份鉴权的情况下,通过特定接口执行任意系统命令,进而获取管理员账号密码等敏感信息,对系统安全构成严重威胁。 漏洞原理 该漏洞源于青龙面板的身份验证机制存在缺陷...

 2026年3月1日 15:46
CVE-2014-4113 (MS14-058)提权 windows win32k.sys提权漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 CVE-2014-4113 (MS14-058)提权 windows win32k.sys提权漏洞 Microsoft Windows下的win32k.sys是Windows子系统的内核部分,是一个内核模...
2023年2月6日 17:28
-Hadoop Restful API未授权
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-Hadoop Restful API未授权 Hadoop是一个由Apache基金会所开发的分布式系统基础架构,Hadoop通过ResourceManager REST API,可以让⽤户...
2023年2月8日 14:11
CVE-2021-43798 Grafana任意文件读取漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 CVE-2021-43798 Grafana任意文件读取漏洞 Grafana是一个跨平台、开源的数据可视化网络应用程序平台。用户配置连接的数据源之后,Graf...
2023年2月9日 17:22
用友 GRP-U8 Proxy XXE-SQL注入漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 用友 GRP-U8 Proxy XXE-SQL注入漏洞 用友GRP-U8R10行政事业财务管理软件是用友公司专注于电子政务事业,基于云计算技术所推出的新一代...
2026年2月13日 12:53
DrayTek Vigor 路由器远程命令执行漏洞
DrayTek是中国台湾的一家网络设备制造商,其产品包括VPN路由器、管理型交换机、无线AP和管理系统等,并被中小型企业广泛使用。DrayTek路由器系统存在远程代码执行漏洞,攻击者通过漏洞可以获取...
2023年1月30日 21:53
通达OA v11.8 api.ali.php任意文件上传漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 通达OA v11.8 api.ali.php任意文件上传漏洞 通达OA(OfficeAnywhere网络智能办公系统)是由北京通达信科科技有限公司自主研发的协同办...
2026年2月13日 12:53
小米路由器 任意文件读取/远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 小米路由器 任意文件读取/远程命令执行漏洞 小米路由器是一款高配的智能路由器,具备强大的扩展,并且具备高速传输的特点,其传输速度最高...
2026年2月13日 12:53
Vulnhub 靶场 HACKSUDO: FOG
环境 Kali: 192.168.132.131 靶机:192.168.132.146 靶机地址:http://www.vulnhub.com/entry/hacksudo-fog,697/ 一、信息收集 nmap -sP 192.168.132.0/24 nmap -p- -sC -sV 192.168.132.146 g...
2022年3月30日 20:48
盘点一下在渗透测试中可能用到的网络搜索引擎
1. 前言 渗透的本质是信息收集,这里整理了一些渗透搜索引擎,帮你提高信息收集的效率,找到互联网背后的脆弱面,以下例举的搜索引擎排名不分先后。 2. 国内 2.1 fofa 官网:http://fofa.info/F...
2022年6月1日 20:22
X-Forwarded-For 和 X-Real-IP 的区别?
做动静分离的时候这里有疑问所以请教度娘 网上摘得,觉得比较有用就记下了 一般来说,X-Forwarded-For是用于记录代理信息的,每经过一级代理(匿名代理除外),代理服务器都会把这次请求的来源IP...
2022年4月13日 17:40
Vulnhub靶机:Tiki(适合新手练习漏洞搜索和利用)
0x00:靶机介绍 这次的靶机是Tiki,下载链接为 http://www.vulnhub.com/entry/tiki-1,525/,可在VM下进行。准备好一台kali即可。 看描述其实是一个复现0day攻击的靶机。号称有OSCP级别。但做完以...
2022年3月24日 20:57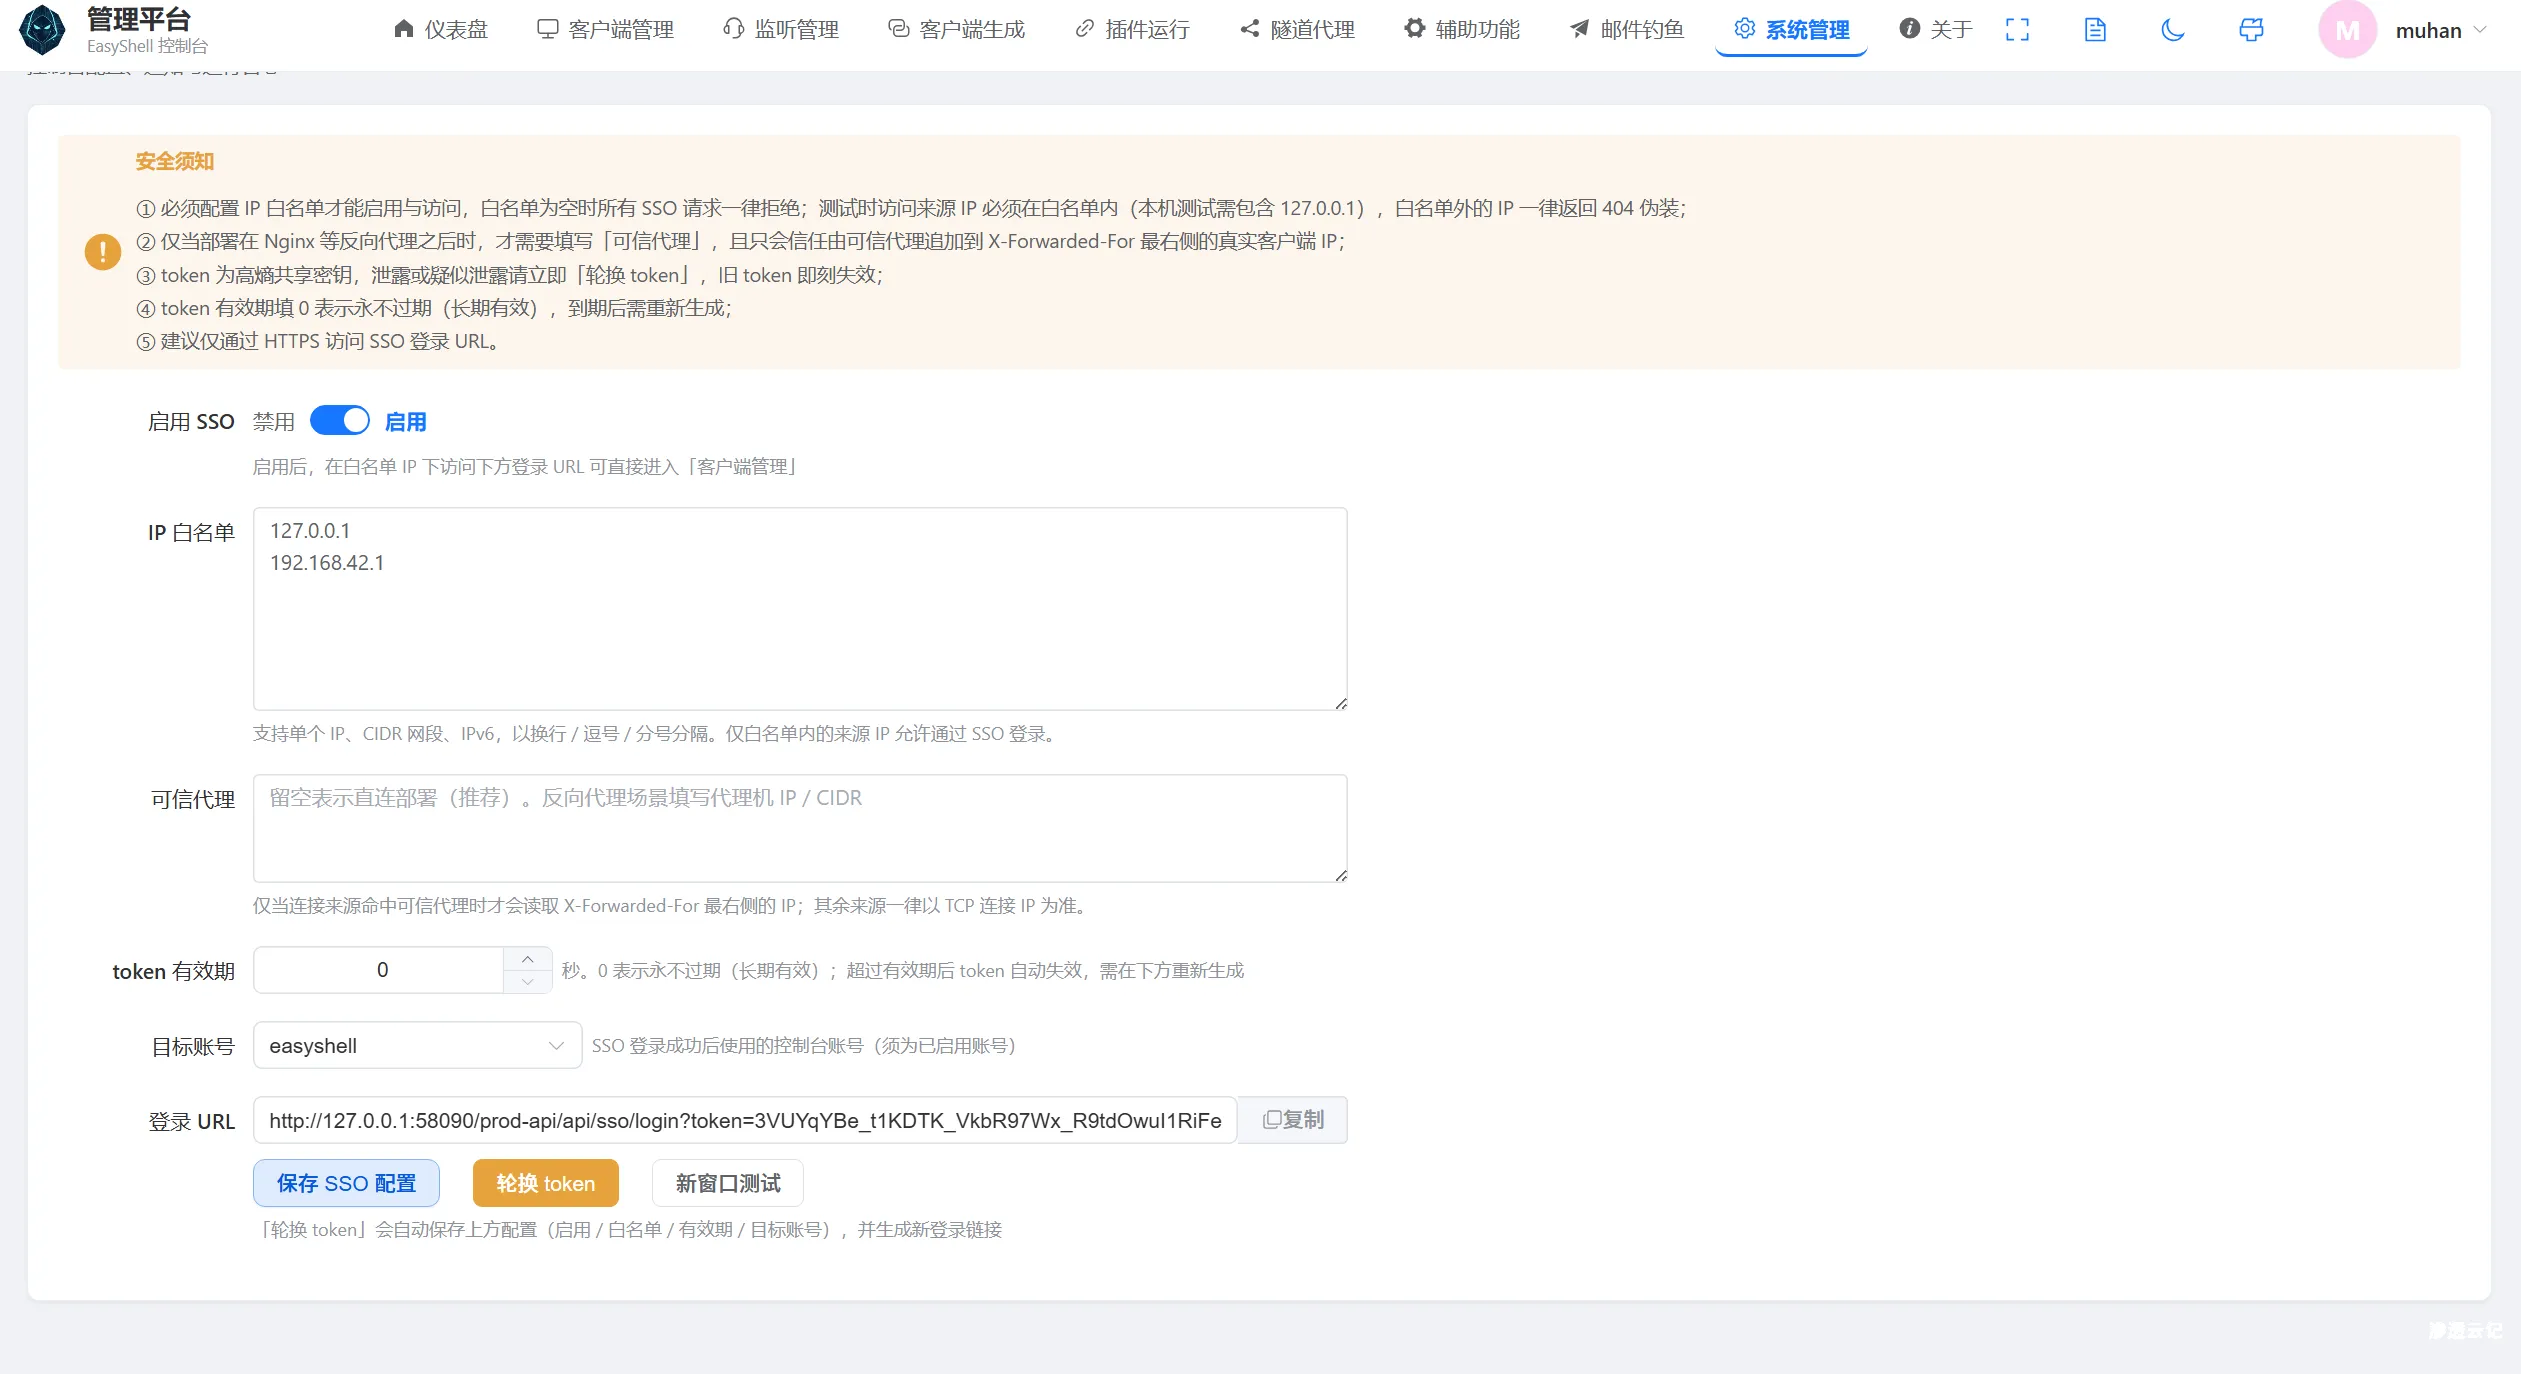
【工具更新】EasyShell v2.8 版本更新,新增stowaway多级网络上线、sso单点登录支持各位师傅将easyshell无缝嵌入各自的redteam工具中
更新说明 感谢各位师傅们的热心测试,发现了诸多bug,目前已经修复的有: 修复前端界面刷新异常与卡顿的bug, 修复隧道代理流量特征被捕获的情况, 修复ws协议无法上线的bug, 新增系统sso本地单点...
2026年8月29日 19:12
-CVE-2017-12635 CouchDB垂直越权漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-CVE-2017-12635 CouchDB垂直越权漏洞 Apache CouchDB是一个开源数据库,专注于易用性和成为'完全拥抱web的数据库'。它是一个使用JSON...
2023年2月2日 14:59
【溯源小技巧】获取Todesk客户端的手机号与邮箱账号
前言 今天在帮同学使用Todesk远程解决问题的时候,突然想到了以前关于向日葵配置文件的相关利用,可以读取到临时密码,然后使用脚本进行爆破,得到明文之后即可远程连接,现在已经修复了 同理,...
2024年3月19日 22:36
